

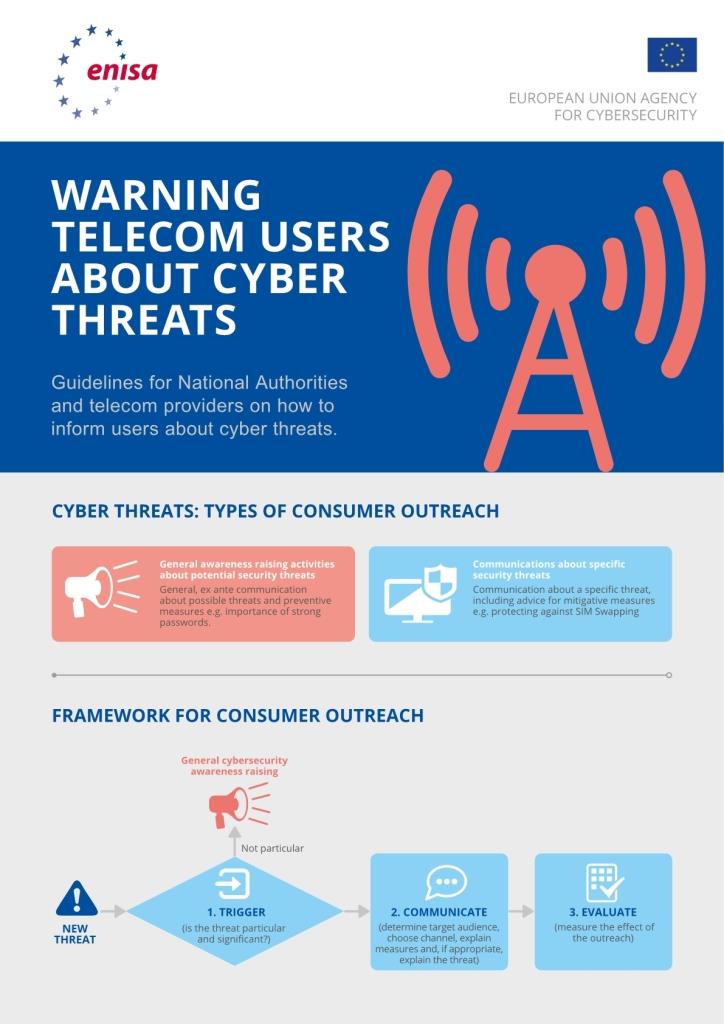
Агенцията на Европейския съюз за киберсигурност направи и брошура с основните насоки за информиране на потребителите
Агенцията на Европейския съюз за киберсигурност, ENISA, публикува на 10 март доклад и брошура за това как да се осигури ефективен обхват на потребителите във връзка с кибер заплахите в телекомуникационния сектор.
Европейският кодекс за електронни съобщения или EECC, настоящата рамка на ЕС за телекомуникации, определя нови изисквания във връзка с уведомяването за заплахи за потребителите от техните доставчици на телекомуникационни услуги.
Съгласно това ново законодателство доставчиците на обществени електронни съобщителни мрежи или услуги вече са длъжни да уведомяват своите потребители, когато е възникнала конкретна и значителна заплаха, засягаща техните мрежи или услуги. Предупреждението на клиентите за кибер заплахи вече е добра практика в индустрията. Дадени са и примери – през 2020 г. Google предупреди 40 000 клиенти; през 2019 г. – WhatsApp откри атаки, насочени към около 1400 потребители; през 2020 г. T-Mobile и през 2021 г. – Vodafone.
Докладът, публикуван от ENISA, предоставя рамка, която да помогне за оценка на необходимостта от извършване на дейностите.
Анализът разкрива, че съдържанието на информационните съобщения, разпространявани от доставчиците, обикновено се адаптира към нивото на знания и компетентност на потребителите. Комуникацията за конкретни заплахи често включва факти за естеството на заплахата, потенциалното въздействие, мерките, предприети от доставчика и т.н. Доставчиците на електронни комуникации обикновено са насочени към тези потребители, пряко засегнати от заплахата.
Рамката за обхват се състои от 3 стъпки, разработени в доклада. Наличен е и контролен списък, който да помогне за структурирането на информацията.
- Задействане: да се оцени необходимостта от контакт с потребителите;
- Комуникация: да се вземе решение за правилния канал и за правилното съобщение;
- Оценка: да се определят параметрите, необходими за измерване на ефективността на обхвата.
Въпреки че е важна дейност, контактът с потребителите е допълнителна мярка, която не е предназначена да замени смекчаващите и/или превантивните действия от съответните органи или от доставчиците.
Групата ECASEC се е срещнала за обсъждане на устойчивостта на телекомуникационните мрежи. Разгледали са своята стратегия с оглед на преразглеждането на Директивата за мрежова и информационна сигурност, наричана още NIS2.
Присъстващите са имали възможност да се запознаят с дейността на регулаторния орган за хостинг, HAKOM, както и да бъдат информирани от хърватския CSIRT за платформата, използвана за обмен на информация относно инциденти в компютърната сигурност.
ENISA представила работната си програма за 2022 г.
Участниците са обменили мнения относно надзора на доставчиците на независими от номера междуличностни комуникационни услуги (NI-ICS) в рамките на EECC.
Създадена през 2010 г. експертната група на ENISA ECASEC, известна преди като групата на ENISA по член 13а, се състои от около 60 експерти от националните телекомуникационни органи за сигурност от държави-членки на ЕС, държави от ЕАСТ и страни кандидатки за членство в ЕС.
Групата е форум за обмен на информация и добри практики в областта на телекомуникационната сигурност. Изготвя политически насоки за европейските органи относно прилагането на законодателството на ЕС за сигурност в областта на телекомуникациите и публикува годишен обобщен доклад за големи инциденти в областта на телекомуникационната сигурност.
Тази група се среща 3 пъти годишно, за да обсъди и договори общ подход към надзора на телекомуникационната сигурност в ЕС.