

За първи на ENISA път бяха докладвани инциденти, свързани с поверителността в този сектор
След промени в законодателството за първи път се докладват три инцидента, свързани с поверителността и автентичността през 2021 г. и се очаква този брой да нарасне през следващите години. Агенцията на Европейския съюз за киберсигурност (ENISA) публикува докладите за инциденти за 2021 г. относно телекомуникационните и доверителните услуги.
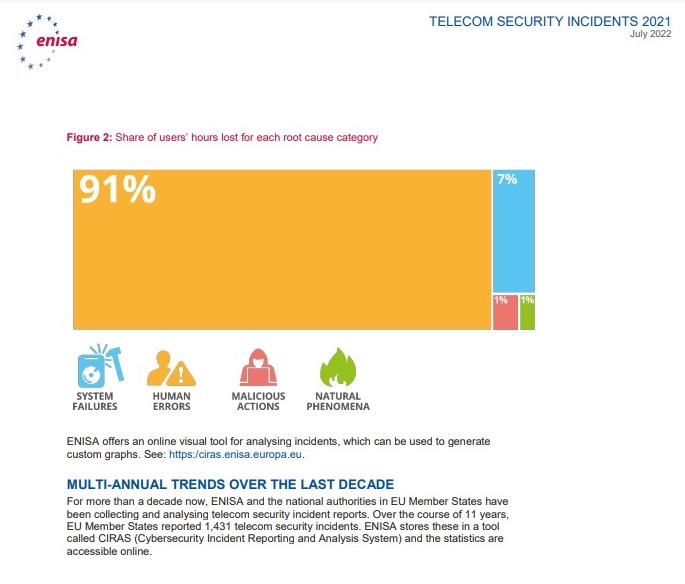
90% от загубените потребителски часове през 2021 година са поради човешки грешки, пише в годишния доклад за инциденти със сигурността на телекомуникациите. Общият брой загубени потребителски часове през 2021 г. достига 5106 милиона потребителски часа. Това е над четири пъти повече от 2020 г. Това беше идентифицирано като резултат от значителен трансграничен инцидент в ЕС, докладван отделно от три различни държави членки.
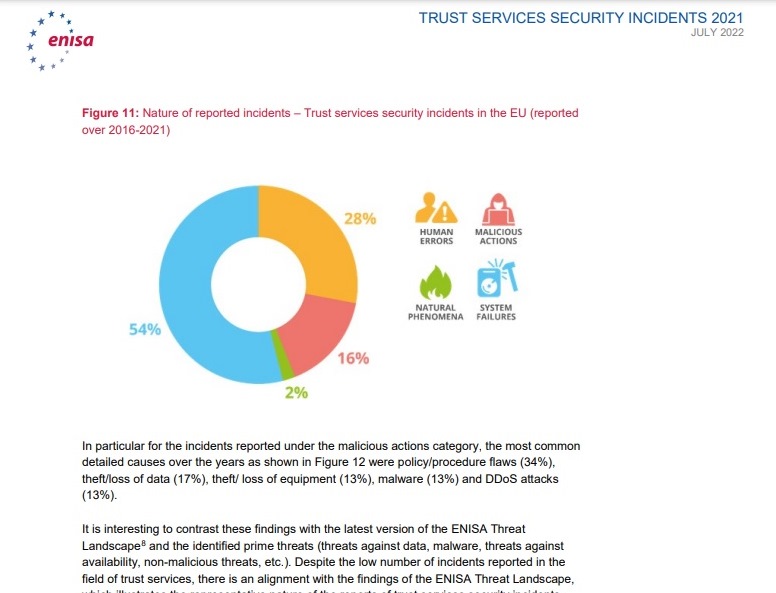
Годишният доклад за 2021 г. относно инцидентите със сигурността на доверителните услуги показва, че инцидентите се увеличават и че най-често докладваните инциденти са свързани с qualified certificates. Нараства броят на инцидентите с незначително или голямо въздействие и това е тенденция от последните пет години. 47% от инцидентите се дължат на системни повреди и по този начин остават доминираща основна причина за инциденти. През 2021 г. инцидентите, причинени от злонамерени действия, също са се увеличили с 20% .
Анализът е възможен благодарение на информацията, която ENISA получава от националните регулаторни органи (НРО) на всяка държава-членка на ЕС.
Докладите на ENISA обобщават и анонимизират получените данни и позволяват извършването на цялостен анализ. Въз основа на прагове за целия ЕС, този анализ все още взема предвид възможните променливи, когато държавите-членки използват различен подход.
Юхан Лепасаар, изпълнителен директор на Агенцията на ЕС за киберсигурност (ENISA), заявява: „Докладването на инциденти ни помага да разберем и анализираме състоянието на киберсигурността. Ако искаме да отговорим адекватно на настоящите предизвикателства пред киберсигурността, трябва да постигнем съгласие относно общ подход към докладване на инциденти в полза на всички нас. Директивата NIS2 предоставя нужния тласък за подобряване на това. ENISA ще продължи да подкрепя ЕС, държавите-членки и общността за киберсигурност за справяне с това предизвикателство.“
Докладване на инциденти: защо има значение?
Докладването на инциденти е процес, чрез който големи инциденти в киберсигурността се докладват на годишна база и след това се анализират допълнително. С него се идентифицират специфични аспекти като контекста, вида на инцидентите, повторението, въздействието, нивото на сериозност, първопричините и засегнатите активи и др.
Така се намират тенденции, слабости, модели и т.н.
Крайната цел на докладването на инциденти е да улесни по-информирано и ефективно вземане на решения относно мерките и действията, необходими за предотвратяване или по-добро справяне с тези инциденти.
Развитие на политиката: как законодателството ще подобри докладването на инциденти в ЕС ?
Предстоящата директива NIS2 ще консолидира докладването на инциденти съгласно Европейския кодекс за електронни комуникации (EECC), NIS и Регламента за eIDAS. Ето защо ENISA ще се ангажира с националните органи и регулаторите за това как да се приложи консолидирано докладване на инциденти съгласно Директивата NIS2.
Съгласно член 40 от EECC разпоредбите за докладване на инциденти също са променени.
Настоящият регламент за eIDAS и неговите разпоредби за докладване на инциденти са в сила от пет години. Европейската комисия сега работи върху ново предложение за Регламент за eIDAS, чрез което повечето от задълженията за докладване съгласно чл. 19 от eIDAS ще бъдат прехвърлени към Директивата NIS 2.
Обща информация
В областта на електронните комуникации доставчиците в ЕС трябва да уведомяват за инциденти със сигурността на телекомуникациите, които имат значително въздействие върху съответните национални органи за сигурност на телекомуникациите. В началото на всяка календарна година властите изпращат обобщени доклади за тези инциденти до Агенцията на ЕС за киберсигурност.
Създадена през 2010 г., експертната група на европейските компетентни органи за сигурни електронни комуникации (ECASEC) или бивша група по член 13а, се състои от около 100 експерти от националните органи за телекомуникационна сигурност от държавите-членки на ЕС, Европейската асоциация за свободна търговия (ЕАСТ) и Европейското икономическо пространство (ЕИП), както и страните кандидатки за членство в ЕС.
Електронните доверителни услуги включват набор от електронни услуги – цифрови подписи, цифрови сертификати, електронни печати, времево клеймо и т.н., използвани за защита на електронни транзакции.
Регламентът за eIDAS е правната рамка за целия ЕС, предназначена да гарантира оперативната съвместимост и сигурността на електронните удостоверителни услуги в целия ЕС. Една от целите на eIDAS е да гарантира, че електронните транзакции могат да имат същата правна валидност като традиционните транзакции на хартиен носител, да създаде рамка, в която цифровият подпис има същата стойност като ръкописния подпис.
Сигурността е важен стълб на цялостната рамка. Член 19 от Регламента за eIDAS изисква доставчиците на услуги за доверие в ЕС да оценяват рисковете, да предприемат подходящи мерки за сигурност и да смекчат нарушенията на сигурността.