Крайният срок за даване на становища е 11 март
По време на януарската си пленарна сесия Европейският комитет по защита на данните (EDPB/ЕКЗД) прие Насоки относно правото на достъп. От 28 януари тече срокът на общественото обсъждане относно „Насоки 01/2022 относно правата на субекта на данни – Право на достъп“. Крайният срок е 11 март.
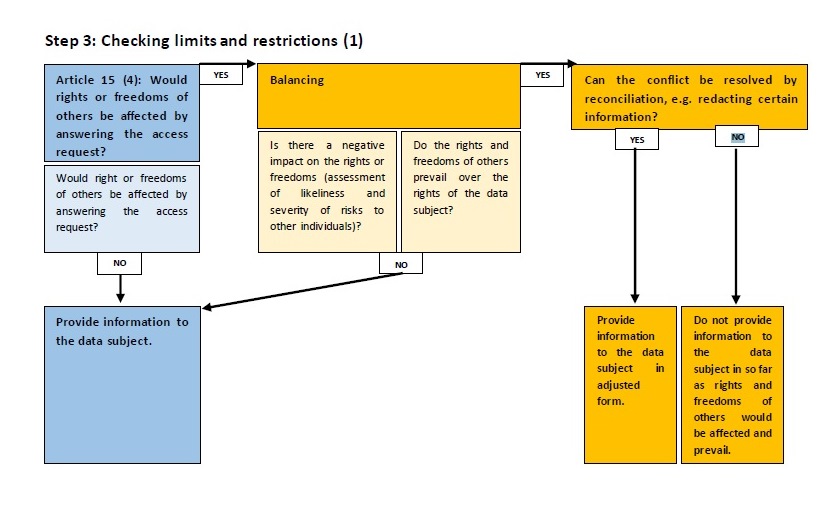
Насоките имат за цел да анализират различните аспекти на правото на достъп и да предоставят по-точни насоки за това как правото на достъп трябва да се прилага в различни ситуации. Насоките предоставят и разяснения относно обхвата на правото на достъп, информацията, която администраторът трябва да предостави на субекта на данните, формата на искането за достъп, основните условия за предоставяне на достъп и понятията свързани с неоснователни или прекомерни искания.
Според председателя на EDPB Андреа Йелинек правото на достъп дава възможност на хората да получат знания за това как и защо се обработват личните им данни. Насоките предоставят примери за подкрепа на администраторите да отговарят на заявки за достъп по начин, съвместим с GDPR.
Общественото обсъждане е 6 седмици.
В Насоките, които съдържат много полезни за практиката примери, пише, че правото на достъп на субектите на данни е заложено в чл. 8 от Хартата на основните права на ЕС. Той е част от европейската правна рамка за защита на данните от самото й начало и сега е доразвит от по-конкретни и точни правила в чл. 15 на GDPR.
Общата цел на правото на достъп е да предостави на лицата достатъчна, прозрачна и лесно достъпна информация относно обработката на техните лични данни, така че да могат да са запознати и да проверят законосъобразността на обработването и точността на обработваните данни. Това улеснява – но не е условие – физическото лице да упражнява други права, като например правото на изтриване или коригиране.
Правото на достъп трябва да се разграничава от подобни права с други цели, например правото на достъп до обществена информация, което има за цел да гарантира прозрачност при вземането на решения от публичните органи и добра административна практика.
Субектът на данните обаче не е длъжен да посочва причини за искането за достъп и не зависи от администратора да анализира дали искането действително ще помогне на субекта на данните да провери законността на съответното обработване или да упражни други права. Администраторът ще трябва да се справи с искането, освен ако не е ясно, че искането е направено съгласно правила, различни от правилата за защита на данните.
Правото на достъп включва три различни компонента:
Потвърждение дали данните за лицето се обработват или не,
Достъп до тези лични данни и
Достъп до информация за обработката, като цел, категории данни и получатели, продължителност на обработката, права на субектите на данни и подходящи гаранции в случай на трансфери до трети страни.
При анализиране на съдържанието на искането администраторът трябва да прецени дали искането се отнася до лични данни на лицето, което го е отправило, дали искането попада в обхвата на чл. 15 и дали има други, по-конкретни разпоредби, които регулират достъпа в даден сектор. Той също така трябва да прецени дали искането се отнася до всички или само до части от обработваните данни за субекта на данните.
Няма специфични изисквания относно формата на заявката. Администраторът трябва да осигури подходящи и удобни за потребителя комуникационни канали, които могат лесно да бъдат използвани от субекта на данните.
Въпреки това, субектът на данните не е длъжен да използва тези специфични канали и вместо това може да изпрати заявката до официална точка за контакт на администратора. Администраторът не е длъжен да действа по заявки, които се изпращат на напълно произволни или очевидно неверни адреси.
Когато администраторът не е в състояние да идентифицира данни, които се отнасят до субекта на данните, той информира субекта на данните за това и може да откаже да предостави достъп, освен ако субектът на данните не предостави допълнителни информация, която позволява идентифициране. Освен това, ако администраторът има съмнения дали субектът на данните е този, за когото се представя, администраторът трябва да поиска допълнителна информация, за да потвърди самоличността на субекта на данните.