

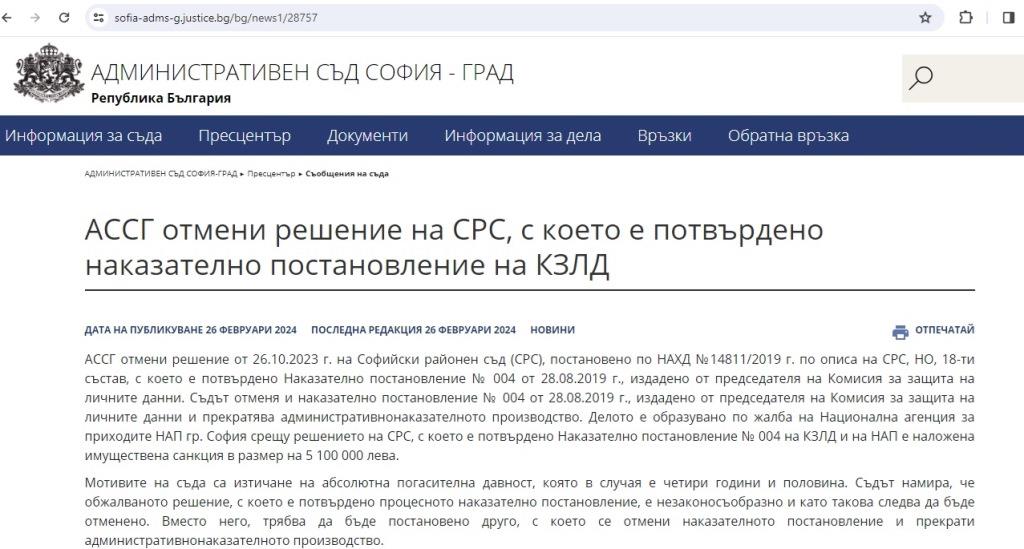
В превод: Административен съд София – град отмени решение на Софийски районен съд, с което е потвърдено наказателно постановление на Комисията за защита на личните данни
Вчера на сайта на Административен съд София – град бе публикувано съобщението АССГ отмени решение на СРС, с което е потвърдено наказателно постановление на КЗЛД:
„АССГ отмени решение от 26.10.2023 г. на Софийски районен съд (СРС), постановено по НАХД №14811/2019 г. по описа на СРС, НО, 18-ти състав, с което е потвърдено Наказателно постановление № 004 от 28.08.2019 г., издадено от председателя на Комисия за защита на личните данни. Съдът отменя и наказателно постановление № 004 от 28.08.2019 г., издадено от председателя на Комисия за защита на личните данни и прекратява административнонаказателното производство. Делото е образувано по жалба на Национална агенция за приходите НАП гр. София срещу решението на СРС, с което е потвърдено Наказателно постановление № 004 на КЗЛД и на НАП е наложена имуществена санкция в размер на 5 100 000 лева.
Мотивите на съда са изтичане на абсолютна погасителна давност, която в случая е четири години и половина. Съдът намира, че обжалваното решение, с което е потвърдено процесното наказателно постановление, е незаконосъобразно и като такова следва да бъде отменено. Вместо него, трябва да бъде постановено друго, с което се отмени наказателното постановление и прекрати административнонаказателното производство.
Решението е окончателно и не подлежи на обжалване и протест.“
На 15.12.2023 г. писах за решението на Съда на ЕС по дело C-340/21 за последствията от хакерската атака срещу Националната агенция за приходите:
„Българският Върховен административен съд отправя до Съда редица преюдициални въпроси за тълкуване на Общия регламент относно защитата на данните (ОРЗД/GDPR). Той иска да получи уточнения относно условията за обезщетяване на нематериалната вреда, на която се позовава лице, чиито лични данни, съхранявани от публична агенция, са били предмет на публикуване в интернет след атака на киберпрестъпници.
В решението си Съдът отговаря следното:
- при неразрешено разкриване на лични данни или неразрешен достъп до такива данни съдиите не могат да направят извод единствено въз основа на този факт, че приложените от администратора мерки за защита не са подходящи. Съдиите трябва конкретно да проверят дали тези мерки са подходящи.
- Администраторът на лични данни трябва да докаже, че приложените мерки за защита са подходящи.
- В хипотезата, в която неразрешеното разкриване на лични данни или неразрешеният достъп до такива данни, е извършен от „трета страна“ (каквито са киберпрестъпниците), администраторът на лични данни може да трябва да обезщети лицата, претърпели вреди, освен ако успее да докаже, че тези вреди не могат да му бъдат вменени.
- Опасенията, които дадено лице изпитва след нарушение на ОРЗД, от потенциална злоупотреба с личните му данни от страна трети лица могат сами по себе си да представляват „нематериална вреда“.“