


Най-накрая държавните институции трябва да се погрижат за собствената си киберхигиена
След НАП и Агенция „Пътна инфраструктура“ – втори мой бивш работодател, пострада от хакерска атака.
Малко съм обидена, че хакерите не ми писаха, че разполагат с моите лични данни, все пак и аз съм работила в АПИ до края на 2014 година, малко преди на тръгне приложението LIMA, за което се твърди, че е хакнато.
Няколко непоискани съвета, при това безплатни, защото в случай като този консултантската ми тарифа е различна. Първо, не може в 13.30 часа да няма никаква информация в сайта на държавно ведомство, заподозряно, че е жертва на хакерска атака. Чувам по телевизора по Нова нюз, че личните данни на над 100 000 души са компрометирани. Агенция „Пътна инфраструктура“ отрича. В подобни случаи администрациите по света обикновено публикуват кратка информация, че се извършва проверка и че ще се съдейства на компетентните институции. Не е голяма философия.
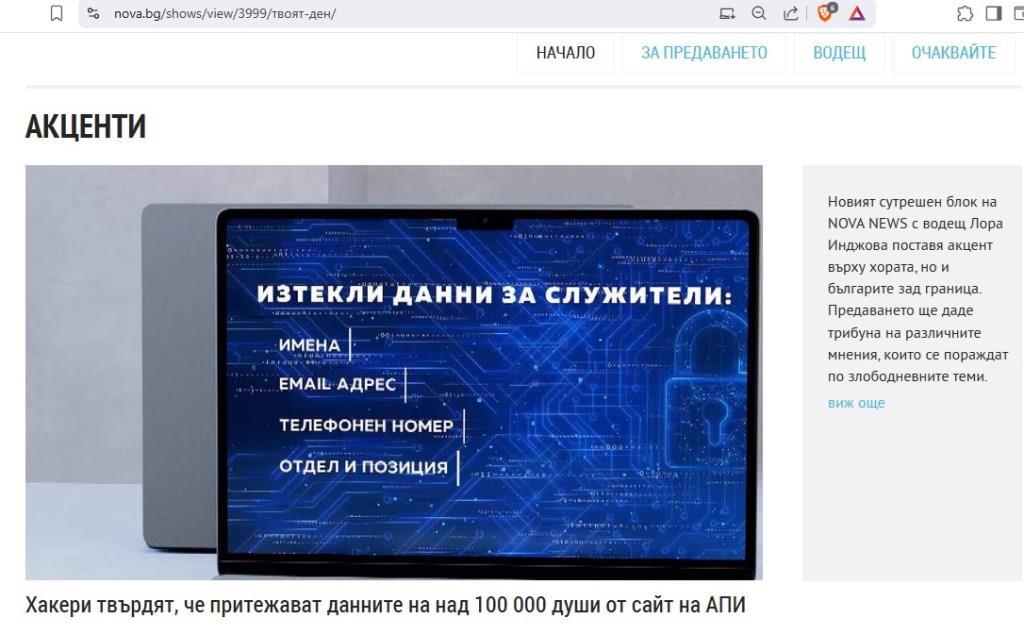
Второ, веднага пратете да си ходи вкъщи юристът, автор на изречението, че в мобилното приложение LIMA, което не функционира от над 5 години и вече не е налично, данните, които са въвеждани от потребителите, са доброволни и не са лични данни. Първо, през 2015 година си имаше Закон за защита на личните данни. И там си пише кои са лични данни и какви са задълженията на администраторите.
Чл. 19. (Доп. – ДВ, бр. 93 от 2004 г., изм. – ДВ, бр. 103 от 2005 г.) (1) (Изм. – ДВ, бр. 91 от 2006 г.) В случаите, когато личните данни се събират от лицето, за което се отнасят, администраторът или негов представител му предоставя:
- данните, които идентифицират администратора и неговия представител;
- целите на обработването на личните данни;
- получателите или категориите получатели, на които могат да бъдат разкрити данните;
- данните за задължителния или доброволния характер на предоставяне на данните и последиците от отказ за предоставянето им;
- информация за правото на достъп и правото на коригиране на събраните данни.
(2) Данните по ал. 1 не се предоставят, когато физическото лице, за което се отнасят, вече разполага с тях или в закон съществува изрична забрана за предоставянето им.
А ето какво пише за приложението в сайта:
„LIMA Мобилно приложение на АПИ е част от системата LIMA, която е напълно интегрирана и свързва Агенция “Пътна Инфраструктура”, всички пътни управления в страната и вас – потребителите в едно място.
Използвайки мобилното приложение, вие имате възможност да сте информирани в реално време за всичко случващо се по Републиканската пътна мрежа в страната, както и да допринесете за подобряването на пътната инфраструктура, чрез вашата гражданска активност. Генерирането на информация в реално време е възможна благодарение на над 60 оператори от АПИ и пътните управления в цялата страна, които ежеминутно обновяват информацията.“
Ето и още от Закона:
ЗАЩИТА НА ЛИЧНИТЕ ДАННИ
Чл. 23. (Изм. – ДВ, бр. 103 от 2005 г.) (1) (Доп. – ДВ, бр. 81 от 2011 г.) Администраторът на лични данни предприема необходимите технически и организационни мерки, за да защити данните от случайно или незаконно унищожаване, или от случайна загуба, от неправомерен достъп, изменение или разпространение, както и от други незаконни форми на обработване.
Администраторът на лични данни определя срокове за провеждане на периодични прегледи относно необходимостта от обработване на данните, както и за заличаване на личните данни.
(2) Администраторът взема специални мерки за защита, когато обработването включва предаване на данните по електронен път.
(3) Мерките по ал.1 и2 са съобразени със съвременните технологични постижения и осигуряват ниво на защита, което съответства на рисковете, свързани с обработването, и на естеството на данните, които трябва да бъдат защитени.
(4) (Доп.- ДВ, бр.81 от2011 г.) Мерките и сроковете по ал. 1 и 2 се определят с инструкция на администратора на лични данни.
(5) Комисията определя с наредба минималното ниво на технически и организационни мерки, както и допустимия вид защита. Наредбата се обнародва в „Държавен вестник“.
Чл. 23а. (Нов- ДВ, бр. 81 от 2011 г.) (1) При обработване на лични данни, получени по чл. 1, ал. 6, администраторът блокира съхраняваните данни, за да ограничи тяхното обработване в бъдеще, вместо да ги заличава, ако са налице достатъчно основания да се смята, че заличаването би могло да засегне законните интереси на физическото лице, за което се отнасят данните.
(2) Блокираните данни се обработват само за целта, която е препятствала заличаването им.
На 23 април НАП публикува съобщение, че се разпространяват фалшиви имейли от нейно име:
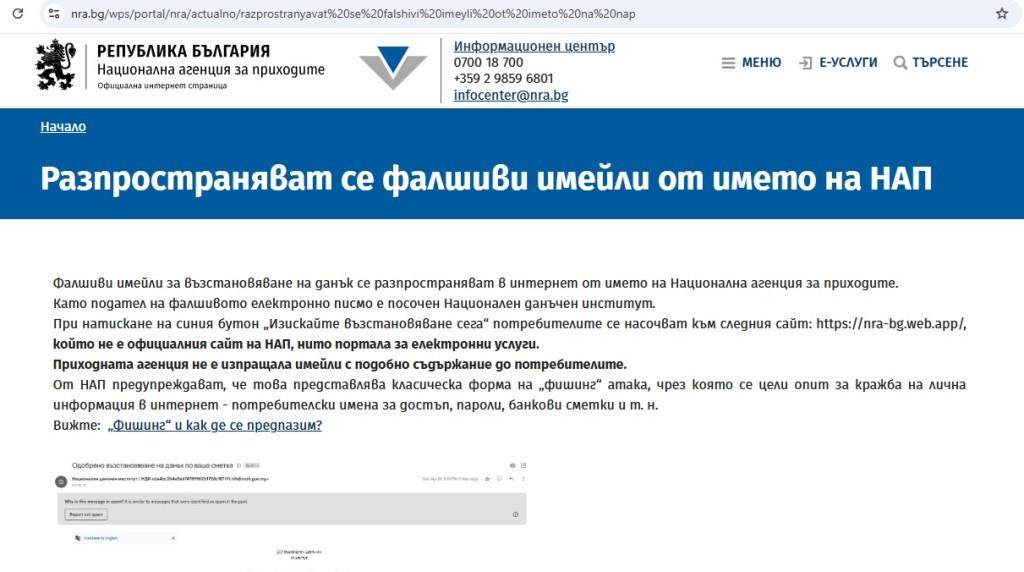
„Фалшиви имейли за възстановяване на данък се разпространяват в интернет от името на Национална агенция за приходите.
Като подател на фалшивото електронно писмо е посочен Национален данъчен институт.
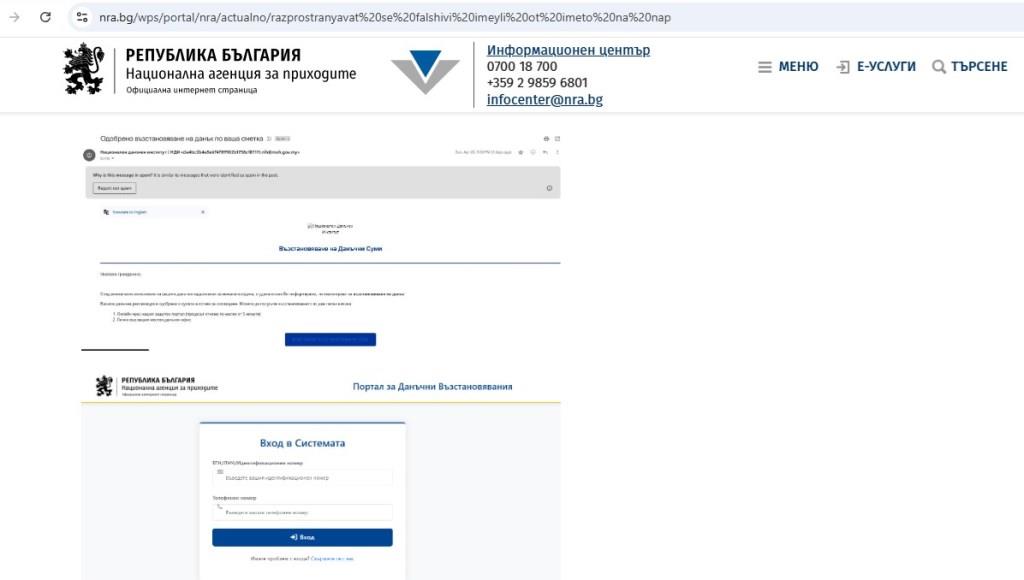
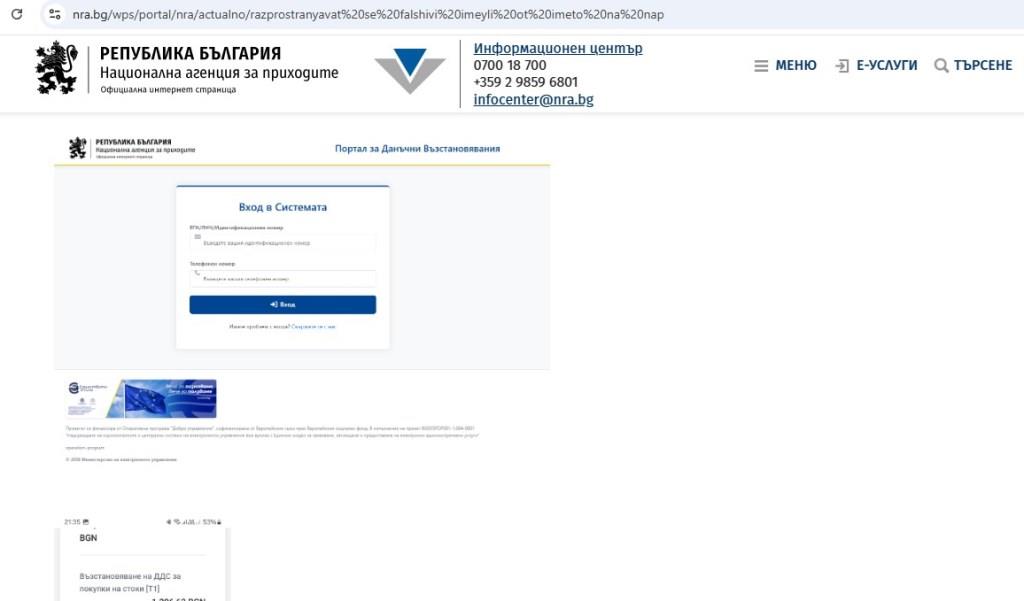
При натискане на синия бутон „Изискайте възстановяване сега“ потребителите се насочват към следния сайт: https://nra-bg.web.app/, който не е официалния сайт на НАП, нито портала за електронни услуги.
Приходната агенция не е изпращала имейли с подобно съдържание до потребителите.
От НАП предупреждават, че това представлява класическа форма на „фишинг“ атака, чрез която се цели опит за кражба на лична информация в интернет – потребителски имена за достъп, пароли, банкови сметки и т. н.
Вижте: „Фишинг“ и как де се предпазим? „
Ето и картинки, които за съжаление са с качество, които не позволяват уважаемите ми читатели да ги разгледат добре.
На 29 април първо потребители, а след това и сайтът на НАП съобщи, че има проблем с достъпа:
Сайтът на НАП е временно недостъпен през Mozilla Firefox
Уважаеми потребители,
Информираме Ви, че има временни затруднения на достъпа до сайта на НАП www.nra.bg през Mozilla Firefox. Сайтът се отваря и може да се използва през Google Chrome и Microsoft Edge.
Порталът за електронни услуги: https://portal.nra.bg/ е достъпен от всички браузъри.
Извиняваме се за причиненото неудобство!
Няколко часа по-късно бе съобщено:
Всички услуги в е-портала на НАП са достъпни
Уважаеми потребители,
Информираме Ви, че всички услуги в е-портала на НАП вече са напълно достъпни.
Извиняваме се за причиненото по-рано днес неудобство.
Двете съобщения си противоречат, но няма да се вглеждаме чак толкова в разминаванията около това порталът бил ли и достъпен или не.
На 05.05.2025 г. Министерството на електронното управление свенливо пусна съобщение без имена:
Възстановена работа на поддържани от МЕУ сайтове
Поради технически проблем бе възпрепятствана работата на сайтовете на няколко ведомства в продължение на 2 часа. Към момента функционирането на засегнатите сайтове е възстановено.
Министърът на електронното управление Валентин Мундров разпореди незабавна проверка за причините, довели до прекъсването.
По първоначална информация повредата е следствие на технически проблем, а не компрометиране на системите.
Става дума за интернет страниците на Агенция „Митници“, НАП и самото Министерството на електронното управление.