

Практиката на надзорните органи да глобяват жертвите на кибератаки въобще не е смешна
Надзорни органи в целия ЕС глобяват компании – жертва на кибератаки, защото не са въвели достатъчно силна защита. В същото време агенцията на ЕС за киберсигурност многократно е признавала, че няма сила, която да спре хакер, решил да достигне до фирмената ви информация.
Затова смешката на френския надзорен орган въобще не е смешна.
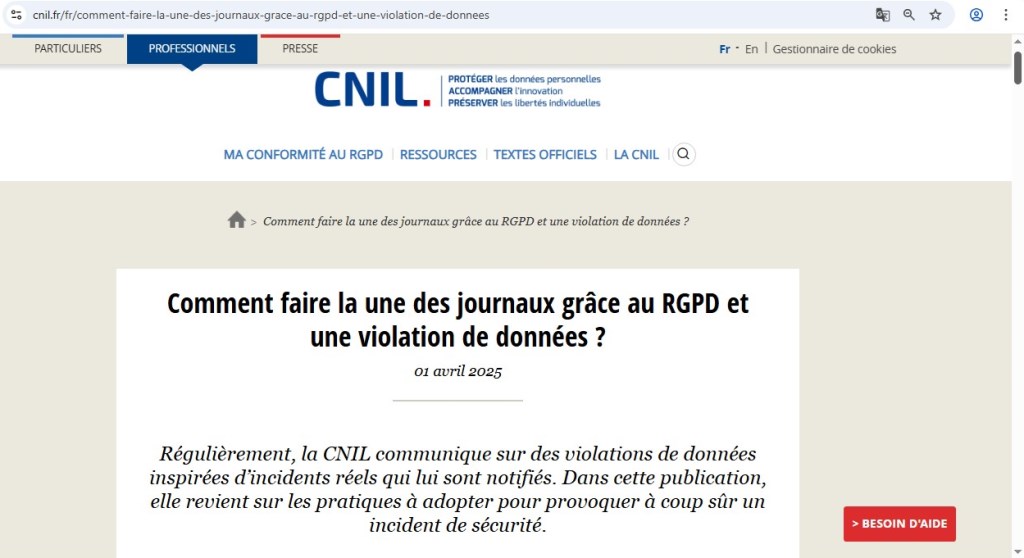
На 1 април френският орган за защита на данните Commission Nationale de l’Informatique et des Libertés (CNIL) публикува „смешната“ история на Робърт Пепоне Как да попаднете в заглавията на вестниците с GDPR и нарушение на данните? Той създава собствена компания: „Peppone, Defense & Security Solutions“ и иска да попадне на корицата на Patrons Disruptifs. Затова прави всичко, което е забранено.
Публикацията, за която CNIL уточнява, че е „измислена и сатирична“ в края си съдържа отговори на въпроса Как да увеличим риска от изтичане на данни?:
Прочетете Ръководството за сигурност на личните данни , приложете всички „какво да не правите“ и се уверете, че не са отбелязани никакви елементи от контролния списък.
Като администратор на данни, премахнете колкото е възможно повече мерки за сигурност и намалете максимално тези, които не могат да бъдат премахнати. Преди всичко, не извършвайте редовни одити след това, нито във вашите собствени помещения, нито в помещенията на вашите подизпълнители .
Разрешаване и насърчаване на споделянето на акаунти или пароли в рамките на екип: това е необходимо в случай на атака, за да не можете да проследите последователността и да игнорирате откъде е започнала компрометацията.
От друга страна, наложете кратки пароли, които са лесни за отгатване, ако бъдат забравени, тъй като вече има достатъчно неща за запомняне другаде: „MDP“ е напълно адекватна като парола за администратора на домейна.
Не внедрявайте прецизно регистриране на достъпа и действията във всички приложения. Заема място!
Ако имате някакви лог файлове, не ги гледайте и ги изтрийте възможно най-скоро. Има по-интересни неща за четене, като например хороскопа ви.
Не инсталирайте антивирусни програми и други „DR“ програми (EDR, XDR, MDR и др.) на вашите системи, това ги забавя. Вместо това, инсталирайте инструменти от непроверени източници и, ако е възможно, с пропуски в сигурността.
Позволете достъп до tools от интернет, това е удобно. Но внимавайте, не налагайте използването на VPN и автентификация (многофакторна??? Защо го правя, аз не отварям пощата). Да правиш това от терасата на кафенето, с включен семеен компютър, свързан с Wi-Fi, е свобода, напомня ми за ваканции!
Не криптирайте обмена си. Данните трябва да се разпространяват свободно в мрежата и през всички мрежи; в края на краищата, щастието е в споделянето.
Не въвеждайте процедури, импровизацията трябва да царува! Адаптирането към неочакваното е добро изпитание за вашите екипи.