

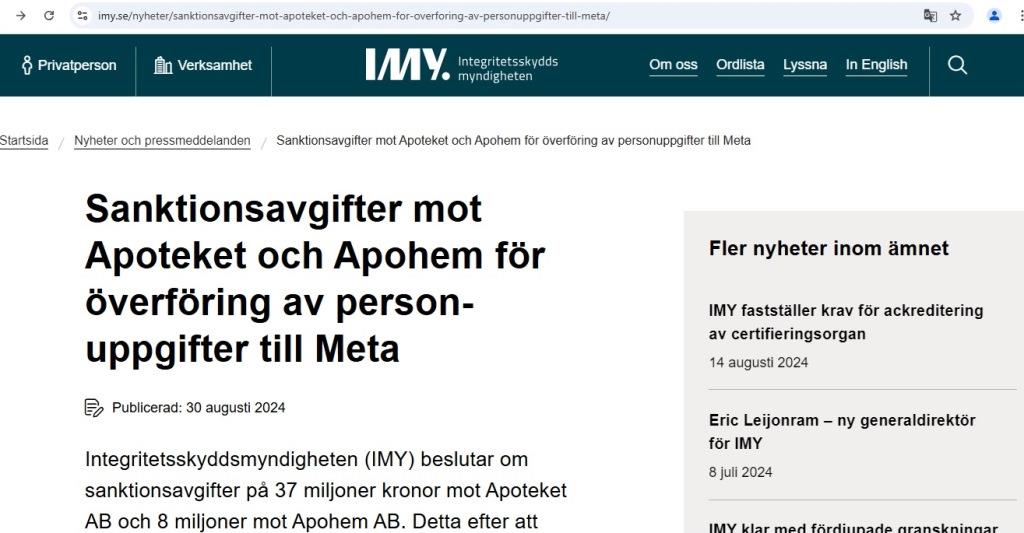
След глобата от € 1 300 000 за банка, сега IMY издаде още две решения за 45 млн. шведски крони
На 30 август 2024 г. шведската агенция за защита на личните данни (Integritetsskyddsmyndigheten), (IMY), съобщи, че е наложена глоба от 37 млн. шведски крони на Apoteket AB и 8 млн. шведски крони на Apohem AB. Това са поредни санкции заради използване на Meta-pixel от различни компании, които допускат прехвърляне на лични данни към Meta.
Съгласно GDPR IMY получава известия от Apoteket и Apohem, че са прехвърлени лични данни в Meta заради използването на инструмента за анализ Meta-pixel на техните уебсайтове, за да подобрят маркетинга си във Facebook и Instagram. Неправилното прехвърляне на лични данни се случва заради активиране на нова подфункция. Активирайки подфункцията, компаниите са прехвърлили чувствителни лични данни за голям брой клиенти. Информацията е за закупуването на лекарства без рецепта за лечение например на специфични здравословни проблеми, включително тестове. Трансферът не включва лекарства, отпускани по лекарско предписание.
Ширин Данешгари Неджад, адвокат в IMY, е цитирана да казва, че обработката на този тип лични данни, чувствителни към поверителността, включва високи рискове, които водят до изисквания за високо ниво на защита. Компаниите са имали задължение да предприемат подходящи мерки за защита на данните, например от споделяне с неоторизирани лица.
Мая Уелландър, адвокат в IMY, отбелязва, че компаниите не са имали необходимите процедури за откриване на самите недостатъци. Следователно прехвърлянето на лични данни продължава отдавна и е спряно едва след като компаниите узнават за инцидента от външни лица.
Компаниите са нарушили GDPR, като не са предприели подходящи технически и организационни мерки, за да осигурят подходящо ниво на сигурност на личните данни на своите клиенти.
Заради нарушенията IMY взема решение за налагането на глобите от 37 милиона шведски крони срещу Apoteket и 8 милиона срещу Apohem.
След като откриват неправилното прехвърляне на данни в Meta, компаниите разработват вътрешни процедури, за да гарантират правилната и сигурна обработка на личните данни.
През юни 2024 г. стана известна глобата за Avanza за прехвърляне на лични данни в Meta.
IMY глоби с 15 милиона шведски крони (прибл. € 1 300 000) Avanza Bank AB за използване на Meta pixel на своя уебсайт и приложение, за да оптимизира маркетинга си във Facebook. Неправилна настройка на Meta Pixel позволява личните данни да се прехвърлят към Meta за по-дълъг период от време. В уведомлението на банката се посочва, че в периода от 15 ноември 2019 г. до 2 юни 2021 г. лични данни на до един милион клиенти са били погрешно прехвърлени към Meta. Става дума за притежанията на ценни книжа и стойност, сума на заема, номер на сметката и номер на социално осигуряване.
Според GDPR се докладват инцидентите с лични данни на IMY. Надзорният орган получава такова уведомление от Avanza, че личните данни са прехвърлени на Meta отдавна поради неправилни настройки.
Проверката на инцидента от IMY показва, че Avanza използва инструмента за анализ на Meta Facebook pixel (сега Meta pixel), а неправилното прехвърляне на лични данни е причинено от банката, когато случайно активира нови подфункции.
„Банката е нарушила GDPR, като не е предприела подходящи технически и организационни мерки за осигуряване на подходящо ниво на сигурност за личните данни на посетителите на уебсайтове и потребителите на приложения, казва Катарина Фернкист, ръководител на отдел в IMY.
Когато Avanza узнва за инцидента, банката деактивира пиксела. Банката заявява, че Meta е потвърдила, че личните данни, събрани чрез пиксела, са били изтрити.
След като откри неправилното прехвърляне на данни в Meta, Avanza разработи своите вътрешни процедури, за да осигури правилната и сигурна обработка на личните данни, пише IMY тогава и съобщава, че има няколко други текущи прегледа, които се основават на докладвани инциденти с лични данни, при които личните данни са били прехвърляни в Meta отдавна. Органът изследва какво се е случило и какви процедури имат компаниите за контрол на личните данни на потребителите.