

CNIL използва истински инциденти, за да създаде увлекателен рисуван разказ за справяне с изгубени данни в училище
Отговорите на въпроса Как да управляваме нарушенията на данните? дава френският орган за защита на данните Commission Nationale de l’Informatique et des Libertés (CNIL), който използва истински инциденти, за да създаде увлекателен рисуван разказ за справяне с изгубени данни в училище.
Хюбърт е директор, който се грижи за цифровизацията на своето училище. В петък вечерта преди коледните празници Хюбърт не можа да намери един от таблетите въпреки внимателното търсене. Той след това прилага обичайната процедура и записва загубата на оборудване.
По време на училищната ваканция Хюбърт е предупреден от родители: странни съобщения са изпратени през цифровото работно пространство на училището, дигиталните учебници са изтрити и ученическите оценки са изтрити или променени.
Хюбърт се свързва със своя доставчик на цифрови услуги в училището и обяснява ситуацията. Екипът по сигурността на доставчика след ден и половина задълбочено разследване не открива никакви следи от външна намеса. От друга страна, анализът на регистрационните файлове показва, че тези изпращания, изтривания и модификации са направени от акаунта на Долорес, учителка в училището, късно през нощта в неделя срещу понеделник.
Хюбърт се свързва с Долорес, която му казва, че тя няма нищо общо със ситуацията и таблетът й не е при нея.
Хюбърт веднага прави връзката между изчезването на таблета и тази нежелана активност в мрежата на училището. Долорес потвърждава, че е записала потребителското си име и парола в браузъра на таблета и не е излязла от сесиите си.
Как да реагира Хюбърт?
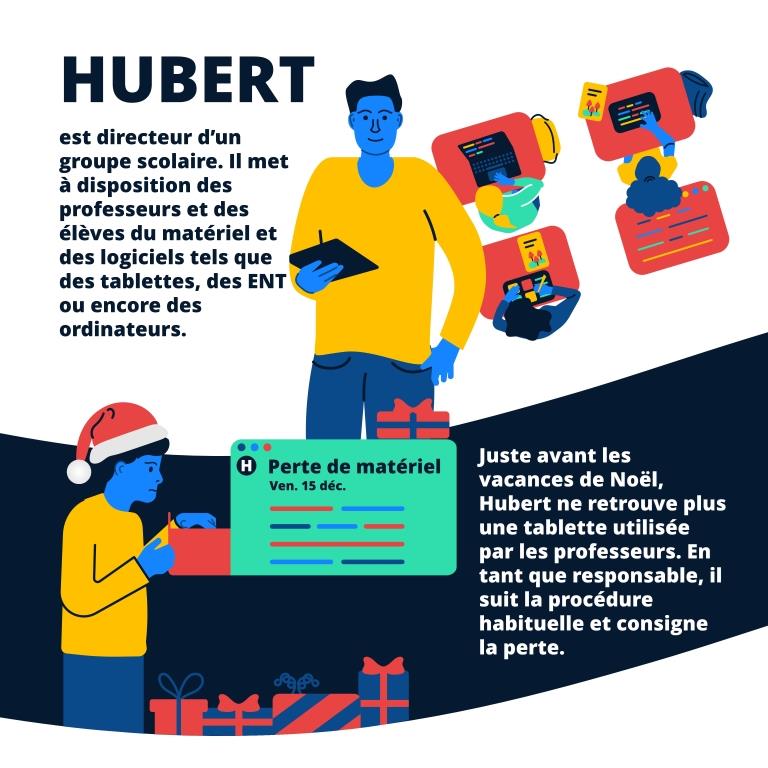
За да изпълни задълженията си и да ограничи рисковете Хюбърт:
Докладва: Хюбърт препраща информацията на служителя по защита на данните (DPO) на училището. Беше решено, че в този случай той сам ще управлява нарушението на данните, което представлява инцидентът по смисъла на GDPR. Следователно той има 72 часа от откриването, за да изпрати уведомление до надзорния орган CNIL. Благодарение на вътрешните процедури за управление на инциденти, той има достатъчно време и данни, за да направи първоначално уведомление. При необходимост той ще трябва да подаде жалба в полицията.
Документира: Хюбърт обобщава информацията, събрана от Долорес и доставчика на услуги, и документира този инцидент като нарушение на личните данни. След анализ и консултация със съветите на CNIL по темата, Хюбърт уведомява надзорния орган за нарушението на данните .
Възстановяване на данните: Хюбърт знае, чрез своя доставчик на услуги, че разполага с резервни копия и подробно регистриране на действията, извършени в мрежата на училището. По този начин е възможно той да възстанови оценките на учениците и дигиталните учебници, както и да изтрие изпратените съобщения.
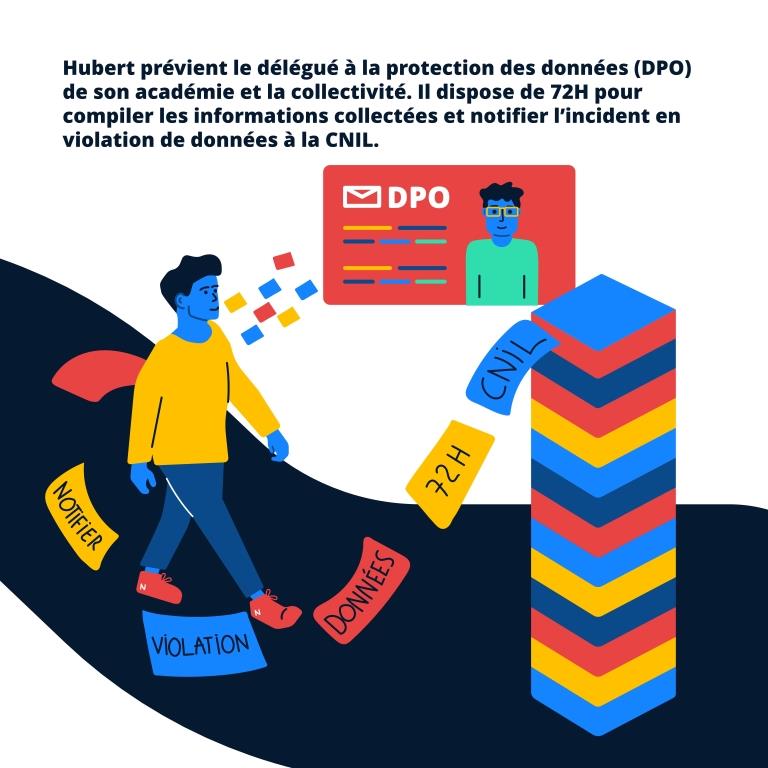
Информация за засегнатите лица: заради компрометираните данни на непълнолетни Хюбърт определя риска, генериран от нарушението, като висок. Хюбърт също желае да общува с различните заинтересовани страни. Той пише информационно съобщение за родителите, като дава задължителната информация: обстоятелствата на инцидента, естеството на съответните данни, точката за контакт за допълнителна информация, вече предприетите и планираните мерки и възможните последствия за засегнатите.
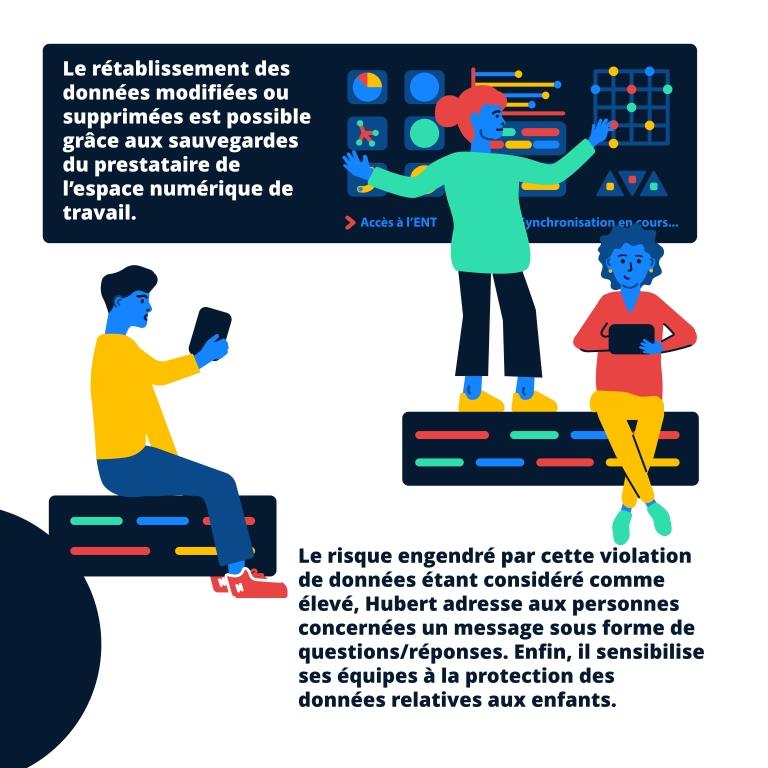
Той обяснява, че данните са възстановени, моли хората да ги проверят и да докладват за грешки. Той също така приканва родителите да бъдат бдителни и да докладват директно на него за всяко събитие, което може да бъде свързано с това нарушение, особено в случай на опит за фишинг.
CNIL уточнява, че за да се гарантира, че информацията е възможно най-ясна за получателите, тя може да бъде написана под формата на отговори на следните въпроси: „ Какво се случи?“, „Как реагирахме?“, „Какви данни са засегнати?“ „Какви са възможните последствия?“, „Какви са нашите препоръки?“ и „С кого да се свържете, ако имате въпроси?“.
Повишаване на осведомеността на екипа: Хюбърт също събира екипа си, за да го информира за ситуацията и се възползва от възможността да го запознае със защитата на данните, особено тази, свързана с деца.
Финализиране на уведомлението до CNIL: след информиране на засегнатите лица, Хюбърт прави допълнително уведомление до CNIL и предава новите елементи: актуализация на броя на засегнатите лица, броят на информираните хора и анонимизиран текст на съобщението до тях .
Разбира се, училището съхранява цялата тази информация.
Сега ще трябва да гарантираме, че ситуацията няма да се повтори!
Как да ограничим този риск? пита CNIL и изброява добри практики
За да не бъде денят ви като този на Хюбърт и Долорес:
Като потребител
Използвайте силни пароли, т.е. пароли, които са трудни за отгатване от компютър, като използвате комбинация от малки и главни букви, цифри и специални знаци и със значителна дължина;
Услуга, сайт или приложение = парола (различна от останалите);
Съхранявайте паролите си в защитен мениджър на пароли, достъпен само след използване на главен ключ;
Веднага след като имате информация – чрез администратор на данни или услуга на трета страна – че една от вашите пароли е била компрометирана, не я използвайте отново в нито една система;
Когато услуга ви предлага многофакторно удостоверяване (MFA), използвайте го;
Ако използвате споделено устройство, използвайте отделни лични сесии, защитени със силна парола;
Избягвайте да оставате отворени сесиите на приложението си, особено когато устройството е споделено. В края на употребата излезте.
Като администратор на данни
Редовно повишавайте информираността на вашите потребители за добрите практики, информирайте ги, че никога няма да искате да съобщават своите пароли или други чувствителни данни по имейл;
Определете, тествайте и подобрете вашите процедури за управление на инциденти;
Уверете се, че във вашите приложения е въведено подробно регистриране на достъпа и действията;
Анализирайте регистрационните файлове, за да откриете подозрителни събития, така че да можете да реагирате възможно най-бързо. Информирайте клиентите си за въведените мерки за сигурност;
Предлагайте многофакторно удостоверяване (MFA) или за цялата услуга, или при достъп за преглед или промяна на определени данни;
Разрешавайте използването само на оборудване и устройства, криптирани по подразбиране, избягвайте да ги оставяте без надзор и с отключени сесии;
Изисквайте от вашите потребители и служители да използват лични сесии, свързани с индивидуален регистриран акаунт, защитен със силна парола;
Поискайте редовно архивиране на вашите приложения и извършване на тестове за възстановяване.