

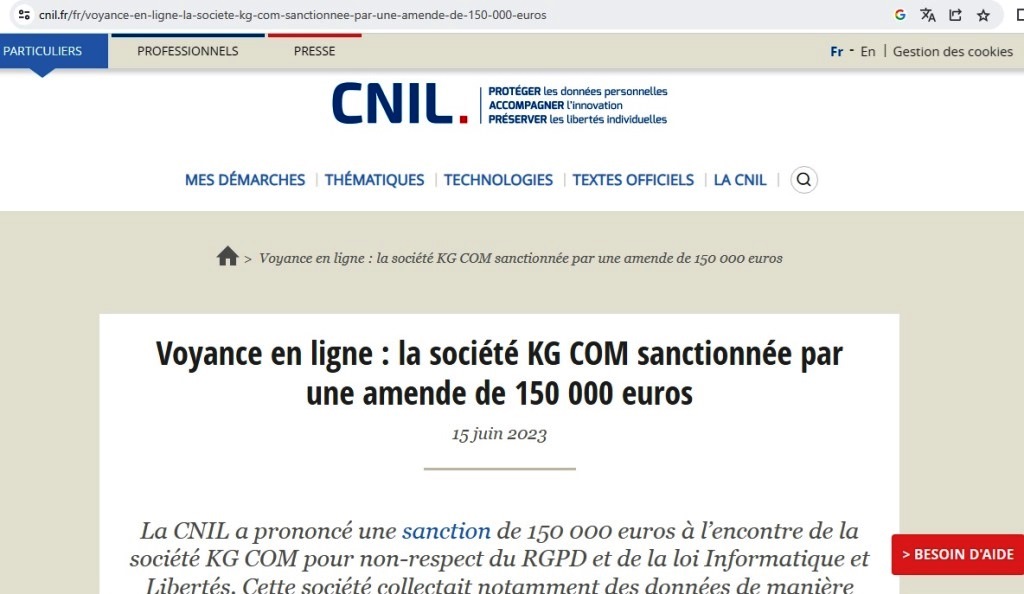
KG COM наруши GDPR и местния Закон за защита на данните като събра чувствителни данни без предварително и изрично съгласие и не гарантира достатъчно сигурността на информацията
Френският орган за защита на данните Commission Nationale de l’Informatique et des Libertés CNIL съобщи на 15 юни, че налага глоба от 150 000 евро на компанията KG COM за неспазване на GDPR и Закона за защита на данните. По-специално, тази компания събра прекомерни данни, както и чувствителни данни без предварително и изрично съгласие и не гарантира достатъчно сигурност на данните.
Компанията KG COM управлява няколко уебсайта, които предлагат на клиентите си консултации за ясновидство по телефона или чрез чат. След публикуването на статия в пресата през 2020 г., разкриваща наличието на изтичане на лични данни, включващи компанията, CNIL проведе три разследвания.
CNIL открива системно записване на телефонни разговори, събиране на здравни данни и информация, свързана със сексуалната ориентация, запазването на банкови данни без съгласието на лицето, неспазена задължение за уведомяване за нарушение на сигурността на данните. Надзорният орган също така отбелязва нарушения на правилата, свързани с бисквитките.
Затова са наложени две глоби на KG COM – първата глоба от 120 000 евро за нарушения на Общия регламент относно защитата на данните (GDPR). Тази глоба беше наложена в сътрудничество с европейските партньори на CNIL (Белгия, Люксембург, Италия, Испания, Португалия, България, Берлин) в рамките на процедурата of the one-stop shop, тъй като KG COM има клиенти от различни държави членки на Европейския съюз.
Втората глоба от 30 000 евро е за нарушението, свързано с използването на бисквитки (чл. 82 от Закона за защита на данните). В този случай CNIL е компетентен да действа самостоятелно.
За да определи размера на наказанието, CNIL взема предвид особено големия брой нарушения на правилата, свързани със защитата на данните, чувствителността на въпросните лични данни (здравни данни, информация за сексуална ориентация) и броя на субектите на данни.
Надзорният орган отчита и финансовото състояние на компанията, която представя отрицателен нетен резултат за 2020 г. след значителен спад в оборота си през последните няколко години, и взе предвид структурата на компанията, в която работят само няколко служители, за да определи възпираща, но пропорционална глоба .
Нарушението на чл. 5, пар. 1 буква „в“ на GDPR се състои в системно записване всички телефонни разговори между телефонни оператори и клиенти, както и между ясновидци и клиенти, за целите на наблюдението на качеството на услугата, доказване на сключен договор и в перспектива съдебни искове.
Въпреки че компанията вече е спряла консултациите за ясновидство по телефона и следователно телефонните записи, тя не е дала никаква обосновка за необходимостта от постоянен запис на всички разговори за тези цели в миналото.
Нарушение на задължението, свързано с правното основание за използване на банкови данни (член 6 от GDPR), се изразява в запазване на банковите данни на клиенти извън времето, строго необходимо за извършване на транзакцията, за целите на борбата с измамите и за улесняване на закупуването на нови консултации за ясновидство от клиентите.
Ако правното основание за запазване на банкови данни за целите на борбата с измамите е легитимен интерес, това не се отнася за запазване за последващи покупки, за които компанията трябва да е получила съгласието на хората.
В нарушение на задължението за получаване на съгласие преди събирането на специални категории данни (член 9 от GDPR) по време на консултациите клиентите могат да съобщават данни за здравословното си състояние и сексуалната си ориентация, които се отбелязват в картите, съхранявани от ясновидците.
Компанията трябва да е получила предварително и изрично съгласие от клиентите за обработка на техните чувствителни данни. Простото желание за получаване на ясновидски услуги и спонтанно предоставяне на чувствителна информация не може да се счита за изрично съгласие. Компанията също така трябва да е предоставила конкретна информация относно събирането на техните чувствителни данни.
Нарушено е и задължението за гарантиране на сигурността на данните (член 32 от GDPR) – компанията позволява използването на недостатъчно силни пароли за потребителски профили не осигури достъп до уебсайта www.voyance-en-direct.tv, чрез HTTPS протокола, а използва HTTP протокола, което излага данните на риск от компютърни атаки или изтичане на данни.
Компанията използва механизъм за криптиране на банкови данни, който имал уязвимости.
Установено е пропуск при уведомяване на CNIL за нарушения на данните (член 33 от GDPR) – на 29 септември 2020 г. компанията е информирана от журналист, който й предоставя извадка от нейната база данни, че е обект на нарушение на сигурността на данните. Компанията обаче не е уведомила CNIL за нарушението на данните. Счита, че не може да забележи нарушението на данните поради затварянето на неговия сървър и липсата на съхранение на регистрационни файлове към сървъра от неговия обработващ данни.
Въпреки това, компанията може да идентифицира нарушението на данните, като сравни примерните данни, предоставени от журналиста, със своята база данни. Компанията, в качеството си на администратор, има задължението да уведоми за нарушението на данните, дори ако то е причинено от грешка от страна на обработващия.
Нарушение на задължения, свързани с използването на бисквитки (чл. 82 от ЗЗД)
Първоначално CNIL отбеляза липсата на информационен банер, свързан с бисквитките и поставянето на три бисквитки на устройство на потребителя без неговото съгласие и веднага след като той посети сайта. След това компанията поставя информационен банер, който обаче не позволява отказването на бисквитки, толкова лесно, колкото приемането им.
По време на процедурата дружеството започва да използва информационен банер в съответствие с изискванията на CNIL и спира да инсталира бисквитки, изискващи съгласие на потребителя, без то да е получено.