

Решение на КЗЛД от 2020 година относно нарушение на сигурността в системата за прием в учебни заведения
По случай своя 20-годишен юбилей Комисията за защита на личните данни издаде книга, в която прави своеобразна равносметка на своята дейност, като представя най-важното от постигнатото до момента и обобщава своите добри практики.
Във втората част на книгата са публикувани правни актове на Комисията, издържали съдебен контрол, и/или актове, представляващи трайна и принципна практика по въпроси от обществен интерес.
Това решение от книгата, което не е обжалвано, влязло е в законна сила и е изпълнено.
Правописът е запазен.
РЕШЕНИЕ
№ ППН-02-364
София, 11.03.2020 г.
На основание чл. 58 §2, буква „г“, във връзка с чл. 57, §1, буква „а“ от Регламент (ЕС) 2016/679 на Европейския парламент и на Съвета от 27.04.2016 г. (Регламента), на заседание, отразено в Протокол № 51 от 18.12.2019 г. Комисията за защита на личните данни в състав: Венцислав Караджов – Председател и членове: Цанко Цолов, Мария Матева и Веселин Целков, след като разгледаха и обсъдиха Констативен акт рег. № ППН-02-673 от 16.12.2019 г. на дирекция „Правни производства и надзор“ относно получено уведомление за нарушение на сигурността на личните данни по чл. 33 от Регламент (ЕС) 2016/679 с вх. № ППН-02-364/27.06.2019 г. от Община  ,
УСТАНОВИ:
В Комисията за защита на личните данни е постъпило уведомление за нарушение на сигурността на личните данни по чл. 33 от Регламент (ЕС) 2016/679 с вх. № ППН-02-364/27.06.2019 г. от Община което се твърди, че е установен инцидент по отношение на информационната сигурност, представляващ неправомерен достъп/пробив до лични данни, касаещ системата за прием в учебни заведения на територията на общината.
Проверката на място е открита на 23.10.2019 г. в Община на адрес в гр. , с връчване на заповедта за проверка на – и. д. Кмет на Община . По време на проверката са присъствали и . Същите са осигурили възможност за достъп и събиране на доказателства от страна на проверяващия екип.
В хода на проверката са разяснени задачите и начина на протичането й, обсъдени са фактите и обстоятелствата, посочени в уведомлението. Също така са обсъдени дейността на общината, имаща отношение към защитата на личните данни, наличните регистри с лични данни, както и предприетите технически и организационни мерки за защита на данните. За документиране на резултатите от проверката е съставен констативен протокол. С оглед установяване на допълнителни факти и обстоятелства, от администратора са изискани допълнителна и относими документи. С писмо вх. № ППН-02-364#2 от 01.11.2019 г. в деловодството на КЗЛД са получени комплект документи, съгласно дадените по време на проверката указания и срокове за изпълнение.
В съответствие с изискванията на чл. 24, §2, от Регламента, със Заповед № 10-00-618/30.04.2018 г. на Кмета на общината е утвърден пакет от документи относно законосъобразното обработване на лични данни, включващ:
- Политика по защита на личните данни;
- Политика за провеждане на обучения;
- Процедури, както следва:
- Процедура за първоначален вътрешен анализ /инвентаризация/ на личните данни и дейностите по обработването;
- Процедура за прозрачност при обработката на личните данни;
- Процедура за управление на исканията на субектите;
- Процедура за начина за комуникация при жалби и искания от субекта на данни;
- Процедура за получаване на съгласие за обработване на лични данни;
- Процедура за оттегляне на съгласието от субекта на данни;
- Процедура за съхранение и унищожаване на данни;
- Процедура за управление на процесите по възлагане на работа на подизпълнители;
- Процедура за оценка на въздействието върху защитата на данните
- Процедура по приемане на план за технически и организационни мерки
- Процедура по уведомяване за нарушение на сигурността на личните данни;
- Процедура по предаване на лични данни на трети държави или международни организации;
- Образци на декларации, както следва:
- Декларация за поверителност / уведомление за поверително третиране на личните данни/;
- Форма за искане от субекта на данните;
- Декларация за съгласие от субекта на данните;
- Форма за оттегляне на съгласие от субекта на данните;
- Форма за съгласие от родител/настойник;
- Форма за оттегляне на съгласие от родител/настойник;
- Образец на график за събиране и унищожаване на категории данни;
- Уведомление от администратора на данни до надзорния орган за нарушения на сигурността на личните данни;
- Уведомление от обработващия до администратора на лични данни за нарушения на сигурността на личните данни;
- Съобщение за нарушение от администратора на лични данни до субекта на данни;
Освен горните документи, Кмета на Община е утвърдил още:
- Вътрешни правила за мрежова и информационна сигурност от 30.05.2014 г.;
- Процедура за контрол на достъпа до информационните системи;
- Процедура за избор и управление на пароли;
- Процедура за използване на информационните системи.
В хода на проверката е констатирано наличие на инцидент, представляващ случай на нарушение на сигурността на личните данни по смисъла на чл. 33 от Регламент (ЕС) 2016/679, свързан с осъществен неправомерен достъп до лични данни, съдържащи се в системата за прием в учебни заведения на територията на Община . Установено е, че Общината е възложила разработката и поддръжката на системата / програмен продукт на АД, с ЕИК , съгласно сключен Договор № . На 26.06.2019 г. в Община е постъпил сигнал от АД, че в социалните мрежи е публикуван клип от лице, представящо се за , демонстриращ неправомерен достъп до личните данни на физически лица в системата за прием в учебни заведения на територията на общината.
След извършен анализ на инцидента е установено следното:
- системата дава възможност за въвеждане на ЕГН на дете за организиране на приема в детските заведения
- при подаване на ЕГН се извършва справка чрез интерфейс към локална база данни „Население“, като информацията, която се връща към потребителя е три имена и постоянен адрес на лицето;
- атакуващият, използвайки публично достъпния механизъм за съставяне на ЕГН, генерира множество последователни ЕГН /номера/, които подава чрез заявки към системата.
При съвпадение на генериран номер с издаден такъв, информацията за връзката “ЕГН – три имена – адрес“ се съхранява в базата данни на атакуващия;
- атакуващият е публикувал изходния код на средството за извличане на личните данни в платформата на електронен адрес: с описание за неговото използване.
С писмо вх. № 10-02-5312/28.06.2019 г. по описа на Община , АД е информирало общината относно предприетите мерки за справяне с нарушението на сигурността на личните данни, включително по целесъобразност мерки за намаляване на евентуалните неблагоприятни последици, а именно – разработен е план за коригиране на несъответствието, по който са извършени следните действия:
- отстранена е функционалността за извличане на личните данни по ЕГН;
- реализирана е допълнителна функционалност за търсене на ЕГН в комбинация със съвпадащо първо име на лицето;
- извършен е преглед на изходния код за наличие на други несъответствия, свързани със сигурността на системата;
- извършено е сканиране за уязвимости на инсталацията;
- след потвърждение на корекцията, новата версия на системата е инсталирана в общината;
- подновен е достъпът до системата от потребителите.
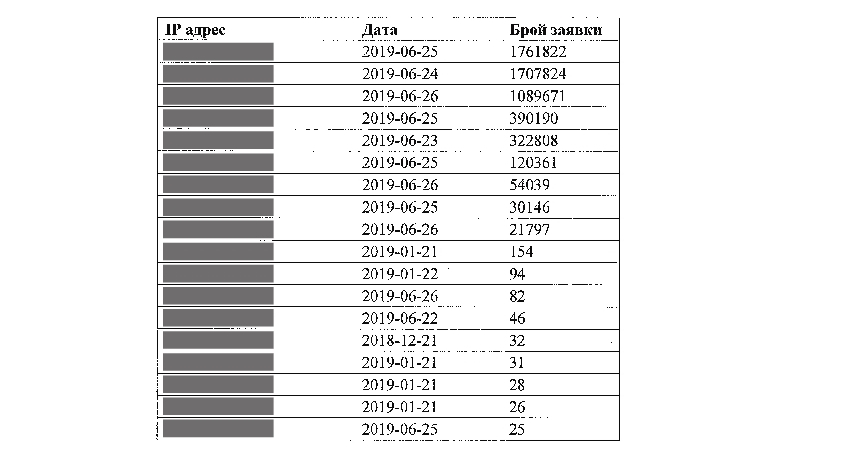
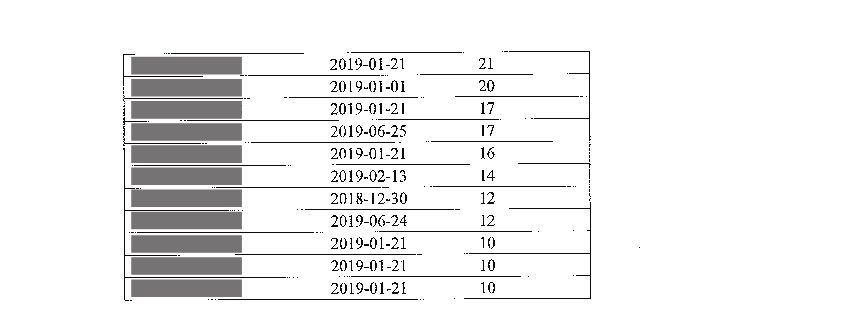
От извършеният преглед на сигурността на системата е установено, че не е идентифициран достъп до данните, поддържани от самата система и няма неоторизирани промени в базата данни. От извлечените log файловете от сървъра и анализа на заявките към него за достъп до функционалността за извличане на данни е обобщена информация за извършените над 10 броя заявки към сървъра от един и същ IP адрес в рамките на един ден. Същата информация е представена в таблицата по-долу:
По данни на АД, при множеството заявки от един и същ IP адрес да бъде възможно използването на т. н. „преобразуване на мрежови адреси“ – NAT (също Network Address Translation, Native Address Translation или IP Masquerading), представляващо механизъм в мрежите TCP/IP, позволяващ да се преобразуват IP-адресите на транзитни пакети.
В областта на компютърните мрежи NAT е технологията, при която адресите на получателя и подателя в IP пакета биват пренаписани от маршрутизатор или защитна стена. По този начин множество хостове от частна мрежа могат да достигат до интернет, използвайки само един IP-адрес. Тази технология се използва при достъп до Интернет от множество потребители в една организация/мрежа.
Съгласно нормативната уредба, с писмо рег. № 10-11-7569/27.06.2019 г. по описа на Община е уведомена КЗЛД по реда на чл. 33 на Регламент (ЕС) 2016/679. Също така с писмо рег. № 10-11-7517/26.06.2019 г. е уведомен Националният център за действие при инциденти с информационната сигурност, а с писмо рег. № 10-11-7666/28.06.2019 г. е уведомена ОД МВР . Уведомена е също и обществеността чрез публикация в сайта на общината и прессъобщение до местните медии.
От съдържанието на подаденото уведомление по чл. 33 от Регламента, както и от представените документи в КЗЛД и извършена проверка на място е констатирано, че Община , в качеството й на администратор на лични данни, е допуснала нарушение н сигурността на личните данни по смисъла на чл. 33 от Регламент (ЕС) 2016/679, като не е приложила подходящи технически и организационни мерки за осигуряване на съобразено с риска ниво на сигурност на обработването на личните данни на физически лица, в резултат на което е осъществен неправомерен достъп до лични данни, съдържащи се в системата за прием в учебни заведения на територията на община /програмен продукт /, разработен и поддържан от АД, което е нарушение на чл. 32, §1, букви „б“ и „г“ от Регламент (ЕС) 2016/679.
След преглед и анализ на всички събрани документи по административната преписка КЗЛД, като взе предвид естеството, тежестта и продължителността на нарушението, обхвата на обработването, засягащо огромен брой субекти на данни, големия брой категории лични данни и високия отзвук в обществото, на основание чл. 58, § 2, буква „г” от във връзка с чл. 57, § 1, буква „а” и чл. 83, § 2, букви „а”, „в”, „г”, „е” и „ж” от Регламент (ЕС) 2016/679,
РЕШИ:
„РАЗПОРЕЖДА“ на администратора на лични данни Община с ЕИК , със седалище и адрес на управление в гр. , представлявана от – и. д. кмет, да съобрази операциите по обработване на лични данни, като приложи подходящо технически и организационни мерки за осигуряване на съобразено с риска ниво на сигурност, съгласно чл. 32, §1, букви „б“ и „г“ от Регламент (ЕС) 2016/679, както следва:
- Да въведе правила и процедури, които да гарантират поверителност, цялост, наличност и устойчивост на системата и услугите на обработването;
- Да въведе правила и процедури за извършване на оценка на ефективността на техническите и организационни мерки, с оглед да се гарантира сигурността на обработването на лични данни на малолетни и непълнолетни физически лица.
Разпореждането следва да бъде изпълнено в месечен срок, считано от датата на получаването му, като за изпълнението му е необходимо писмено да се уведоми КЗЛД и да се предоставят относими доказателства.
На основание чл. 78, § 1 от Регламент (ЕС) 2016/679 във връзка с чл. 59, ал. 2 т. 7 и чл. 149 ал. 1 Административно процесуалния кодекс, нарушителят може да обжалва разпореждането в 14-дневен срок от връчването пред Административен съд – .
ПРЕДСЕДАТЕЛ: ЧЛЕНОВЕ: