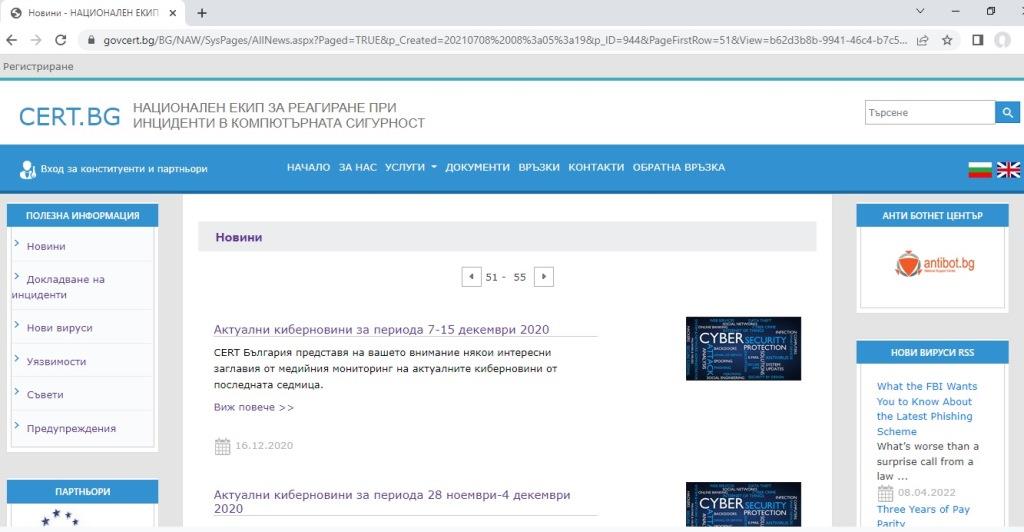
Отгоре на всичко подвеждаме ENISA, че има бюлетин, а последният му брой е от декември 2020 година!
Агенцията на Европейския съюз за киберсигурност (ENISA) публикува на 13 април 2022 г. карта на националните политики за координирано разкриване на уязвимости (CVD) в държавите-членки на ЕС и прави препоръки.
В сайта на агенцията пише, че разкриването на уязвимости е във фокуса на вниманието на експертите по киберсигурност, ангажирани с укрепването на устойчивостта на киберсигурността на Европейския съюз. Основният източник на безпокойство идва от заплахите за киберсигурността, които се крият зад уязвимостите, както е показано от въздействието на уязвимостта Log4Shell.
Изследователите по сигурността и етичните хакери непрекъснато проверяват ICT системите, за да открият слабости, неправилни конфигурации, уязвимости в софтуера и т.н. Така се разкрива широк спектър от проблеми: слаби пароли, основни криптографски недостатъци или дълбоко вложени софтуерни бъгове.
Следователно идентифицирането на уязвимостите е от съществено значение, посочват от ENISA.
Координираното разкриване на уязвимости (CVD) е процес, чрез който откриващите уязвимости работят заедно и споделят информация със съответните заинтересовани страни като доставчици и собственици на ICT инфраструктура.
CVD гарантира, че уязвимостите в софтуера ще бъдат разкрити на обществеността, след като доставчикът е в състояние да разработи корекция, patch, или намери различно решение.
Националните политики за CVD са национални рамки от правила и споразумения, предназначени да гарантират, че изследователите се свързват с правилните страни, за да разкрият уязвимостта; доставчиците могат да разработят корекция своевременно; изследователите получават признание от работата си и са защитени от съдебно преследване.
Докладът представя националните политики за CVD, действащи в ЕС, сравнява различните подходи и подчертава добрите практики.
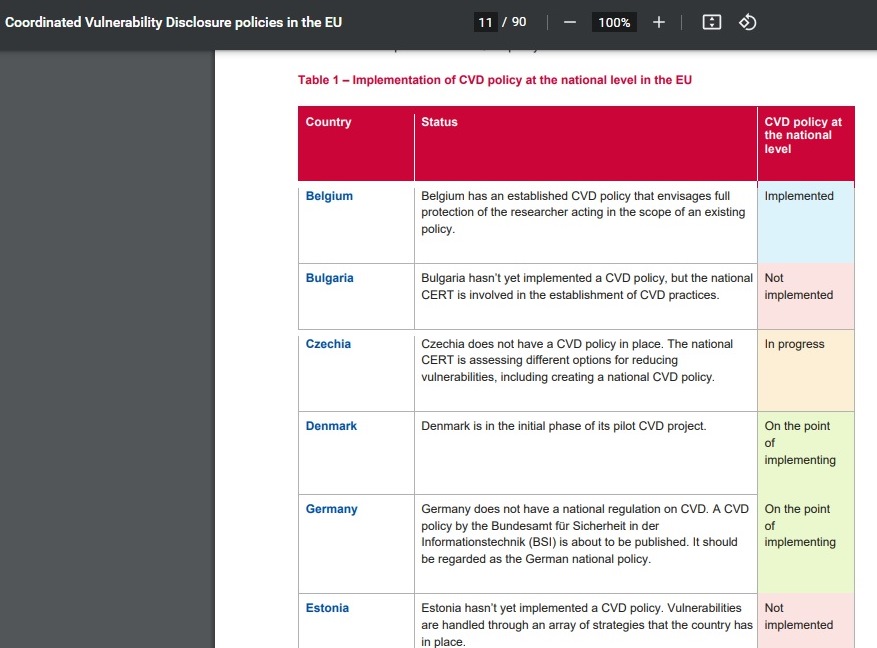
Наблюдава се голямо несъответствие между държавите-членки по отношение на тяхното ниво на изпълнение на политиката за CVD. Към момента на събиране на данните, използвани в доклада, само четири държави-членки вече са въвели такава политика за CVD, докато други четири от тях са на път да го направят. Останалите държави-членки са разделени на две групи: тези, които в момента обсъждат как да продължат напред, и тези, които все още не са достигнали този етап.
ЕNISA препоръчва: Изменения в наказателното законодателство и Директивата за киберпрестъпленията, за да се предложи правна защита на изследователите по сигурността, участващи в откриването на уязвимости; определянето на специфични критерии за ясно разграничение между „етично хакерство“ и „black hats“ преди установяване на правна защита за изследователите по сигурността; да се разработят стимули за изследователите по сигурността да участват активно в изследванията на CVD или чрез национални или европейски програми за награждаване на грешки, или чрез насърчаване и провеждане на обучение по киберсигурност.
Освен горепосоченото, се издават допълнителни препоръки във връзка с икономическите и политически предизвикателства, както и насочени към оперативни дейности и дейности по управление на кризи.
Предложението на Комисията за преразглеждане на Директивата за мрежовата и информационната сигурност или предложението NIS2 предвижда държавите от ЕС да прилагат национална политика за CVD. ENISA ще подпомага държавите-членки на ЕС с прилагането на тази разпоредба и ще разработва насоки, които да помогнат на държавите-членки на ЕС да установят своите национални политики за CVD.
Освен това ENISA ще трябва да разработи и поддържа база данни за уязвимости на ЕС (EUVDB). Работата ще допълни вече съществуващите международни бази данни за уязвимости. ENISA ще започне да обсъжда внедряването на базата данни с Европейската комисия и държавите-членки на ЕС след приемането на предложението за NIS2.
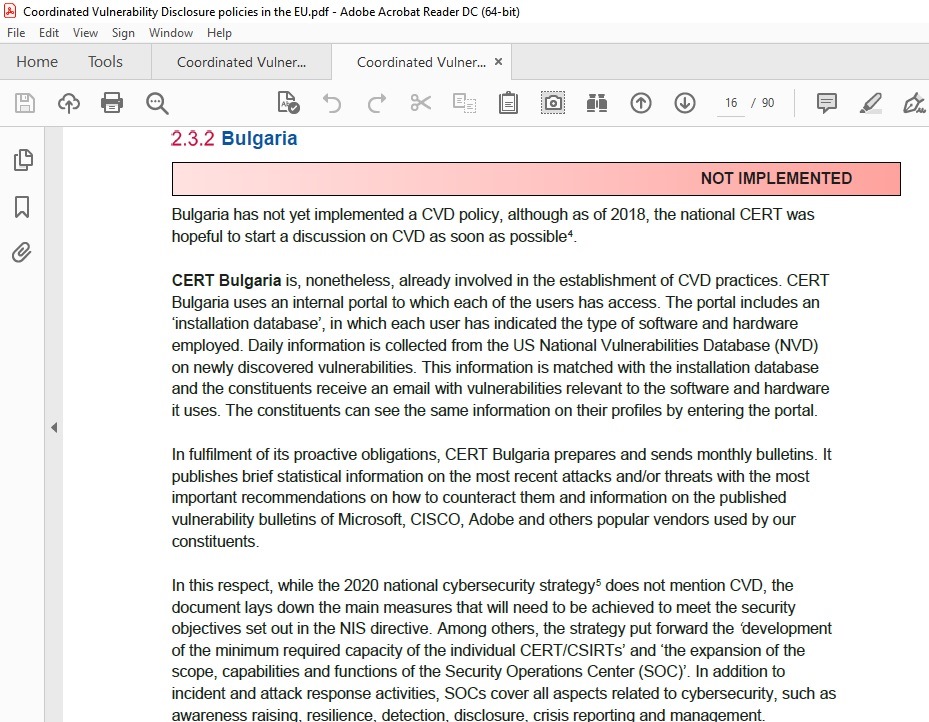
Къде сме ние? Пише, че България все още не е въвела политика за CVD, въпреки че от 2018 г. националният CERT се надява да започне дискусия относно CVD възможно най-скоро.
CERT България бил издавал месечни бюлетини!?
Последният бюлетин е с дата 16 декември 2020 година!