

Публикуваха доклада на международната кантора DLA Piper
Глобите, издадени от надзорните органи за защита на данните в Европа, достигнаха близо 1,1 милиарда евро (1,2 милиарда долара / 0,9 милиарда британски лири) след 28 януари 2021 г., съобщи международната правна кантора DLA Piper.
Това са данните от последното годишно проучване за глобите, свързани с GDPR и нарушенията на сигурността на личните данни в 27-те държави-членки на Европейския съюз плюс Обединеното кралство, Норвегия, Исландия и Лихтенщайн.
Тази година има пренареждане в класацията на държавите по размер на глобите – Люксембург и Ирландия наложиха рекордни глоби, заменяйки Италия и Германия на първите две места – ето съответните суми: първо място със 746 милиона евро (843 милиона долара / 619 милиона британски лири ) и второ с 226 милиона евро (USD 255 / GBP 188 милиона).
Най-високата глоба за нарушаване на GDPR досега е тази, наложена от Националната комисия за защита на данните на Люксембург (CNDP) за 746 милиона евро на онлайн търговец от САЩ. Това е повече от 14 пъти повече от предишната най-голяма глоба по GDPR (50 милиона евро), наложена от френския надзорен орган CNIL на Google.
За предишния доклад писах под заглавие Глобите за нарушаване на GDPR през миналата година достигнаха 272,5 милиона евро.
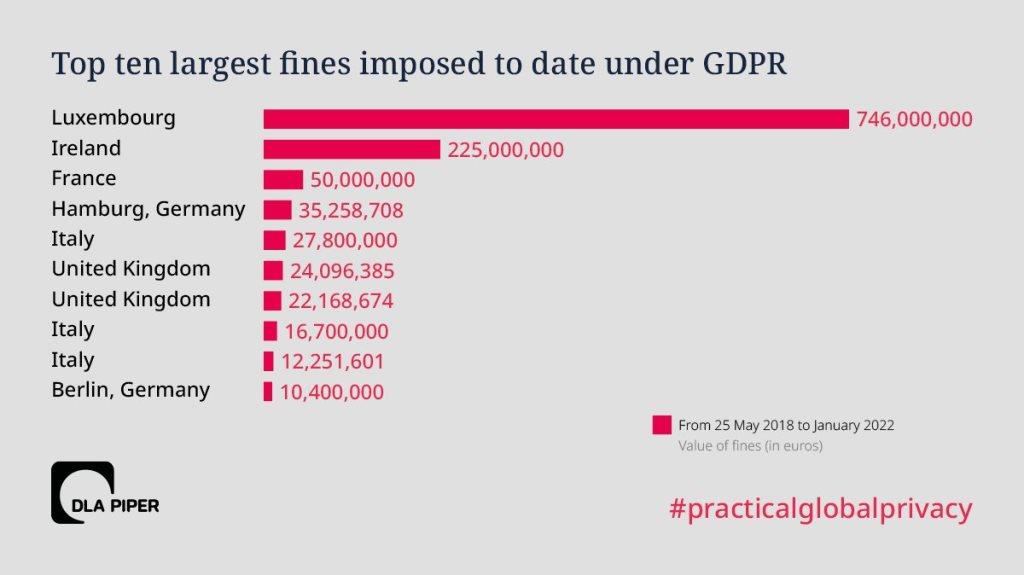
Това е новата класация, в която надзорните органи на Италия и Германия вече не водят в класацията на DLA Piper
За трета поредна година се запазва тенденцията на увеличаване броя на уведомленията за нарушаване на данните.
След 28 януари 2021 г. има над 130 000 нарушения на сигурността на личните данни, за които са уведомени до регулаторите – средно 356 уведомления за нарушения на ден, което е 8% увеличение спрямо среднодневните миналогодишни изчисления от 331 уведомления на ден. За някои от държавите информацията е изчислена от изследователите.
При съпоставяне на резултатите с населението на страните, Нидерландия заема челната позиция със 150,7 нарушения на данните на 100,00 души. Гърция, Чехия и Хърватия отчитат най-малкия брой нарушения на глава от населението от 2018 г.
Коментирайки доклада, Рос Маккийн, председател на британската група за защита на данните и сигурността на DLA Piper, казва, че близо седемкратното увеличение на глобите може да влезе в заглавията, но решението Schrems II и неговите дълбоки последици за трансфера на данни се утвърдиха като най-голямото предизвикателство за спазване за много организации, обхванати от GDPR.
Според резултатите от проучването решението Schrems II не просто създава риск от глоби и искове за обезщетение; също така заплашва прекъсване на услугата в случай, че прехвърлянето на данни бъде спряно със сериозни последици за непрекъснатостта на бизнеса.
„Заплахата от спиране на трансферите на данни е потенциално много по-вредна и скъпа от заплахата от глоби и искове за компенсация. Фокусът върху трансферите и значителната работа, необходима за постигане на съответствие, неизбежно означава, че организациите разполагат с по-малко време, пари и ресурси, за другите рискове за неприкосновеността на личния живот“, пише в сайта на DLA Piper.
Ева Куровска-Тобер, глобален съпредседател на групата за защита и сигурност на DLA Piper, казва, че решението Schrems II прехвърля проблема и тежестта на фундаменталния конфликт между закони от политиците и законодателите към отделните износители и вносители на данни. Изпълнението на изискванията на Schrems II е предизвикателство дори за най-сложните и добре финансирани организации и е извън възможностите на много малки и средни предприятия. Това, което наистина е необходимо, е разрешаване на основния конфликт между законите, а не налагане на нереалистична тежест за спазването на изискванията върху бизнеса.