

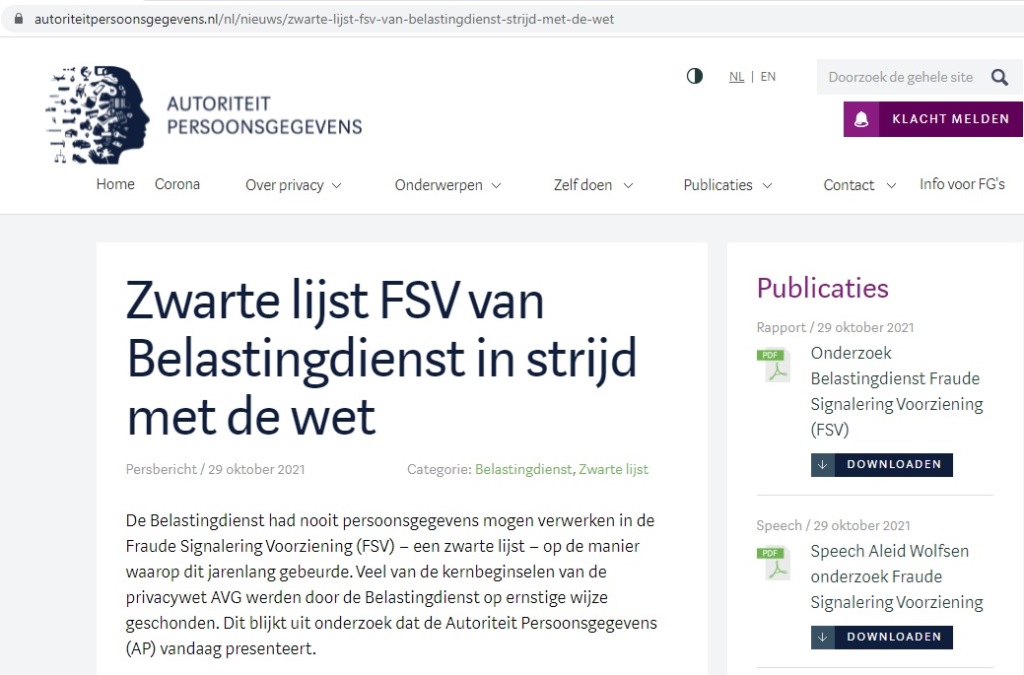
Повече от 250 000 души са оставени без възможност за защита, а личните им данни са обработвани без всякакво основание
Нидерландският орган за защита на данните (AP) съобщи, че националната данъчна и митническа администрация е нарушила GDPR.
Тя години е обработвала лични данни в Механизма за сигнализиране на измами (FSV) в нарушение на основните принципи на регламента. Председателят на AP Алейд Волфсен е цитиран да казва, че е очевидно, че данъчната и митническата администрация трябва да се справи с измамите. Но разследването показва, че приходната администрация е регистрирала и използвала сигнали за измама по абсолютно недопустим начин.
Основното нарушение е, че няма законово основание за FSV. Обработката на лични данни е забранена без основание. Сигналите за измама са били съхранявани в FSV твърде дълго и че в някои случаи данните са били неверни и неактуални.
Според Волфсен повече от четвърт милион души са включени в списъка, често несправедливо, при това твърде дълго без тяхното знание. В резултат на това те не можеха да се защитят и не можеха да бъдат премахнати от списъка.
Администрация може да се консултира с FSV при оценка на данъчни декларации и при събиране на задължения.Списъкът се състоеше от данни за повече от четвърт милион души, включително непълнолетни.
FSV беше достъпен за хиляди служители от различни звена на данъчната и митническата администрация. Тя използва черния списък на FSV от края на 2013 г. до началото на 2020 г., когато услугата се дискредитира след публикации за това. Предшественикът на FSV съществува от 2001 г.
Черният списък съдържаше всякакви признаци на (предполагаеми или доказани) измами, както от данъчните власти, така и извън тях, например доклади от други правителствени организации.
Регистрира се и информация от община с нечии данни за доходите. Това нямаше нищо общо с възможна измама, но този човек все пак е можел да попадне в черния списък.
Последствията за хората в черния списък са сериозни. Тъй като са наречени „потенциални измамници“, те е трябвало да се справят със засилен надзор от страна на данъчните власти.
В резултат на това, например, те трябва да чакат дълго време за решение за искано обезщетение. И което може да има дълготрайни финансови последици, като например несправедливо отхвърлено лично споразумение за плащане.
Нямало е правно основание за обработката във FSV. Затова тя е незаконна, с други думи против закона и следователно забранена, пише в съобщението на AP.
Данъчните органи не само не са имали основание за FSV, но и не са спазили повечето от другите основни принципи на GDPR:
Целта на FSV не е предварително определена специално.
FSV съдържа неверни и неактуални данни. Понякога човек е бил етикетиран като „измамник“ без това след задълбочено разследване.
Сигналите са се съхранявали твърде дълго . Освен това има още 2 нарушения:
Данъчната и митническата администрация твърде късно информира DPO на Министерството на финансите за FSV и го включи в оценката на аспектите на поверителността на FSV (т.нар. DPIA).
Сигурността на FSV е недостатъчна. Наред с други неща, тъй като твърде много служители имат достъп до информацията, сигналите от FSV са можели лесно да бъдат експортирани в Excel и редакциите на лични данни във FSV от служителите не са били регистрирани.
С това разследване за установяване на факти AP завършва първата част от процеса на проучване. Следващата стъпка предвижда преценка дали данъчната и митническата администрация ще подлежи на санкция, като глоба. Но първо министърът на финансите има право официално да отговори на разследването.