

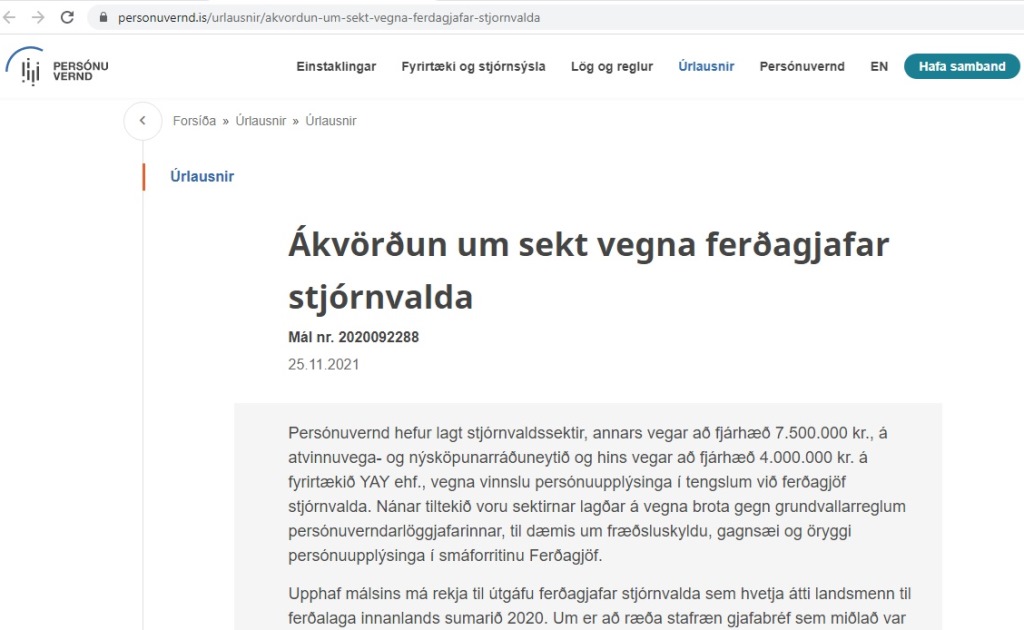
Цифровият ваучер за подарък докара санкции от 7,5 млн. исландски крони на Министерството на индустрията и иновациите и 4 млн. ISK на фирмата
Поради икономическите трудности, причинени от Covid-19, исландското правителство решава в началото на 2020 г. да стимулира туристическия сектор и малкия бизнес чрез издаване на цифров ваучер на стойност 5000 IKR (приблизително 34 евро).
Исландското правителство сключва договор с компания, която да създаде приложение за цифровия подарък въз основа на вече съществуващо приложение, разработено от същата компания. След като приложението е публикувано за първи път, исландският надзорен орган DPA получава жалби от субекти на данни относно количеството лични данни, които приложението използва, и обширните права за достъп, които иска в мобилното устройство на потребителя. Впоследствие DPA решава да провери по своя инициатива дали проектът е в съответствие с GDPR.
След проверката DPA глобява със 7,5 милиона ISK (приблизително 50 800 евро) Министерството на индустрията и иновациите и с 4 милиона ISK (приблизително 27 100 евро) YAY ehf. за множество нарушения на основните разпоредби на законодателството за защита на данните.
В своето решение DPA отбелязва, че поради икономическата ситуация е поставен акцент върху скоростта както на програмирането, така и на публикуването на приложението, което води до неадекватни настройки. Това води до ненужно събиране на значителни количества лични данни и прекален достъп до данните в мобилните устройства на потребителя.
Освен това не са спазени изискванията за съгласие за обработка и информацията, която субектите на данни са получили при влизане в приложението.
Освен това администраторът и обработващият не са осигурили подходяща сигурност на личните данни. Споразумение за обработка, съгласно член 28, параграф 3, не е било сключено и администраторът и обработващият данни не са успели да въведат защита на данните на етапа на проектирането и по подразбиране, което е трябвало да гарантира минимизиране на данните при проектирането на приложението.
Нарушен е принципът на прозрачност по време на обработката, тъй като от потребителите се изисква само да приемат общите условия за ползване, вместо изрично да се съгласят с обработката на лична информация при регистрация в програмата. Компанията признава за ненужна обработка.
Надзорният орган за защита на личните данни стига до извода, че компанията не е спазила изискванията на Закона за защита на личните данни за стандартна защита на поверителността при инсталиране на скрипта. Също така няма данни за извършени одити или тестове за оценка на ефективността и настройките на програмата, включително каква лична информация всъщност е била поискана при влизане в скрипта и правата за достъп, които са получени автоматично.
При вземането на решение за глобата DPA взема предвид, наред с други неща, естеството и обхвата на обработката, както и множеството нарушения на GDPR.