

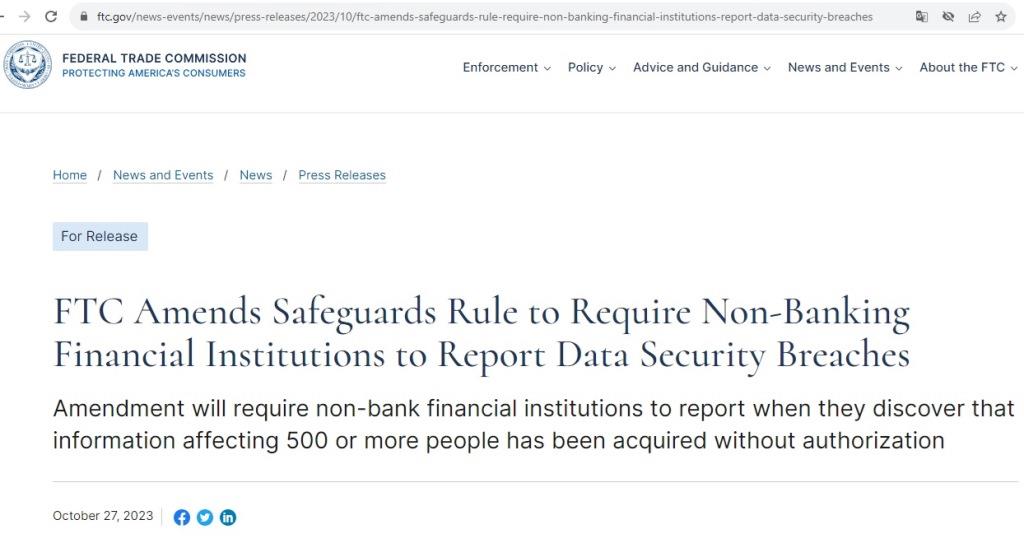
Задължението се отнася за придобита без разрешение информация, засягаща 500 или повече души
Федералната търговска комисия FTC измени Safeguards Rule, което изисква от небанковите финансови институции да й докладват за определени нарушения на данните и други събития, свързани със сигурността.
Правилото за предпазни мерки на FTC изисква от небанковите финансови институции, като ипотечни брокери, търговци на моторни превозни средства и бързи кредити, да разработят, внедрят и поддържат цялостна програма за сигурност, за да пазят информацията на своите клиенти в безопасност.
През октомври 2021 г. Федералната търговска комисия обяви, че е финализирала промени в правилото, за да засили предпазните мерки за сигурност на данните, които финансовите институции са длъжни да въведат, за да защитят финансовата информация на своите клиенти.
Федералната търговска комисия също потърси коментар от заинтересованите страни относно предложението за изменение на правилото за предпазните мерки, което ще изисква финансовите институции да докладват на Комисията за определени нарушения на данните и други събития, свързани със сигурността.
Тогава FTC написа, че промените включват по-конкретни критерии за това какви предпазни мерки финансовите институции трябва да прилагат като част от своята програма за информационна сигурност, като например ограничаване на достъпа до потребителски данни и използване на криптиране за защита на данните. Съгласно актуализираното правило за предпазни мерки, институциите трябва също да обяснят своите практики за споделяне на информация, по-специално административните, техническите и физическите предпазни мерки, които финансовите институции използват за достъп, събиране, разпространение, обработка, защита, съхраняване, използване, предаване, изхвърляне или по друг начин обработват защитената информация на клиентите. Освен това от финансовите институции ще се изисква да определят едно квалифицирано лице, което да наблюдава тяхната програма за информационна сигурност и да докладва периодично на борда на директорите на организацията или на висш служител, отговарящ за информационната сигурност.
„Компаниите, на които се доверява чувствителна финансова информация, трябва да бъдат прозрачни, ако тази информация е била компрометирана“, казва Самуел Левин, директор на Бюрото за защита на потребителите на FTC.
„Добавянето на това изискване за разкриване към Safeguards Rule трябва да предостави на компаниите допълнителен стимул да защитават данните на потребителите.“
Изменението, обявено на 27 октомври 2023 г., изисква от финансовите институции да уведомят FTC възможно най-скоро и не по-късно от 30 дни след откриването за пробив в сигурността, включващ информацията на най-малко 500 потребители.
Такова събитие изисква уведомяване, ако некриптирана клиентска информация е била придобита без разрешението на лицето, за което се отнася информацията.
Известието до FTC трябва да включва определена информация за събитието, като например броя на засегнатите или потенциално засегнатите потребители.
Изискването за уведомяване за нарушение влиза в сила 180 дни след публикуването на правилото във Федералния регистър.