

Колкото по-бързо разберат, че имат нужда от истински комуникатори за консултанти, толкова по-малко ще са пострадалите
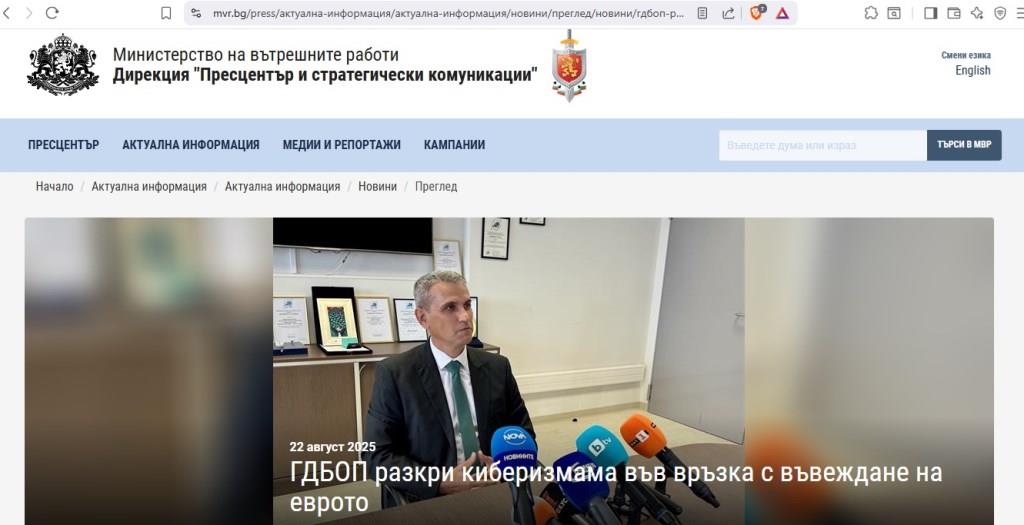
На 22 август 2025 г. Министерството на вътрешните работи съобщи, че „ГДБОП разкри киберизмама във връзка с въвеждане на еврото:
Представящи се за банкови служители лица предложили на жертвата да прехвърли парите от личната на служебна сметка за целите на превалутирането
Сигнал за онлайн измама във връзка с въвеждането на еврото е получен в дирекция „Киберпрестъпност“ на ГДБОП. Жертвата е български гражданин, клиент на международна банкова институция, потърсен от неизвестни лица чрез широко използвана чат платформа.
Измамниците се представили като служители от поддръжката на мобилното приложение на онлайн банката. Те обяснили, че предвид предстоящото преминаване от лева към евро, за целите на превалутирането сумата от личната сметка трябва да бъде прехвърлена на служебна. Последвало уточнение, че ако не изпълни условието, ще загуби правата си на клиент и потребител на онлайн приложението, като няма да може да използва включително банковата картата.
След като част от наличността по сметката, в размер на няколко хиляди лева, била преведена от жертвата към предоставената от измамниците „служебна“ сметка, потребителският профил е превзет и от него са извършвани плащания към крипто платформи и за различни услуги. Номерът, от който е направено позвъняването, се асоциира с кода на азиатска държава, разказа ст. комисар Владимир Димитров, директор на дирекция „Киберпрестъпност“ в ГДБОП.
Във връзка с тази и подобни измами, киберполицаите съветват:
! Бъдете сигурни с кого контактувате!
! Не започвайте разговор с непознати в чат приложения!
! Бъдете сигурни на кого и за какво превеждате средства!
! Прекъснете разговора, за да осмислите информацията, която Ви предоставят непознатите лица и я проверете по-най-бързия начин!
! Незабавно се свържете с обслужващата банкова институция!
За използвания в случая претекст „въвеждане на еврото“ трябва да знаете:
! Не обменяйте парични средства извън банките, обменните бюра и клоновете на „Български пощи“! Всяка оферта, колкото и примамлива да изглежда, е потенциална измама!
Трябва да знаете още:
Съгласно Закона за въвеждане на еврото в България, обмяната на банкноти и монети от левове в евро е безплатна от 1 януари 2026 г
Обмяната се извършва само от:
Българската народна банка – без ограничения в количеството и завинаги;
Търговските банки – без ограничения в количеството, като за суми над 30 000 лв. банките обменят с предварителна заявка от 3 работни дни. Услугата е безплатна от 1 януари 2026 г. до 30 юни 2026 г.
„Български пощи“ ЕАД – обменят само в населени места, където няма клонове на банки. За суми между 1000 лв. и 10 000 лв. пощите обменят след предварителна заявка от 3 до 5 работни дни в предварително обявени пощенски клонове. Пощите не обменят суми над 10 000 лв. на ден за едно лице. Услугата е безплатна от 1 януари 2026 г. до 30 юни 2026 г.
На 1 януари 2026 г. всички левови сметки в банките се превалутират автоматично в евро, без такси и комисиони за клиента.
Банките и пощите продължават да обменят банкноти и монети от левове в евро в периода 1 юли 2026 г. до 31 декември 2026 г., но могат да налагат такса за това. От 1 януари 2027 г. могат да преустановят тази услуга.
Законът за мерките срещу изпирането на пари и на Законът за мерките срещу финансирането на тероризма продължават да се прилагат – т.е. за суми над 10 000 лв. следва във всеки случай да се декларира произходът на средствата.“
Почти нямам забележки по прессъобщението, въпреки че то е крайно недостатъчно, за да предотврати това, което се задава. От 21 август 2025 г. обаче има прессъобщение, което за нищо не става : Внимание! Дублирани профили на известни фирми мамят с промоции от тяхно име
Киберекспертите съветват потребителите да проверяват адреса на сайта, от който поръчват
В последните дни е установена активност на фалшиви профили и сайтове на фирми и организации, дублиращи официалните. Имитациите са предимно на онлайн магазини, обявили сезонни рекламни кампании или атрактивни промоции на стоки и услуги, от които измамниците се възползват.
В дирекция „Киберпрестъпност“ на ГДБОП са постъпили няколко сигнала от български фирми за злоупотреба с техните име, лого и действащи кампании, както и за измамени клиенти в онлайн пространството.
Дублираните профили заблуждават потребителите, че пазаруват стоки през официалните онлайн магазини. Те дори „предлагат“ още по-атрактивни намаления и ликвидации от името на съществуващите компании. Характерно за измамните платформи е, че настояват за плащане само с карта. Целта им е „клиентите“ доброволно да преведат пари към предоставените сметки, както и да бъдат достъпени банкови данни.
Киберекспертите съветват потребителите:
-да проверяват адреса на сайта, от който поръчват;
-да правят плащания само през официалния онлайн магазин;
-да проверяват винаги дали промоциите са обявени на официалните сайтове;
-да обръщат внимание на профила в социалната мрежа, който рекламира желаните от тях стоки – кога е създаден, колко последователи има, дали е верифицирани с отличителния син знак.
Сигнали за фалшиви профили могат да се подават чрез системата за докладване на социалната мрежа. При съмнение за направено плащане към измамни платформи потребителите незабавно да се сигнализира обслужващата банкова институция и/или дирекция „Киберпрестъпност“ при ГДБОП.“
Какво ви направи впечатление – нито оплакалите се фирми са споменати, нито профилите, от чието име е измамата. Както съобщението на НЗОК:
„НЗОК отново напомня: Зачестяват опитите за измама от името на институцията
19/08/2025
В Националната здравноосигурителна каса (НЗОК) продължават, и дори зачестяват, сигналите от граждани за получаване на фалшиви електронни писма, изпратени от името на институцията.
Пиратските съобщения обикновено изискват конкретно действие от получателя, което може да доведе до задействане на кибератака срещу неговото устройство.
НЗОК напомня, че не изпраща по електронна поща на граждани или договорни партньори прикачени файлове или линкове, свързани със здравноосигурителен статус, дължими суми или друга персонална информация. Такива писма са Spam-съобщения, понякога с прикачен зловреден софтуер.
Призоваваме гражданите, при получаване на подобни съмнителни писма, да подават сигнал до НЗОК и да уведомяват компетентните органи, отговорни за разследване на киберпрестъпления.“