

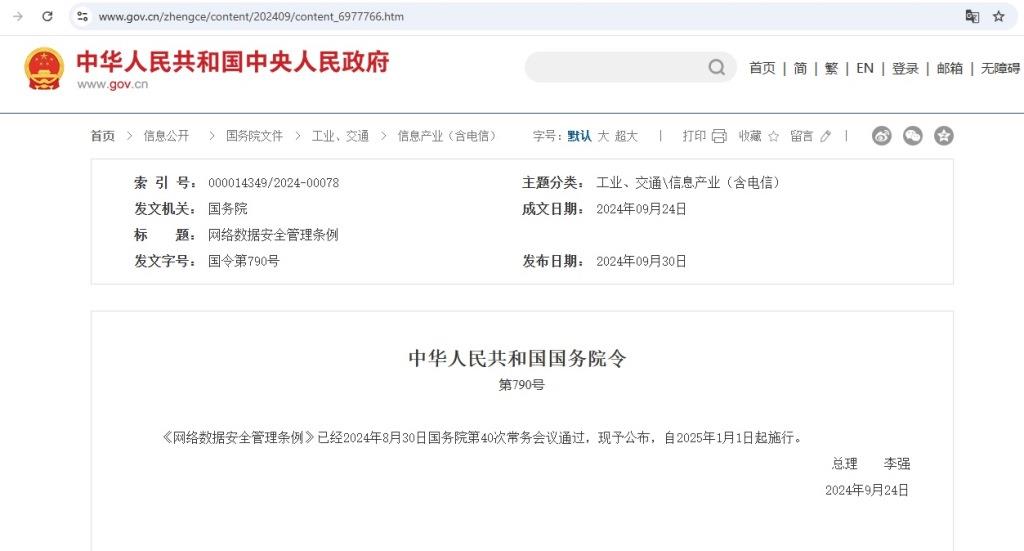
Регламентите, които ще влязат в сила на 1 януари 2025 г., имат за цел да регулират дейностите по обработка на мрежови данни, да защитават законните права и интереси на лица и организации и да защитават националната сигурност и обществените интереси
Обнародваха китайските „Правила за управление на сигурността на мрежовите данни“, които ще влязат в сила на 1 януари 2025 г. На 30 септември Информационна агенция Синхуа съобщи подробности за правилата, наричани „Регламентите“- те имат за цел да регулират дейностите по обработка на онлайн данни, да гарантират сигурността на онлайн данните, да насърчават разумното и ефективно използване на онлайн данни в съответствие със закона, да защитават законните права и интереси на лица и организации и да защитават националната сигурност и обществени интереси. Регламентът включва 9 глави и 64 члена, със следното съдържание:
Първо се излагат общите изисквания и общите разпоредби за управление на сигурността на мрежовите данни. Ясно насърчавайте иновативното приложение на мрежови данни в различни индустрии и области, прилагайте класифицирана и йерархична защита на мрежови данни, активно участвайте във формулирането на международни правила и стандарти, свързани със сигурността на мрежовите данни, укрепвайте самодисциплината в индустрията и забранявайте незаконните мрежови данни обработващи дейности, пише в съобщението на агенцията.
От обработващите мрежови данни се изисква да изпълняват задължения като създаване и подобряване на системи за управление на сигурността на мрежовите данни, докладване на рискове за сигурността и обработка на инциденти, свързани със сигурността.
Второ, прецизират се разпоредбите за защита на личната информация. Изяснени са правилата за работа с лична информация и специфичните разпоредби, които трябва да се спазват. От обработващите онлайн данни се изисква да предоставят удобни методи и канали за подпомагане на лицата при упражняването на техните права и не им е позволено да поставят неразумни условия за ограничаване на разумните искания на лицата. Изясняват се задълженията за защита на личната информация, събрана с помощта на автоматизирани технологии за събиране, и прецизиране на начините за прилагане на заявки за прехвърляне на лична информация и др.
Трето – подобряване на важната система за сигурност на данните. Ясно формулиране на отговорностите и изискванията за важни каталози с данни и определяне на задълженията на мрежовите процесори на данни да идентифицират и декларират важни данни. Посочват се отговорностите на агенцията за управление на сигурността на мрежовите данни и лицето, отговарящо за сигурността на мрежовите данни. Изясняват се специфични изисквания за оценка на риска на важни данни.
Четвърто – оптимизират се трансграничните разпоредби за управление на сигурността за мрежови данни. Изяснени са условията, при които обработващите мрежови данни могат да предоставят лична информация в чужбина, и се посочва, че личната информация може да бъде предоставена в чужбина в съответствие с международни договори и споразумения, сключени или присъединени към тях. Посочва се кога не се извършва оценка на сигурността на износа на данни.
Пето, изясняват се задълженията на доставчиците на услуги на мрежова платформа. Посочват се изисквания за защита на сигурността на мрежовите данни за доставчици на услуги на мрежова платформа, доставчици на продукти и услуги на трети страни и други субекти. Изясняват си на правилата за предоставяне на информация на лица чрез автоматизирано вземане на решения и определяне на изисквания за доставчиците на услуги на широкомащабни мрежови платформи да публикуват годишни доклади за социална отговорност относно защитата на личната информация и предотвратяване на трансгранични рискове за сигурността на мрежовите данни.