

15 мъже дали на плевенчанка около 20 хиляди лева, за ремонт на автомобила й, ползване на пътна помощ, за зареждане с гориво, плащане на глоби или наложен запор
На 4 април БНБ предупреди, със семплото заглавие Прессъобщение, че измамници са се обаждали от името на банката:
„Във връзка със зачестили случаи на телефонни обаждания от хора, представящи се за служители на БНБ, които искат информация за сметки на граждани и дават инструкции за извършване на преводи по тях, Ви информираме, че тези обаждания са измамни и не се извършват от служители на Българската народна банка.
БНБ предупреждава да не се дава лична информация по телефона и да не се изпълняват получените указания. В случай, че станете обект на такова обаждане, незабавно уведомете банката, на която сте клиент.“
След това предупреждение, на 05 април 2024 г. пловдивски полицай съобщиха за задържана авторка на романтични измами:
„Разследването е проведено под надзора на Районна прокуратура – Пловдив, а според събраните до момента доказателства ощетени от престъплението са 15 мъже с общо над 20 хиляди лева
До разплитане на случая се стигнало след получен наскоро сигнал в отдел „Икономическа полиция“ в пловдивската дирекция на МВР. Мъж от областта разказал, че в началото на годината приел покана за приятелство в социалната мрежа от непозната жена. След първото съобщение двамата започнали да се опознават взаимно с чатове в интернет, а после кореспонденцията им се прехвърлила и през мобилно приложение за видео и адуио разговори. Скоро мъжът добил впечатление, че неговата събеседничка изпитва искрени чувства и се съгласил на предложението й да заживеят заедно в дома му. В деня, в който жената трябвало да пристигне, получил телефонно обаждане от нея. Силно притеснена тя съобщила, че по пътя е закъсала с автомобила си. В разговора се намесил и мним автомонтьор, който обявил, че повредата е много сериозна и поискал около 6000 лева за спешното й отстраняване. Без да се двоуми, потърпевшият превел сумата на посочена банкова сметка и останал в очакване на партньорката си, която обаче повече не се появила и станала неоткриваема.
По образуваното досъдебно производство за престъпление по чл. 209, ал. 1 от НК са проведени множество оперативно-издирвателни и процесуално-следствени действия под надзора на Районна прокуратура – Пловдив. В резултат на задълбочената професионална работа е установена самоличността на извършителката – на 33 години, от плевенско село. При спецакция в сряда тя била задържана, а при претърсване в дома й са намерени и иззети различни веществени доказателства. В началния етап на разследването са документирани 15 случая, при които жената е оплела в мрежите си мъже от цялата страна, отнемайки от тях около 20 хиляди лева. Основно предлогът, под който им искала пари, бил свързан с автомобила й – за ремонт или ползване на пътна помощ, за зареждане с гориво, плащане на глоби или наложен запор. Активната работа на служителите продължава, а от направения анализ на събраните до момента материали се предполага, че потърпевшите от престъплението са много повече – около 50, а сумата възлиза на над 70 хиляди лева.
С постановление на наблюдаващия делото районен прокурор 33-годишната извършителка е привлечена като обвиняема, а срокът на ареста й – удължен до 72 часа. С решение от днес на Районен съд – Пловдив на жената е наложена постоянна мярка „задържане под стража“.“
Да видим и останалите съобщения от банки напоследък. На 28 март 2024 г. „Интернешънъл Асет Банк“ АД публикува два линка – Превенция от фишинг атаки и в рубриката Уведомления следния текст“
„Уважаеми клиенти,
Публичното пространство изобилства от информация за опити за измами, осъществявани чрез изпращане на съобщения по електронната поща (фишинг), платформи за кратки съобщения или чрез телефонни разговори от злонамерени лица, представящи се от името на финансови институции.
Фишинг съобщенията целят да Ви накарат да споделите конфиденциални данни под претекст, че е необходимо например да:
- „потвърдите“, „актуализирате“ или „активирате“ профила си;
- „потвърдите“ или „актуализирате“ персонализираните средства за сигурност;
- „обновите“ клиентските си данни или данните ви относно ползвана разплащателна сметка.
С цел да се предпазите от такива измами, искаме да Ви информираме, че „Интернешънъл Асет Банк“ АД използва като основен комуникационен канал с клиентите си мобилното (Asset Mobile) и Интернет банкиране (Asset Online) и никога не изпраща непоискани електронни съобщения по имейл, с които да бъдете приканени да отворите прикачени файлове или линкове, където да въведете ваши идентификационни данни.
В тази връзка:
- Не въвеждайте лични и банкови данни, като – парола, потребителско име, ПИН код за мобилно банкиране, номер на банкова карта, CVV/CVC код на картата и други в Интернет сайтове, линк за достъп до които сте получили по имейл;
- Не споделяйте на никого и не въвеждайте в никакви сайтове или приложения ПИН кода си за достъп мобилно банкиране, ПИН кода си за отключване на смартфона, както и данни свързани с издадените ви банкови карти;
- Не отваряйте линкове или файлове, изпратени чрез неочаквани от Вас съобщения, както и не инсталирайте приложения, изпратени по този начин;
- Не предоставяйте отдалечен или физически достъп на никого до използваните от вас устройства за банкиране (смартфон, компютър, хардуерен токън);
Тъй като превенцията на тези измами е от изключителна важност за сигурността на профилите Ви в електронни канали за банкиране, както и за създадените през тях плащания, искаме да Ви акцентираме на индикаторите, с които да разпознаете съобщенията изпратени с цел измама:
- съобщението не е очаквано от Вас, но с него сте приканени да посетите даден уеб адрес (линк) за да въведете Ваши идентификационни данни (потребителско име и парола, код за еднократна автентификация, номер на карта и др.) или да отворите прикачен файл;
- текстът или темата на съобщението са формулирани така, че да Ви подтикнат към спешни действия, например: „блокиран/заключен профил“, „актуализиране на данни“, „задържан превод“, „спешно“, „важно“ и др.;
- съобщението е с много кратък текст, който основно ви насочва да отворите линк от съобщението или прикачен файл;
- съобщението е изпратено от домейн, различен от официалния домейн на банката, като е добавен или премахнат символ – например тире, буква, цифра или друг знак или е объркана една буква от домейна, добавен е втори домейн (например .bg.com) и др. В тази връзка трябва да имате предвид, че „Интернешънъл Асет Банк“ АД изпраща електронни съобщения единствено от официалния си домейн, а именно: iabank.bg
- текста на съобщението на език, на който обикновено не контактувате с банката или то видимо е машинно преведено и смислово неиздържано;
- в текста на съобщението се съдържат детайли, които не са ви познати – например цитирани са платежни операции, които не сте извършвали, номера на кредити и др.;
- прикачения файл не е очакван от Вас – за целта проверете наименованието и разширението на прикачения файл, преди да го отворите или изтеглите на устройството си. Те трябва да са типични за използваните от Вас такива в хода на нормалната комуникация с Банката;
В случай, че сте получили такова съобщение от името на „Интернешънъл Асет Банк“ АД Ви молим да се свържете с нас на тел. 0800 12 422 или на кратък номер *2422 за да ни уведомите, както и за да проверите произхода на съобщението. Това ще помогне на нас да идентифицираме потенциална фишинг кампания към клиенти на Банката с цел измама, а на Вас ще даде увереност за предприемане на последващи действия с полученото съобщение.
Съветите за сигурност при използването на електронните услуги на Банката, можете да намерите на началната страница на Интернет банкирането „Asset Online“ и в мобилното ни приложение „Asset Mobile“ –> Помощ и информация –> Съвети за сигурност.
В заключение Ви препоръчваме да бъдете винаги бдителни и предпазливи, при работата Ви с електронната поща и достъпът до Интернет ресурси.
С уважение,
„Интернешънъл Асет Банк“ АД“
Като преглеждах сайтовете на банките видях и едно важно съобщение от tbi bank, от 26 януари 2024 г., което предупреждава, че измамниците използват фалшиф сайт на банката:
Уважаеми клиенти,
Бихме искали да Ви информираме за нов опит за фишинг измама.
Злонамерени лица изпращат измамни имейли, които съдържат пренасочваща връзка. При натискане върху нея, тя води до фалшив сайт, който имитира истинската страница на Банката. В него Вие ще бъдете подканени да въведете чувствителна информация като: Вашето име, телефонен номер, номер на карта, ПИН код на карта и т.н.
Имейлът изглежда по следния начин:
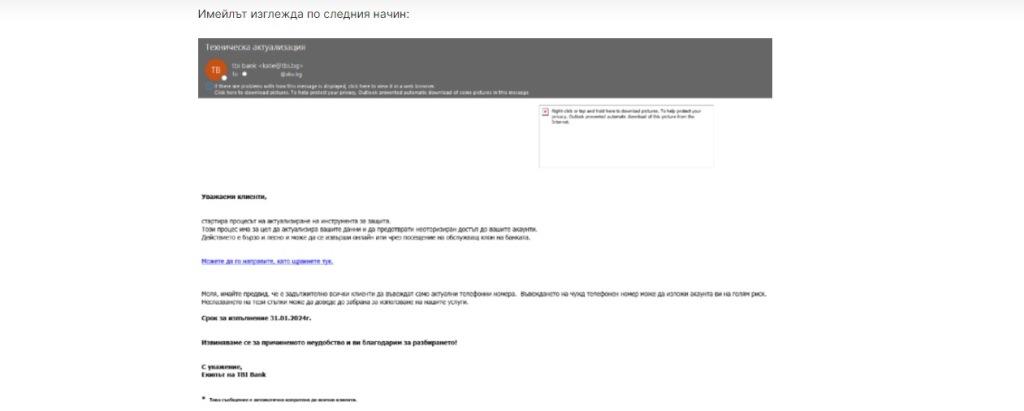
Това е страницата, която цели да Ви подведе.
В случай, че сте получили такова съобщение, Ви молим незабавно да го изтриете, без да отваряте и/или натискате върху прикачената връзка. Ако сте отворили връзката и сте въвели Ваши лични данни, моля свържете се незабавно с нашият Call Center на телефон 070017571, кратък номер *8242 или на имейл info @tbibank.bg.
Ще използваме случая да Ви напомним, че tbi bank при никакви обстоятелства няма да поиска от Вас да предоставяте данни като пароли, ПИН код или CVC/CVV код на карта, както и каквито и да било други данни, свързани с Вашите профили и достъпи за мобилно банкиране, както и да отваряте съмнителни прикачени файлове в имейли с неясен произход и съдържание. tbi bank не изпраща към своите клиенти електронни съобщения, чрез които да изискват от тях да въвеждат и/или актуализират лична информация на посочен интернет адрес. Банката не приканва под никаква форма своите клиенти да предоставят лични данни, като пароли, потребителски имена, данни за карти и т.н. за да отключите/актуализирате Ваш профил. Всякакви подобни съобщения са опит за измама!
С Уважение,
Екипът на tbi bank“
За финал – текста за успеха на полицаи от цялата страна за задържане във Варна на двамата „таланти“, използвали „Актуализация на приложение за мобилно банкиране“ за теглене на чужди пари:
Криминалисти на ГДНП и колегите им от ОДМВР-Сливен разкриха схема за измами в Интернет
Схема за нерегламентирано придобиване на данни от електронното банкиране на частни лица в Интернет е установена в хода на проведено разследване от криминалисти от сектор „Измами“ – Главна дирекция „Национална полиция“ и сектор „Противодействие на икономическата престъпност“ -ОДМВР-Сливен. Работа по случая започва след постъпване на сигнали за измамени чрез т.нар. фишинг имейли и образувано в ОДМВР-Сливен досъдебно производство, под надзора на Окръжната прокуратура в Сливен. В хода на предприетата поредица от действия е установено, че престъплението е извършено с неправомерно използване на чужд платежен инструмент, данните от който са придобити чрез измама под предлог „Актуализация на приложение за мобилно банкиране“ на електронните пощи на потребители в цялата страна. Извършителите- на 24 и 26 години, са установени и задържани на територията на град Варна, със съдействието на областната дирекция на МВР. Според първоначалните данни основният „двигател“ в схемата бил 24-годишният мъж. При обиските и претърсванията на адреси и превозни средства са иззети компютърни конфигурации, телефони, флаш памет, ценности и други предмети, имащи отношение към извършваната престъпна дейност.
Работата по документирането на случая продължава в рамките на досъдебното производство и под наблюдението на прокуратурата.“