


През миналата година 10% от случаите на нарушения на сигурността на данните са с високо ниво на риск от неблагоприятни последици за пострадалите. Общо уведомленията за нарушения на сигурността на данните, получени в КЗЛД, са 80. С високо ниво на риск са оценени 8 уведомления
Годишен отчет на Комисията за защита на личните данни за дейността ѝ през 2022 г.:
- Уведомления за нарушения на сигурността на личните данни
6.1. Статистика и анализ на получените уведомления.
Един от важните елементи в контролната дейност на КЗЛД е свързан с производствата по разглеждане на уведомления за нарушение на сигурността на личните данни по чл. 33 от Регламент (ЕС) 2016/679. В случай на нарушение сигурността на обработваните лични данни администраторът е длъжен без ненужно забавяне, но не по-късно от 72 часа след като е разбрал за нарушението, да уведоми надзорния орган, а в някои случаи и физическите лица, субекти на данни. Изключение от задължението за подаване на уведомление до КЗЛД се допуска в хипотезата, в която не съществува вероятност нарушението да породи риск за правата и свободите на физическите лица. Съгласно определението, посочено в Регламента – „нарушение на сигурността на лични данни“ е нарушение на сигурността, което води до случайно или неправомерно унищожаване, загуба, промяна, неразрешено разкриване или достъп до лични данни, които се предават, съхраняват или обработват по друг начин“. Следва да се отбележи, че в зависимост от обстоятелствата нарушението може да засегне поверителността, целостта и наличността на личните данни, както и каквато и да е комбинация от тях. Регламентът задължава администратора да оцени рисковете с различна вероятност и тежест и да приложи всички подходящи технически и организационни мерки, за да бъдат защитени правата на субектите. Установяването на нарушение и своевременното информиране на надзорния орган и на субектите на данни са свързани с отчитането на естеството и тежестта на нарушението и последиците, както и с оценяването на неблагоприятното въздействие от тях върху субектите на данни.
В изпълнение на чл. 15 от ЗЗЛД и чл. 62 от Правилника за дейността на Комисията и на нейната администрация (ПДКЗЛДНА) КЗЛД регистрира уведомленията за нарушение на сигурността на личните данни в съответния регистър и извършва анализ за наличие на информацията по чл. 33, §3 от Регламент (ЕС) 2016/679, както и определя нивото на риска съгласно Методиката за оценка на риска при нарушение на сигурността на личните данни, приета от Комисията.
За отчетния период в КЗЛД са получени общо 80 уведомления за нарушения на сигурността на данните. Голяма част от администраторите, които подават уведомления за нарушение, използват образеца на уведомлението, утвърден от КЗЛД през 2021 г.
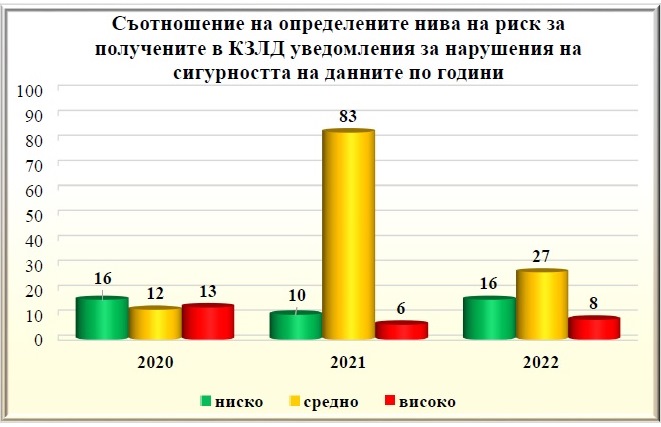
От общо подадените уведомления 16 са преценени с ниско ниво на риск за правата и свободите на физическите лица. Това са случаите, в които е малка или незначителна вероятността от нарушението на сигурността на личните данни да настъпят имуществени или неимуществени вреди за субекта на данни. По такива случаи не се предприемат допълнителни действия от страна на надзорния орган.
Със средно ниво на риск са преценени 27 уведомления. Касае се за случаи, при които вероятността за субекта на данни да настъпят имуществени или неимуществени вреди в резултат на нарушението на сигурността на личните данни е голяма или много голяма. Също така тези вреди може да се състоят в незначителни финансови загуби, незначителни икономически или социални неблагоприятни последствия, накърняване на репутацията, разкриване, разпространяване или осигуряване на неразрешен достъп до лични данни по чл. 9, §1 или чл. 10 от Регламент (ЕС) 2016/679, автоматизирано вземане на решение, което може да породи правни последствия за отделен субект на данни или по подобен начин да го засегне в значителна степен, вкл. профилиране, лишаване на субекта на данни от контрол върху негови лични данни, незначително засягане на права или свободи на едно или повече физически лица. В случаите, в които се определя средно ниво на риск, се извършва проверка по документи, като се изисква от администратора представяне на допълнителна информация. След получаване на информацията случаите отново се разглеждат и преценяват. Осъществени са 22 такива проверки, засягащи множество администратори. В края на отчетния период по 5 от преписките за нарушения проверките все още не са приключили.
С високо ниво на риск са оценени 8 уведомления. В тези случаи вероятността за субекта на данни да настъпят имуществени или неимуществени вреди в резултат на нарушението на сигурността на личните данни е сигурна или значителна. Такива вреди може да включват кражба на самоличност, измама с фалшива самоличност, финансови загуби, значителни икономически или социални неблагоприятни последствия на едно или повече физически лица, лишаване от права или свободи на едно или повече физически лица, автоматизирано вземане на решение, което може да породи правни последствия за множество субекти на данни или по подобен начин да ги засегне в значителна степен, вкл. профилиране, или когато вредите засягат голям брой субекти на данни или уязвими лица, или се засяга голям обем лични данни. В тези случаи КЗЛД извършва проверка на място при администратора.
При 15 от случаите, свързани с нарушения на сигурността на личните данни, има трансгранично обработване, което налага на основание чл. 56 от Регламента на КЗЛД да се конституира като засегнат надзорен орган (ЗНО) и да се регистрира като такъв в Информационната система на вътрешния пазар (ИСВП).
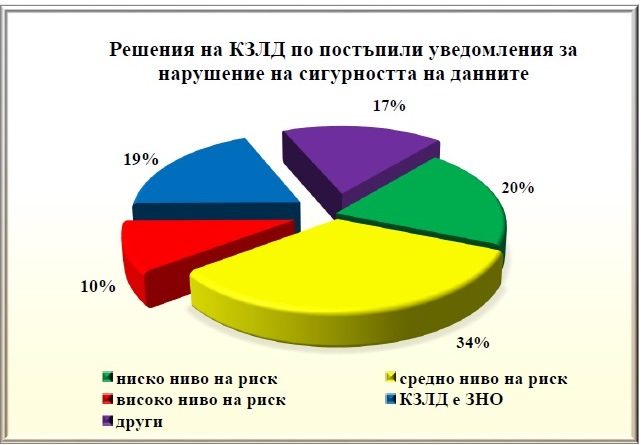
На фиг. 9 е представено процентното съотношение на постъпилите уведомления за нарушение на сигурността на данните и съответното решение на КЗЛД. Най-висок е процентът на случаите, за които при анализа е установено средно ниво на риск – 34%. Случаите на инциденти с ниско ниво на риск са 20%, а с високо ниво на риск са 10%. КЗЛД е ЗНО в 19% от случаите, като 17% са „други“ случаи.
Фиг. 9
В частта „други“ са 14 от уведомленията, които са преценени, както следва: за 1 уведомление след анализ на изложеното в него се констатира, че не е от компетенциите на Комисията, и съответно се приема за сведение. По отношение на 7 от уведомленията е установено, че няма реален пробив в сигурността на данните. Към категория „други“ са включени и 3 случая на уведомления, които са приобщени към преписки по сигнал, касаещ същото нарушение. Висящи са 3 преписки, които също влизат в тази категория.
Натрупаните данни по отношение на преценения риск за правата и свободите на засегнатите от нарушенията субекти на данни през годините (фиг. 10) показват тенденция за намаляване на „високия“ риск. За периода от началото на прилагане на ОРЗД броят на регистрираните в КЗЛД уведомления за нарушение на сигурността на данните е сравнително еднакъв. Намаляването на „високите“ рискове сред уведомленията за нарушение говори за повишено разбиране от страна на администраторите за задълженията им, произтичащи от приложимото законодателство в областта на защитата на личните данни, и особено за предприемането на подходящи технически и организационни мерки за осигуряване на сигурност на обработването.
Фиг. 10
Анализът на нарушенията на сигурността на данните от гледна точка на техния характер показва, че дигиталните пробиви в сигурността на данните са значително по-голям процент от „обикновените“ (физическите) пробиви. Броят на дигиталните пробиви е 45, докато физическите са 24. В 7 от уведомленията няма установено нарушение в сигурността на данните.
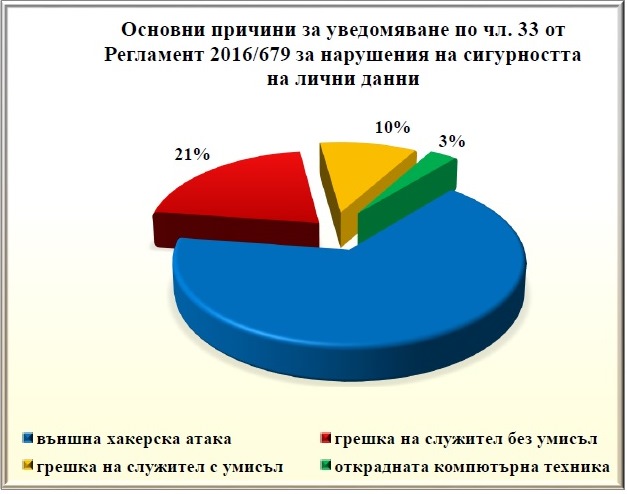
Видно от разреза, според причините/причинителите на нарушения в сигурността на данните (фиг. 11) най-голям процент са случаите на инциденти, свързани с външни злонамерени атаки към системите на администраторите, представляващи различни по вид киберпрестъпления, включително кражби или криптиране на бази данни, съдържащи лични данни, за което са уведомени и съответните правоохранителни органи – 66%. На следващо място с 21% са инцидентите, свързани с разкриването на данни пред трети лица вследствие на неволни технически грешки, предизвикани от човешки фактор. В 10% от случаите нарушенията са причинени от злоупотреба със служебно положение. Открадната компютърна техника има в 3% от случаите.
Фиг. 11
През отчетния период се констатира многообразие на секторите от обществения живот, в които осъществяват дейност подалите уведомления администратори: от тях държавни институции – 10 бр.; учебни заведения – 5 бр.; болници – 3 бр., а 62 бр. обхващат администратори с разнообразен предмет на дейност.
От регистрираните пробиви на сигурността на данните 25% засягат публични институции (държавни и образователни структури), а останалите са от частния сектор.
6.2. Извършени проверки/одити по получените уведомления – констативни актове и становища.
По получените уведомления за нарушения на сигурността на личните данни са изготвени съответни вътрешноведомствени доклади за определяне нивото на риск и за засегнат надзорен орган. Изготвените констативни актове за отчетния период са 23, становищата – 6. Изготвени са и 14 решения на основание чл. 58, §2 от Регламента за налагане на корективни мерки.
6.3. Наложени корективни мерки по чл. 58, §2 от Регламент (ЕС) 2016/679.
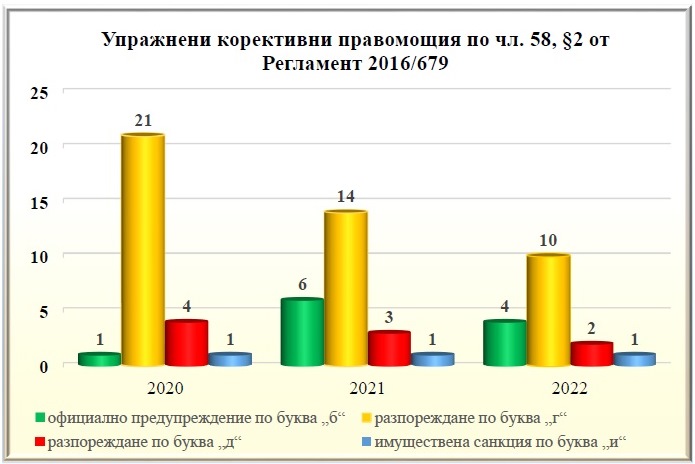
Във връзка с постъпили уведомления за нарушения на сигурността на личните данни по чл. 33 от Регламент (ЕС) 2016/679 през 2022 г. КЗЛД е реализирала правомощията си по чл. 58, §2 от Регламента, като с решения са приложени следните корективни мерки:
- официално предупреждение по буква „б“ – 4 бр.;
- разпореждане по буква „г“ – 10 бр.;
- разпореждане по буква „д“ – 2 бр.;
- имуществена санкция по буква „и“ в размер на 10 000 лв. – 1 бр.
При определяне на конкретните корективни мерки, които са алтернативно изброени в чл. 58, §2 от Регламента, КЗЛД отчита естеството, тежестта и продължителността на нарушението, целта на съответното обработване, броя на засегнатите субекти на данни и степента на причинената им вреда, категориите лични данни, засегнати от нарушението, действията, предприети от администратора/обработващия лични данни за смекчаване на последиците от нарушението.
Анализът на практиката на КЗЛД по отношение упражнените корективни правомощия във връзка с постъпили уведомления за нарушения сигурността на личните данни по чл. 33 от Регламента показва тенденция за намаляване (фиг. 12). Изводът от посочената констатация е, че администраторите постепенно започват да разбират и възприемат задълженията, произтичащи от приложимото законодателство в областта на защитата на личните данни, и особено необходимостта от предприемането на своевременни подходящи технически и организационни мерки за осигуряване на сигурност на обработваните лични данни.
Фиг. 12
Издадените през 2022 г. разпореждания са за прилагане на подходящи технически и организационни мерки за осигуряване ниво на сигурност, включително защита срещу неразрешено или незаконосъобразно обработване, срещу случайна загуба и неоторизиран достъп до личните данни на физически лица; обучение на служителите по отношение на работата с лични данни; спазване на разпоредбите на чл. 34 от регламента за уведомяване на субектите на данни в случаи на нарушение на сигурността на личните данни и др.
На двама администратори са съставени АУАН при условията на чл. 40 от ЗАНН и са издадени две наказателни постановления. На единия администратор е наложена имуществена санкция в размер на 2000 лв., а на другия администратор е наложена имуществена санкция в размер на 35 000 лв. Наложената имуществена санкция в размер на 2000 лв. е изплатена, без да е обжалвана, а по наложената имуществена санкция в размер на 35 000 лв. в съответствие с чл. 79 б, ал. 1 от ЗАНН е изплатена сумата от 28 000 лв. (80% от наложената санкция), също без да е обжалвана.
Наложената с решение на КЗЛД имуществена санкция в размер на 10 000 лв. е обжалвана. Предстои произнасяне от Административен съд – Бургас. Също така едно решение с разпореждане се обжалва от администратор, по което предстои произнасяне от Административен съд – София-град.
Осъществяването на надзорната функция на КЗЛД по линия на нарушенията на сигурността на личните данни задължително е свързана с наблюдение и периодичен преглед на натрупваната практика и констатации на надзорния орган при реализирането на защитата на личните данни в една или друга сфера. В тази връзка през 2022 г. е направен анализ на получените в КЗЛД уведомления за нарушения на сигурността на данните. От анализа се извеждат изводи и добри практики на база на получените уведомления и упражнения от Комисията контрол във връзка с тях в следните основни направления:
- необходимост от периодична оценка на риска и съответната преценка за ефективността на въведените технически и организационни мерки;
- спазване на принципа за отчетност – инструмент за доказване на съответствие с Регламент (ЕС) 2016/679;
- обученията по защита на данните да са свързани със и да отразяват специфичната дейност на администраторите/обработващите;
- обучения за сигурно обработване на данните в цифрова среда;
- уведомяване на засегнатите от нарушението субекти на данни.
Откроените в анализа акценти далеч не изчерпват възможните варианти на добри практики, които да осигурят и гарантират постоянна поверителност, цялостност и наличност на обработваните от администраторите/обработващите лични данни. Намирането на собствени, специфични и конкретни мерки и действия за защита на личните данни, съобразени с техния вид и дейности по обработването им, е ключово за осигуряване на съответствие с изискванията и принципите на Регламент (ЕС) 2016/679 и за защита за правата и интересите на субектите на данни.
Посочените изводи и аргументите за тях са част от информационен материал относно добри практики на база натрупания опит от надзорната дейност на КЗЛД, достъпен на сайта на Комисията.