


Още две банки предупреждават за фишинг атаки и дават съвети на клиентите как да се предпазят
На 29.05.2023 г. Български пощи публикуваха ново съобщение, че не провежда анкети, лотарии с недоставени стоки или игри, не раздава награди, не изисква по имейл или SMS заплащане on-line на такси за доставка или освобождаване от митница и при никакви поводи не изисква лични данни от дебитна или кредитна карта за доставката, такса за тази доставка, както и изпращане на копия на документи за самоличност и снимки по електронна поща:
„Фалшиви съобщения от името на Български пощи
„Български пощи“ ЕАД напомня, че се разпращат фалшиви електронни съобщения и SMS съобщения от името и/или с логото на дружеството, понякога под формата на анкети или игри, в които се обявява, че получателят ще получи „награда“ – мобилен телефон, като за целта трябва да потвърди участие, предоставяйки лични данни (електронен адрес, данни от дебитна или кредитна карти и др.) и да заплати такса. В много от имейлите и SMS фигурира информация за контакт с „Български пощи“ ЕАД.
В съобщенията се уведомява, че клиентът има пратка /понякога се посочва произволен номер / и трябва да заплати определена сума за нейното получаване, освобождаване от митница, коригиране на адрес, пренасочване на пратка поради отсъстващ получател и др., като е необходимо да предостави данни от банкова карта и др.
В други съобщения се иска от клиентите да изпратят копие на документ за самоличност, снимка и др.
Разпространява се и измамна схема от името на дружеството с цел събиране на чувствителни лични данни. Рекламното съобщение гласи, че на лотария на символични цени се разиграват стоки от недоставени пратки на клиенти на Български пощи.
Съобщенията се изпращат на английски или български език.
В някои от случаите като подател на имейлите и SMS се копира името на Български пощи и електронния информационен адрес на Български пощи info@bgpost.bg, който е предназначен само за получаване на имейли. Български пощи не изпраща имейли от адрес info@bgpost.bg. Моля клиентите да имат предвид, че не могат да получават автентични съобщения от този имейл адрес.
„Български пощи“ ЕАД обръща внимание, че не изпраща тези съобщения, не провежда анкети, лотарии с недоставени стоки или игри, не раздава награди, не изисква по имейл или SMS заплащане on-line на такси за доставка или освобождаване от митница и при никакви поводи не изисква лични данни от дебитна или кредитна карта за доставката, такса за тази доставка, както и изпращане на копия на документи за самоличност и снимки по електронна поща.
Дължими цени към Български пощи и държавни вземания се заплащат в пощенската станция при доставката на пратката. Документ за самоличност се предоставя на място в пощенските станции при извършване на услугите. Томболи и игри, които не са обявени на официалната страница на дружеството, не съществуват.“
На 5 юни 2023 г. Централна Кооперативна Банка с пестеливото заглавие Фишинг атака се обърна към клиентите си:
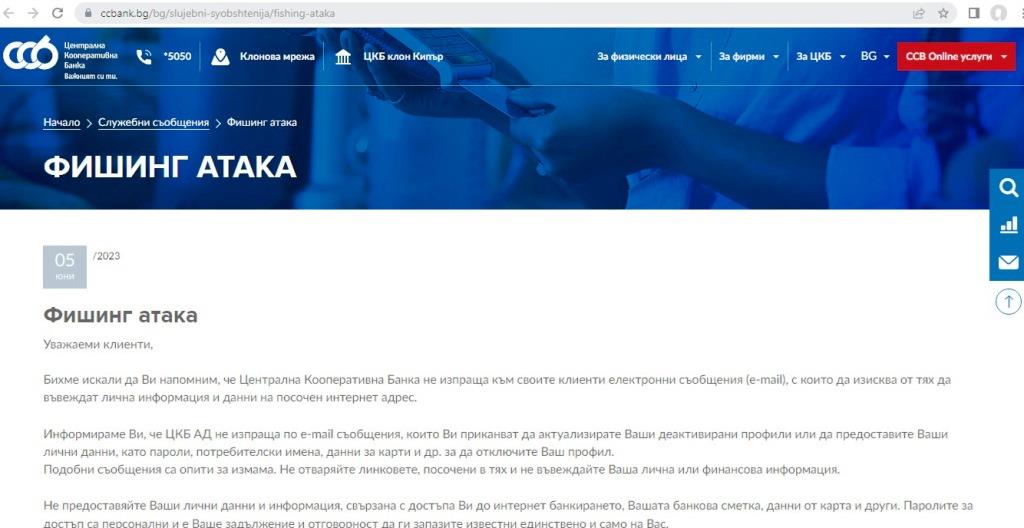
„Уважаеми клиенти,
Бихме искали да Ви напомним, че Централна Кооперативна Банка не изпраща към своите клиенти електронни съобщения (e-mail), с които да изисква от тях да въвеждат лична информация и данни на посочен интернет адрес.
Информираме Ви, че ЦКБ АД не изпраща по e-mail съобщения, които Ви приканват да актуализирате Ваши деактивирани профили или да предоставите Ваши лични данни, като пароли, потребителски имена, данни за карти и др. за да отключите Ваш профил.
Подобни съобщения са опити за измама. Не отваряйте линковете, посочени в тях и не въвеждайте Ваша лична или финансова информация.
Не предоставяйте Ваши лични данни и информация, свързана с достъпа Ви до интернет банкирането, Вашата банкова сметка, данни от карта и други. Паролите за достъп са персонални и е Ваше задължение и отговорност да ги запазите известни единствено и само на Вас.
В случай че сте получили подобно електронно съобщение, молим Ви да не отваряте съобщението, прикачените файлове и съдържащите се в тях линкове.
Съобщението НЕ Е ИЗПРАТЕНО от ЦКБ АД – то представлява злонамерен опит за т. нар. „фишинг“ атака и има за цел да събере клиентска информация.
При подобни случаи, препоръчваме да се предприемат следните действия:
Проверка на компютърното устройство с лицензиран антивирусен софтуер;
Редовно обновяване на ползваната система, използване само на лицензиран и закупен софтуер;
Промяна на паролата за достъп до пощата със сложна комплексна парола (големи и малки букви, числа и служебни символи, с не по-малко от 10 символа).
Отправяме молба към всеки, който е получил подобни електронни съобщения да не им отговаря, а в случай че го е направил, да се свърже незабавно с представител на Банката на: *5050 (Таксуването на разговорите е спрямо тарифите и политиките на използвания от клиента мобилен оператор. Възможно е обажданията към кратък номер да не се включват в пакета безплатни минути, за което ЦКБ не носи отговорност);
С уважение,
Централна Кооперативна Банка“
На 29.05.2023 г. Алианц Банк България отправи следното Предупреждение за фишинг атаки:

„Уважаеми клиенти,
Бихме желали да Ви предупредим за повишен риск, свързан с фишинг измами.
Обръщаме Ви специално внимание, че Алианц Банк България никога не изисква от клиентите си предоставяне на чувствителна информация през съобщения, електронна поща или в телефонен разговор.
Не предприемайте действия за промяна на потребителско име, пароли, лични данни, чувствителни данни на платежни карти като следвате линкове, изпратени чрез електронни съобщения.
Моля, винаги стартирайте платформата за електронно банкиране през линка от официалния сайт на банката. Бъдете бдителни и наблюдавайте адреса, който се зарежда в браузера. Фишинг сайтовете визуално са абсолютно идентични с оригиналната входна страница, но интернет адреса, който я зарежда, е различен.“
*Запазен е оригиналният правопис на съобщенията