

Какво пише в последните съобщения на финансовите институции за предпазване от фишинг?
Предвеликденският фишинг върви през чатове, електронната поща и SMS, показват последните съобщение на банките:
На 6 април 2023 г. Алианц Банк България написа:
„Как да се предпазим от фишинг атаки?
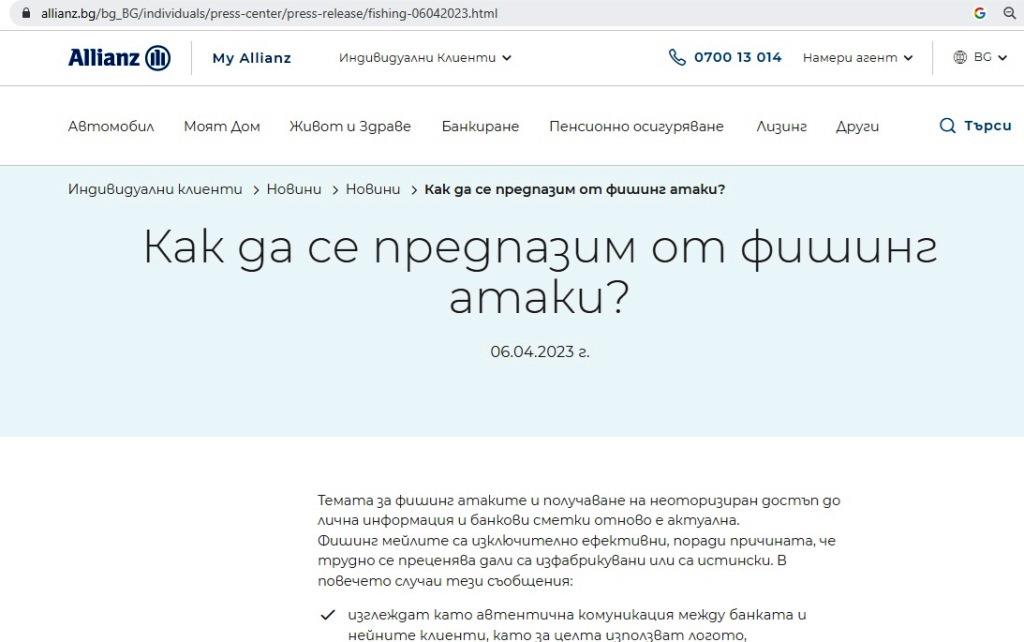
Темата за фишинг атаките и получаване на неоторизиран достъп до лична информация и банкови сметки отново е актуална. Фишинг мейлите са изключително ефективни, поради причината, че трудно се преценява дали са изфабрикувани или са истински. В повечето случаи тези съобщения:
- изглеждат като автентична комуникация между банката и нейните клиенти, като за целта използват логото, оформлението и стила на действителни известия;
- Подтикват към неотложни и спешни действия;
- Изискват от получателя да изтегли прикачен файл или да кликне върху приложен линк, който го отвежда до фалшив сайт, създаден специално за целта.
За ваша сигурност представяме няколко съвета, за това как да се предпазите от подобна измама.
- Винаги зареждайте платформата за електронно банкиране през линка от официалния сайт на банката – allianz.bg или чрез https://remote.bank.allianz.bg. Обърнете внимание на адреса, който се зарежда в браузъра. Фишинг сайтовете визуално са абсолютно идентични с оригиналната входна страница, но интернет адреса, който я зарежда, е различен.
- Не запаметявайте в браузъра потребителското си име и парола към интернет банкирането;
- Никога не достъпвайте онлайн банкирането от уеб търсачки;
- Никога не следвайте линкове към онлайн банкирането от получени съобщения по имейл или социалните мрежи;
- Бъдете бдителни при получаването на съобщения, които изискват предоставяне на чувствителна информация (напр. потребителско име и парола за онлайн банкирането Ви, данни за Ваша карта, CVV код, и други кодове за сигурност);
- Актуализирайте редовно антивирусната си програма.
Обръщаме внимание, че Алианц Банк България никога няма да изиска от Вас конфиденциална информация по имейл или телефон – потребителско име, пароли за интернет банкиране или за плащания с карти, данни за банкови карти и др.
Нашите служители никога няма да Ви накарат да инсталирате приложения за отдалечен достъп и да се опитват да получат контрол върху мобилното Ви устройство или компютъра Ви. Ако получите такова обаждане, знайте, че това е опит за измама. Често пъти измамниците нямат пълна информация и налучкват банката, на която сте клиент, в опит да Ви подведат.
При съмнения, незабавно ни потърсете.“
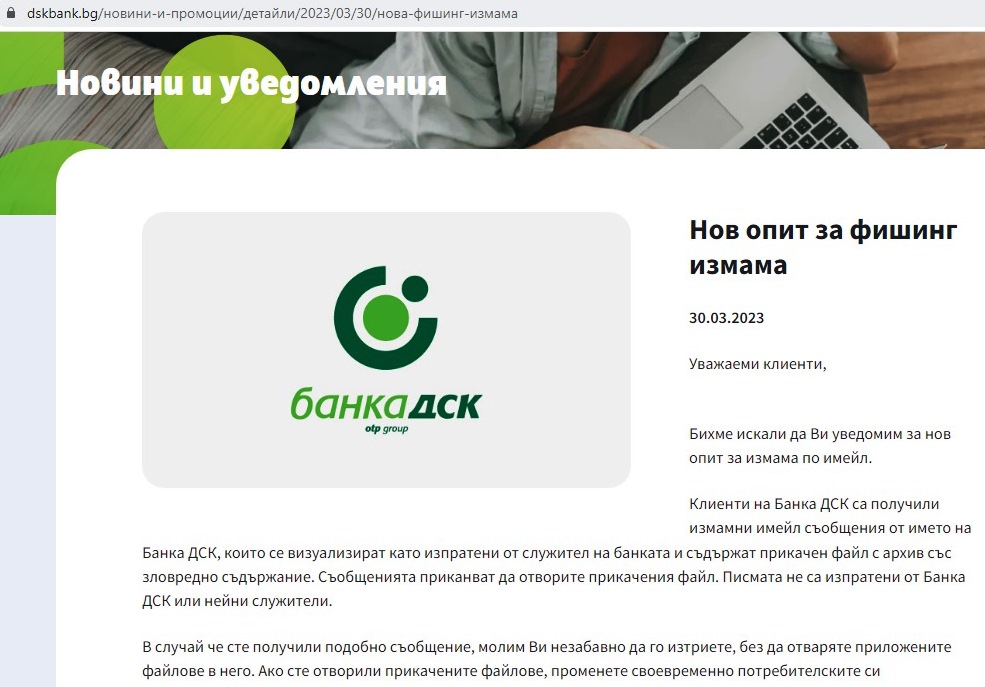
Само две седмици след предишното си съобщение, на 30 март 2023 г., Банка ДСК предупреди за „измамни имейл съобщения“ от името на неин служител:
Уважаеми клиенти,
Бихме искали да Ви уведомим за нов опит за измама по имейл.
Клиенти на Банка ДСК са получили измамни имейл съобщения от името на Банка ДСК, които се визуализират като изпратени от служител на банката и съдържат прикачен файл с архив със зловредно съдържание. Съобщенията приканват да отворите прикачения файл. Писмата не са изпратени от Банка ДСК или нейни служители.
В случай че сте получили подобно съобщение, молим Ви незабавно да го изтриете, без да отваряте приложените файлове в него. Ако сте отворили прикачените файлове, променете своевременно потребителските си идентификатори за достъп до ДСК Директ от друг компютър и се свържете с Call Center на Банка ДСК на телефон 0700 10 375, кратък номер *2375 (*BDSK), на имейл call_center@dskbank.bg или чрез формите за обратна връзка на страницата на банката или ДСК Директ.
Използваме случая да напомним, че Банка ДСК или друга финансова институция при никакви случаи няма да поиска от Вас да предоставите данни за пароли, ПИН или CVC/CCV код на карта, както и други данни, свързани с достъпите Ви за електронно или мобилно банкиране. Можете да се запознаете с нашите препоръки за сигурност на уеб сайта на банката: https://dskbank.bg/препоръки-за-сигурност
С уважение,
Екипът на Банка ДСК“
На 23 март 2023 г. УниКредит Булбанк съобщи, че измамниците искат актуализация на клиентски данни:
„Как да се предпазим от фишинг атаки?
Уважаеми клиенти,
Бихме искали да Ви предупредим за повишен риск от фишинг атаки, свързани със съобщения, подканящи директно въвеждане на банкова и лична информация под претекст актуализиране на клиентски данни като ЕГН, номер на сметка (IBAN), банкова карта, ПИН код, потребителски имена и пароли за онлайн или мобилно банкиране.
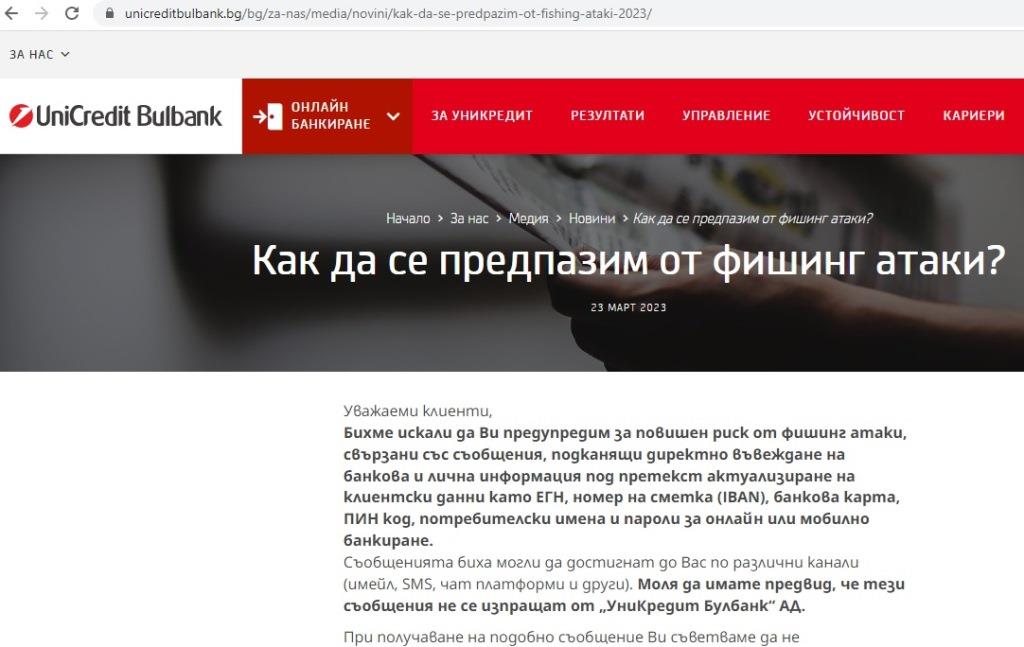
Съобщенията биха могли да достигнат до Вас по различни канали (имейл, SMS, чат платформи и други). Моля да имате предвид, че тези съобщения не се изпращат от „УниКредит Булбанк“ АД.
При получаване на подобно съобщение Ви съветваме да не предприемате действията, описани в него, да не проследявате включените в него линкове, както и да не отговаряте на подателя.
При съмнения за измама, своевременно се свържете с Център за контакт с клиенти на телефон 0700 1 84 84 или на имейл: CallCentre@UniCreditGroup.bg.
Допълнителни препоръки и съвети за превенция от измами можете да намерите и на сайта на банката.
С уважение,
Екипът на УниКредит Булбанк“