

Обърнете се към администратора на лични данни, съветва хърватския надзорен орган и никъде в съобщението си не потвърждава изтичане на информация
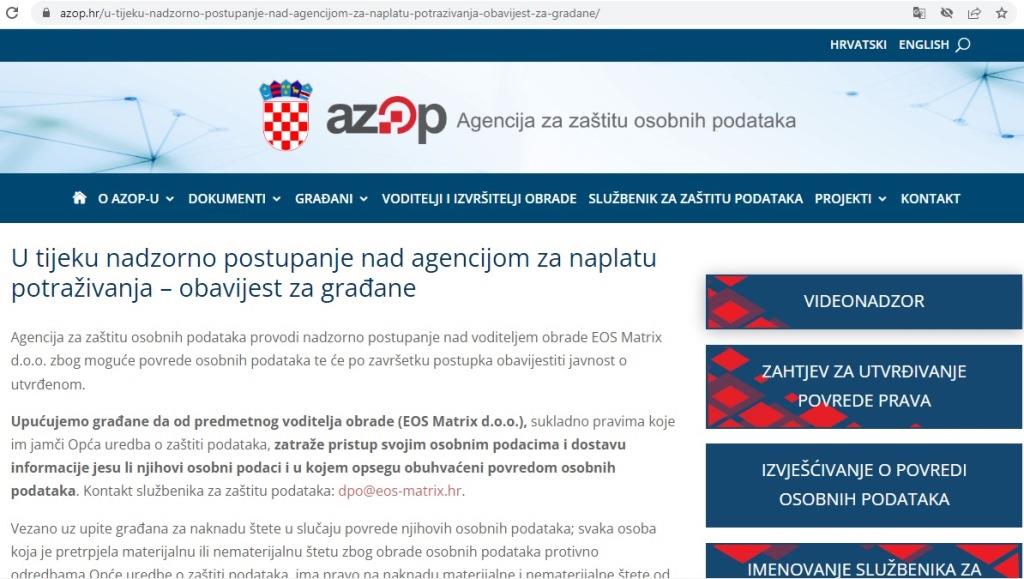
Никъде в сайта си хърватската Агенцията за защита на личните данни (AZOP) не съобщава за изтичане на данни на клиенти на EOS Matrix, както се твърди в български медии. Пише, че е започнало надзорно производство за агенцията за събиране на вземания.
В съобщението на сайта на надзорния орган пише, че той провежда надзорно производство относно администратора на лични данни EOS Matrix d.o.o. поради евентуално нарушение на личните данни, като ще информира обществеността за констатациите в края на процедурата.
„Инструктираме гражданите да поискат достъп до личните си данни от администратора на данни (EOS Matrix d.o.o.), в съответствие с правата, гарантирани от Общия регламент относно защита на данните, и предоставяне на информация дали и до каква степен техните лични данни са обхванати от нарушение на личните данни. Контакт с длъжностното лице по защита на данните: dpo@eos-matrix.hr.
Заради запитвания на граждани за обезщетение при нарушаване на личните им данни надзорният орган уточнява, че всяко лице, което е претърпяло имуществени или неимуществени вреди поради обработване на лични данни в нарушение на разпоредбите на GDPR, има право на обезщетение за имуществени и неимуществени вреди от ръководителя или изпълнителя на обработването за претърпените щети. Подчертаваме обаче, че Агенцията за защита на личните данни НЕ е компетентният орган за обезщетения. Всеки, който е претърпял неимуществени или материални вреди, има право да започне производство за упражняване на правото на обезщетение за вреди пред компетентния съд (в Република Хърватия това е общинският съд).”
Самата фирма публикува текст в сайта си, според който:
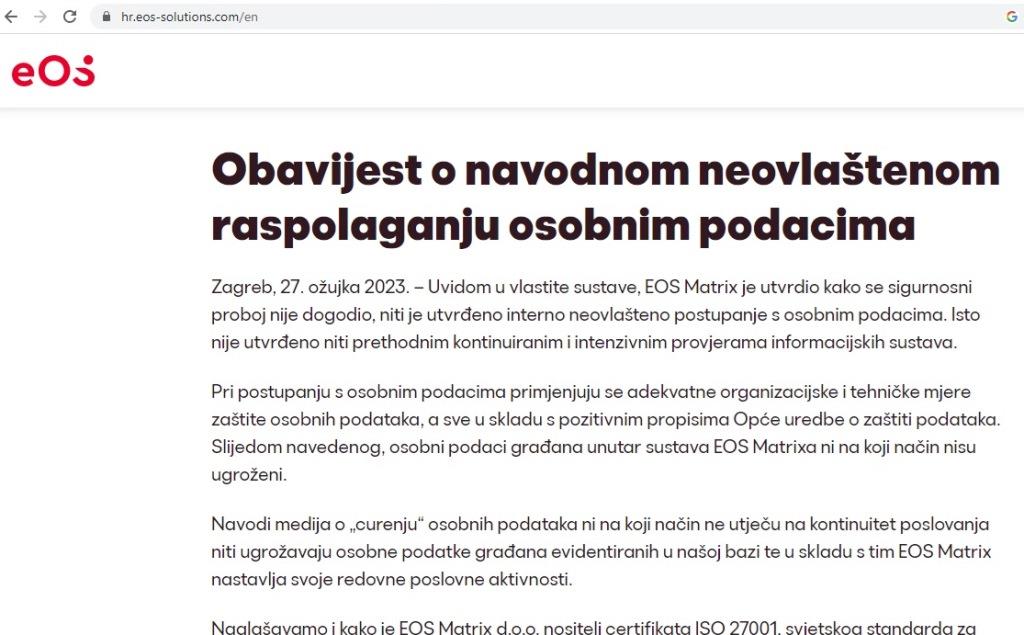
„Уведомление за предполагаемо неразрешено използване на лични данни
Загреб, 27 март 2023 г. – Чрез проверка на собствените си системи EOS Matrix установи, че не е настъпил пробив в сигурността, нито е имало вътрешно неразрешено боравене с лични данни. Същото не е установено и от предишни непрекъснати и интензивни проверки на информационните системи.
При работа с лични данни се прилагат адекватни организационни и технически мерки за защита на личните данни, в съответствие с „pozitivnim“ разпоредби на Общия регламент относно защитата на данните. В резултат на това личните данни на гражданите в системата EOS Matrix не са компрометирани по никакъв начин.
Медийните твърдения за „изтичане“ на лични данни по никакъв начин не засягат непрекъснатостта на бизнеса или застрашават личните данни на гражданите, записани в нашата база данни, и съответно EOS Matrix продължава своята редовна бизнес дейност.
Също така подчертаваме, че EOS Matrix d.o.o. притежател на сертификат ISO 27001, световен стандарт за информационна сигурност. Такава независима стандартизация гарантира допълнителна и цялостна защита, идентифициране и „obradu“ на рисковете.
EOS Matrix вече информира Агенцията за защита на личните данни по-рано, във вторник, 21 март, за спекулациите за „изтичане“ на лични данни. Ние оказваме пълно съдействие и сме в комуникация с Агенцията за защита на личните данни и за да защитим правата и данните на нашите потребители и EOS Matrix, обмисляме правни възможности и адресираме този случай до компетентните органи на Република Хърватия.“
В съобщението още се казва, че начинът за упражняване на права се съдържа в Политиката за поверителност, намираща се на: https://hr.eos-solutions.com/privacy-policy.
В съответствие с Политиката за поверителност, искането за упражняване на права се изпраща до длъжностното лице по защита на данните.