


Фишингът продължава да атакува клиенти на пощи и банки, пишат и фалшиви полицаи
На 28 февруари 2023 г. банки отново предупреждават за фишинг атака:
„Фишинг атака
Уважаеми клиенти,
Бихме искали да Ви напомним, че Централна Кооперативна Банка не изпраща към своите клиенти електронни съобщения (e-mail), с които да изисква от тях да въвеждат лична информация и данни на посочен интернет адрес.
Информираме Ви, че ЦКБ АД не изпраща по e-mail съобщения, които Ви приканват да актуализирате Ваши деактивирани профили или да предоставите Ваши лични данни, като пароли, потребителски имена, данни за карти и др. за да отключите Ваш профил.
Подобни съобщения са опити за измама. Не отваряйте линковете, посочени в тях и не въвеждайте Ваша лична или финансова информация.
Не предоставяйте Ваши лични данни и информация, свързана с достъпа Ви до интернет банкирането, Вашата банкова сметка, данни от карта и други. Паролите за достъп са персонални и е Ваше задължение и отговорност да ги запазите известни единствено и само на Вас.
В случай че сте получили подобно електронно съобщение, молим Ви да не отваряте съобщението, прикачените файлове и съдържащите се в тях линкове.
Съобщението НЕ Е ИЗПРАТЕНО от ЦКБ АД – то представлява злонамерен опит за т. нар. „фишинг“ атака и има за цел да събере клиентска информация.
При подобни случаи, препоръчваме да се предприемат следните действия:
Проверка на компютърното устройство с лицензиран антивирусен софтуер;
Редовно обновяване на ползваната система, използване само на лицензиран и закупен софтуер;
Промяна на паролата за достъп до пощата със сложна комплексна парола (големи и малки букви, числа и служебни символи, с не по-малко от 10 символа).
Отправяме молба към всеки, който е получил подобни електронни съобщения да не им отговаря, а в случай че го е направил, да се свърже незабавно с представител на Банката на:
*5050 (Таксуването на разговорите е спрямо тарифите и политиките на използвания от клиента мобилен оператор. Възможно е обажданията към кратък номер да не се включват в пакета безплатни минути, за което ЦКБ не носи отговорност);
С уважение,
Централна Кооперативна Банка“
На 21.02.2023 г. пък екипът на БАКБ Българо-американска кредитна банка написа:
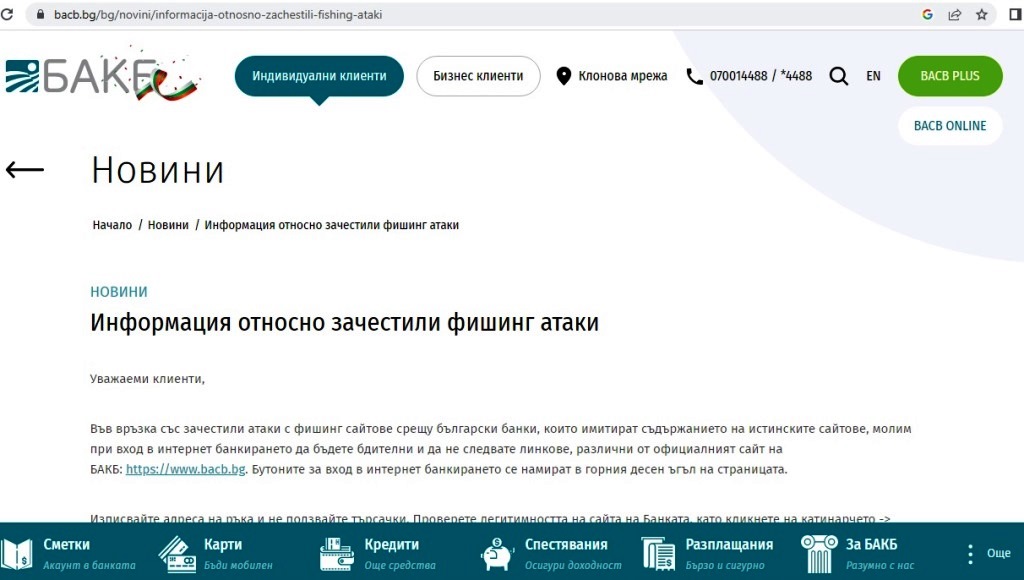
Информация относно зачестили фишинг атаки
Уважаеми клиенти,
Във връзка със зачестили атаки с фишинг сайтове срещу български банки, които имитират съдържанието на истинските сайтове, молим при вход в интернет банкирането да бъдете бдителни и да не следвате линкове, различни от официалният сайт на БАКБ: https://www.bacb.bg. Бутоните за вход в интернет банкирането се намират в горния десен ъгъл на страницата.
Изписвайте адреса на ръка и не ползвайте търсачки. Проверете легитимността на сайта на Банката, като кликнете на катинарчето -> Connection is secure -> Certificate is valid -> Issued to: Bulgarian-American Credit Bank AD
Моля, проверявайте дали съдържанието на получаваните СМС кодове за интернет банкирането отговарят на изпълняваната операция (вход, потвърждаване на превод). Проверявайте сумите и получателите на превода.
Не избирайте опциите за запаметяване на паролите в браузъра.
При съмнения за неоторизиран достъп, моля незабавно уведомете Банката на: onlinebanking@bacb.bg
С уважение,
Екипът на БАКБ“
Оплакаха се и от пощите на 22.02.2023 г.:
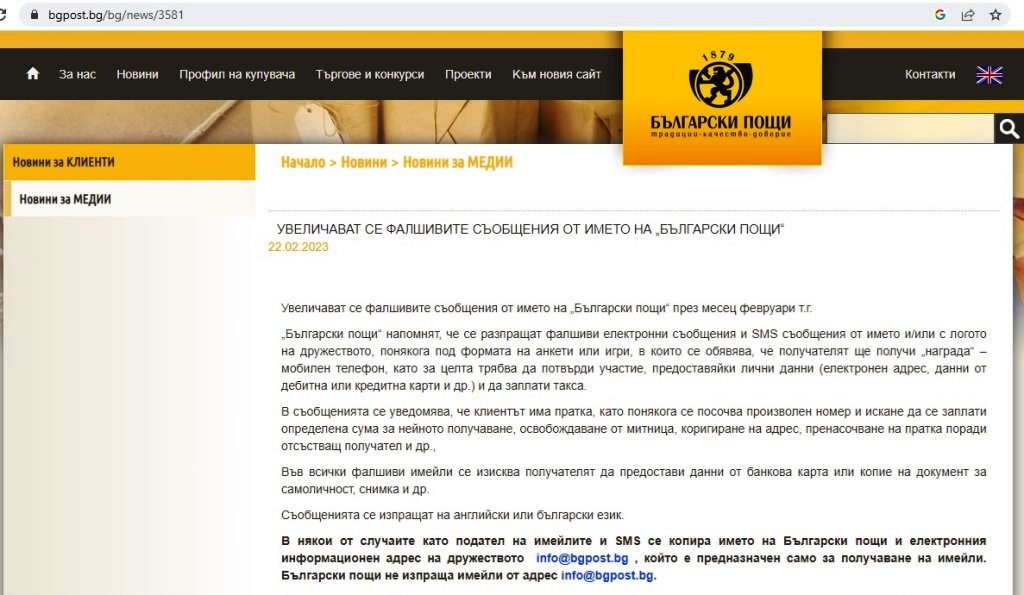
„Увеличават се фалшивите съобщения от името на „Български пощи“
Увеличават се фалшивите съобщения от името на „Български пощи“ през месец февруари т.г.
„Български пощи“ напомнят, че се разпращат фалшиви електронни съобщения и SMS съобщения от името и/или с логото на дружеството, понякога под формата на анкети или игри, в които се обявява, че получателят ще получи „награда“ – мобилен телефон, като за целта трябва да потвърди участие, предоставяйки лични данни (електронен адрес, данни от дебитна или кредитна карти и др.) и да заплати такса.
В съобщенията се уведомява, че клиентът има пратка, като понякога се посочва произволен номер и искане да се заплати определена сума за нейното получаване, освобождаване от митница, коригиране на адрес, пренасочване на пратка поради отсъстващ получател и др.,
Във всички фалшиви имейли се изисква получателят да предостави данни от банкова карта или копие на документ за самоличност, снимка и др.
Съобщенията се изпращат на английски или български език.
В някои от случаите като подател на имейлите и SMS се копира името на Български пощи и електронния информационен адрес на дружеството info@bgpost.bg, който е предназначен само за получаване на имейли. Български пощи не изпраща имейли от адрес info@bgpost.bg.
„Български пощи“ обръща внимание, че не изпраща тези съобщения, не провежда анкети, лотарии с недоставени стоки или игри, не раздава награди, не изисква по имейл или SMS заплащане on-line на такси за доставка или освобождаване от митница и при никакви поводи не изисква лични данни от дебитна или кредитна карта за доставката.
Дължими цени към „Български пощи“ и държавни вземания се заплащат в пощенската станция при доставката на пратката. Документ за самоличност се предоставя на място в пощенските станции при извършване на услугите.“
През миналата година също публикувах „Предупреждения за фишинг атаки от февруари“ – срещу клиенти на ЕНЕРГО-ПРО, банка ДСК и пощите.
А заради измамни имейли от полицейски началници, напомням, че Европол няма да ви се обади, нито да ви пише.