

Ще се проверява изтичането на личните данни на 5,4 милиона потребители
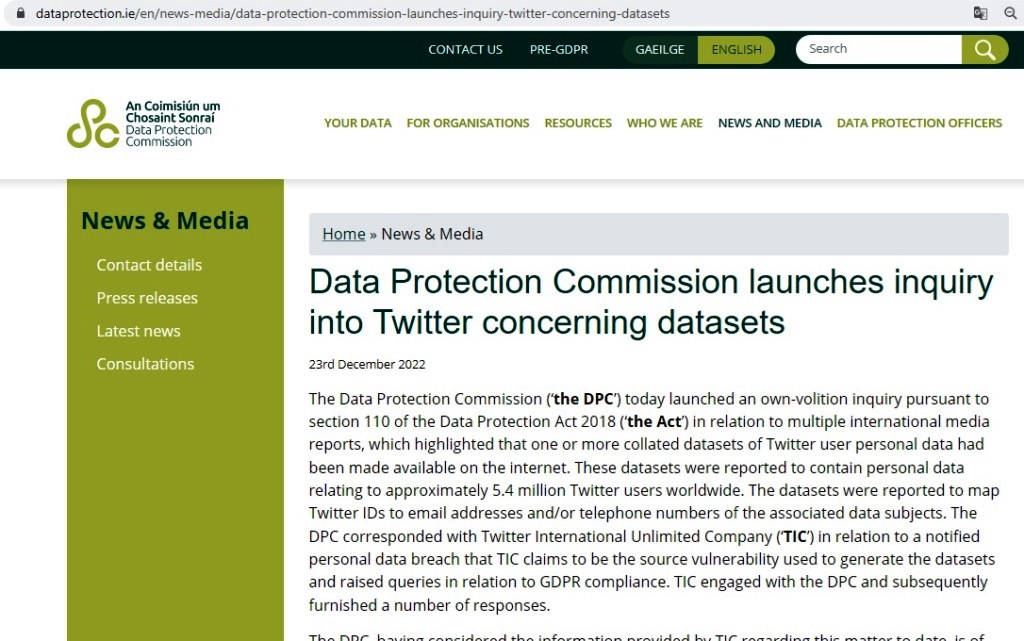
Ирландската комисия за защита на данните (DPC) съобщи вчера, че започва разследване по собствена воля съгласно раздел 110 от Закона за защита на данните от 2018 г. („Законът“) във връзка с множество международни медийни съобщения, че лични данни на потребителите на Twitter са публични в интернет.
Съобщава се, че тези набори от данни съдържат лични данни, свързани с приблизително 5,4 милиона потребители на Twitter по целия свят, казва DPC.
The datasets were reported to map Twitter IDs to email addresses and/or telephone numbers of the associated data subjects.
DPC кореспондира с Twitter International Unlimited Company (TIC) във връзка с нотифицирано нарушение на сигурността на личните данни, за което TIC твърди, че е източникът на уязвимост, използван за генериране на набори от данни и повдигнати запитвания във връзка със спазването на GDPR.
TIC се ангажира с DPC и впоследствие предостави редица отговори.
DPC, след като разгледа информацията, предоставена от TIC по този въпрос, е на мнение, че една или повече разпоредби на GDPR и/или закона може да са били и/или са нарушени по отношение на потребителите на Twitter лични данни.
Съответно DPC счита за целесъобразно да определи дали TIC е спазил задълженията си като администратор във връзка с обработването на лични данни на своите потребители или дали е спазена(и) разпоредба(и) на GDPR и/или Закона, и /или са нарушени от TIC в това отношение, пише в сайта.
Това не е първото разследване на надзорния орган. DPC съобщи през октомври миналата година, че окръжният съд в Дъблин е потвърдил решението за налагане на административна глоба от 450 000 евро на Twitter International Company, съгласно член 143 от Закона за защита на данните от 2018 г.
Злите езици пресметнаха, че за компанията това са приходите за час и половина.
Разследването започва през януари 2019 г. след получаване на известие за нарушение от Twitter. Ако потребител на Twitter със защитен акаунт, използващ Twitter за Android, смени своя имейл адрес, акаунтът му ще стане незащитен. Целта на разследването е да се проучат някои въпроси, свързани с уведомяването на обработващия данните TIC за нарушението, за разлика от разглеждането на съществените въпроси, свързани със самото нарушение. Twitter уведоми DPC за нарушението на личните данни на 8 януари 2019 г., а е установено, че е трябвало да е бил наясно преди 3 януари 2019 г.
Посочва се, че Twitter е нарушил член 33, параграф 1 и член 33, параграф 5 от GDPR по отношение на невъзможността за своевременно уведомяване на нарушението до DPC и неспособността да се документира адекватно нарушението.