

Приемането на директивата напредва, ние тепърва вземаме мерки за прилагане на NIS от 2016 г.
Държавите-членки на ЕС ще трябва да транспонират Директивата NIS 2 в рамките на 18 месеца от влизането й в сила. Това се казва в съобщението на Европейската комисия от днес.
Комисията приветства постигнатото днес политическо споразумение между Европейския парламент и държавите-членки на ЕС относно Директивата относно мерките за високо общо ниво на киберсигурност в целия Съюз (Директива NIS 2), предложена от Комисията през декември 2020 г.
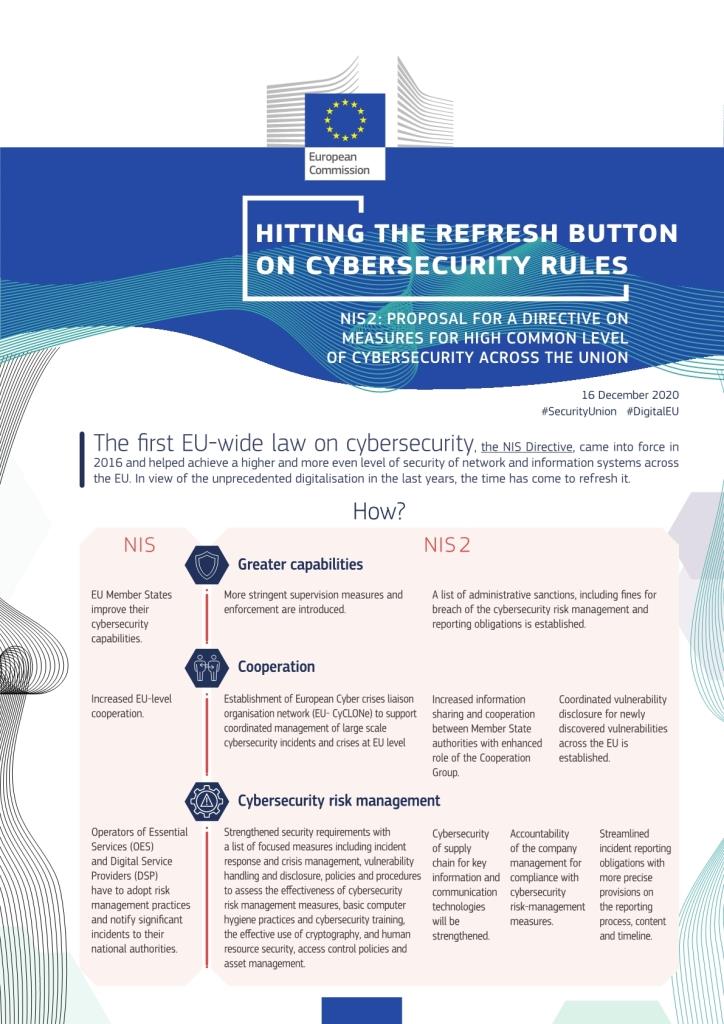
Съществуващите правила относно сигурността на мрежите и информационните системи (МИС/NIS) бяха първата част от законодателството на ЕС относно киберсигурността и проправиха пътя за значителна промяна в мисленето, институционалния и регулаторния подход към киберсигурността в много държави-членки. Въпреки забележителните си постижения и положително въздействие, те трябваше да бъдат актуализирани поради нарастващата степен на дигитализация и взаимосвързаност на нашето общество и нарастващия брой кибер злонамерени дейности на глобално ниво.
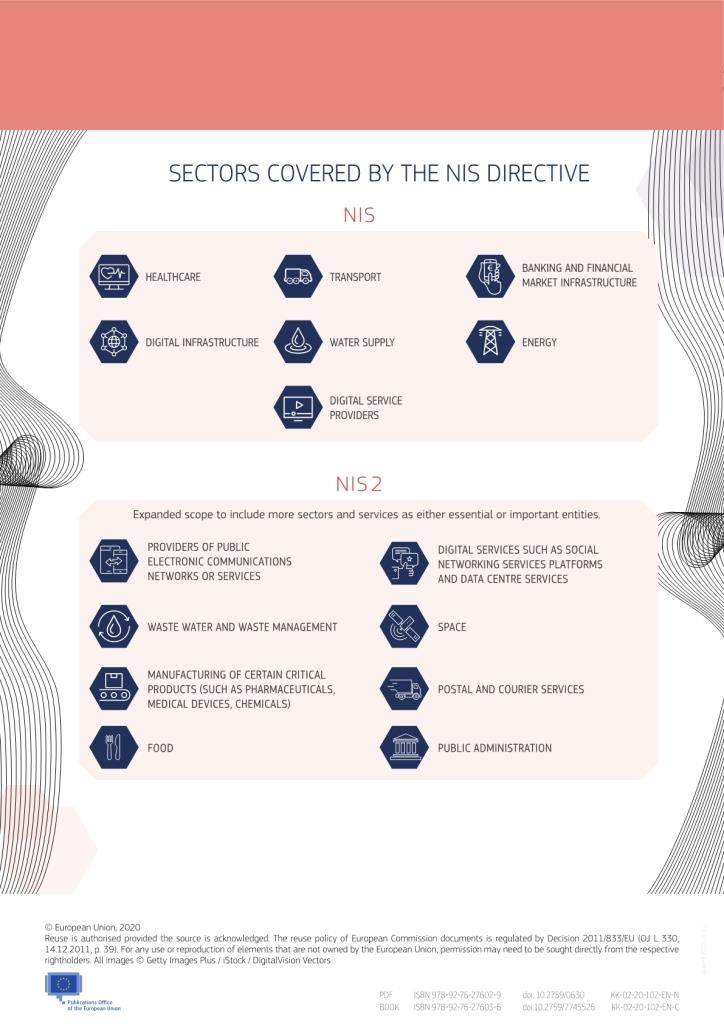
За да отговори на това повишено излагане на Европа на кибер заплахи, Директивата NIS 2 вече обхваща средни и големи предприятия от повече сектори, които са критични за икономиката и обществото, включително доставчици на обществени електронни комуникационни услуги, цифрови услуги, отпадни води и управление на отпадъци , производство на критични продукти, пощенски и куриерски услуги и публична администрация, както на централно, така и на регионално ниво. Той също така обхваща по-широко сектора на здравеопазването, например като включва производители на медицински изделия, предвид нарастващите заплахи за сигурността, възникнали по време на пандемията COVID-19. Разширяването на обхвата, обхванат от новите правила, като ефективно задължава повече субекти и сектори да предприемат мерки за управление на риска за киберсигурността, ще спомогне за повишаване на нивото на киберсигурност в Европа в средносрочен и дългосрочен план.
Директивата NIS 2 също така засилва изискванията за киберсигурност, наложени на компаниите, разглежда сигурността на веригите за доставки и взаимоотношенията с доставчиците и въвежда отговорност на висшето ръководство за неспазване на задълженията за киберсигурност. Той рационализира задълженията за докладване, въвежда по-строги надзорни мерки за националните органи, както и по-строги изисквания за прилагане и има за цел хармонизиране на режимите на санкции в държавите-членки. Това ще спомогне за увеличаване на обмена на информация и сътрудничеството относно управлението на киберкризи на национално ниво и ниво на ЕС.
Дори ако 67% от тези доставчици на услуги трябва да отделят допълнителен бюджет, за да гарантират съответствие, 18% все още не са приложили нито една от разпоредбите изобщо.
Типичен OES/DSP харчи около 2 милиона евро за информационна сигурност. Съответният бюджет за прилагане на директивата за НИС е от 5% до 10% от общия бюджет за информационна сигурност.
Банковият и здравният сектор са секторите с най-високи преки разходи за големи инциденти със сигурността, обикновено вариращи от 213 000 до 300 000 EUR, когато обичайните преки разходи са около 100 000 EUR.