

Изтичането на данни е засегнало 60 000 съдебни досиета в адвокатска кантора
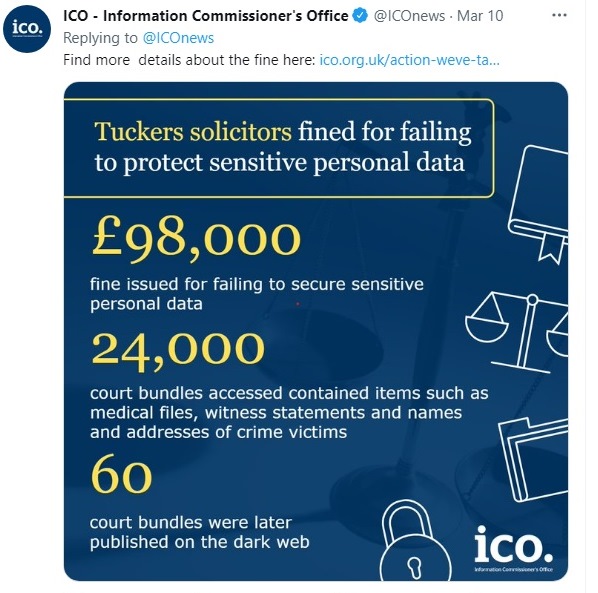
Службата на британския Комисар по информацията (ICO) публикува в Twitter съобщение, че на Tuckers Solicitors е наложена санкция от £98 000 след пробив в база данни, причинен от ransomware. Хакерите са получили достъп до 24 000 съдебни пакета, съдържащи чувствителни данни, като медицински досиета и свидетелски показания. Какъвто и да е вашият бизнес – избягвайте подобни грешки с това ръководство: Ransomware and data protection compliance.
А ето и мотивите за самото решение, с което се налага административна глоба: нарушен е член 5, параграф 1, буква е) от GDPR. Комисарят установява, че през периода от 25 май 2018 г. до 25 август 2020 г. Tuckers Solicitors не успява да обработи лични данни по начин, който гарантира подходяща сигурност на личните данни, включително защита срещу неразрешена или незаконна обработка и срещу случайна загуба.
Tuckers разбира на 24 август 2020 г. за атака на ransomware срещу своите системи и на 25 август 2020 г. установява, че атаката е довела до достъп до лични данни. Комисарят счита, че неуспехът на Tuckers да приложи подходящи технически и организационни мерки през част или през целия период от време
го прави уязвим за атаката. Атаката довежда до криптиране на 972 191 индивидуални файла, от които 24 712 съдебни дела; от криптираните пакети, 60 нападателят пуска за продажба в тъмната мрежа.
Компрометираните файлове включва както лични данни, така и данни от специални категории.
ICO отбелязва, че администраторът е длъжен към момента на определяне на средствата за обработване и по време на самото обработване да прилага подходящи технически и организационни мерки, като псевдонимизация, които са свързани с принципите за защита на данните, като минимизиране на данните и ефективност на защитата.
Tuckers подава уведомлението за нарушение на лични данни до комисаря на 25 август 2020 г. Съобщава, че атаката е довела до криптиране на информация от граждански и наказателни дела, съхранявани в архивен сървър.
Tuckers заяви, че пакетите включват освен лични данни и чувствителна информация като медицински досиета, свидетелски показания, имена и адреси на свидетели и жертви, както и предполагаемите престъпления на лицата. 60-те публикувани пакета включват 15 наказателни дела и 45 граждански. Само едно от наказателните дела не е приключило. При гражданските дела има смесица от архив и текущи.
Според Tuckers нарушението на сигурността на личните данни не е оказало никакво въздействие върху съдържанието на неговите архивирани или актуални случаи, т.е. върху провеждането или резултата от съответните производства. Всички пострадали от атаката са уведомени, с изключение на седем от страните, описани в рамките на 60-те съдебни пакета. Тези седем са били лишени от свобода, когато Tuckers за последен път е имал контакт с тях.
Tuckers заявява, че макар компрометираните съдебни пакети да са били на практика окончателно загубени, материалът в пакетите все още е бил наличен в неговата система за управление на делата, която не е била засегната от атаката.
Според ICO е било нужно многофакторно удостоверяване (MFA) заради използваната от Tuckers работна среда чрез уеб приложение и разполагане на отдалечени настолни компютри.
NCSC препоръчва от 2018 г. да се използва MFA за услуги като отдалечен достъп.
Следователно липсата на MFA е създала значителен риск личните данни в системите на Tuckers да бъдат изложени на последици като тази атака.
Като се има предвид изключително чувствителният характер на личните данни, които Tuckers обработва, както и състоянието на MFA и разходите за внедряване, Tuckers не би трябвало да разрешава достъп до своята мрежа, използвайки само едно потребителско име и парола. По този начин той не осигури подходяща сигурност, включително защита срещу неразрешено и незаконно обработване на личните му данни, както се изисква от член 5, параграф 1, буква е) от GDPR.
По същите причини комисарят счита, че Tuckers също не е изпълнил изискванията на член 32, параграф 1, буква б), според който следва да бъдат въведени от администратора подходящи мерки за гарантиране на текущата поверителност, целостта и наличността на неговите системи и услуги за обработка на данни.
Констатирана е обработка на лични данни на операционната система, която прекрати основната поддръжка през 2015 г. и приключи разширената поддръжка през януари 2020 г., което означава, че вече не се поддържа и следователно не получава актуализации за сигурност.
Не е приложена корекция за сигурност до четири месеца след пускането й, въпреки че е посочена като „критична“. Това особено небрежно, като се има предвид, че NCSC публикува сигнал, привличащ вниманието към него.