

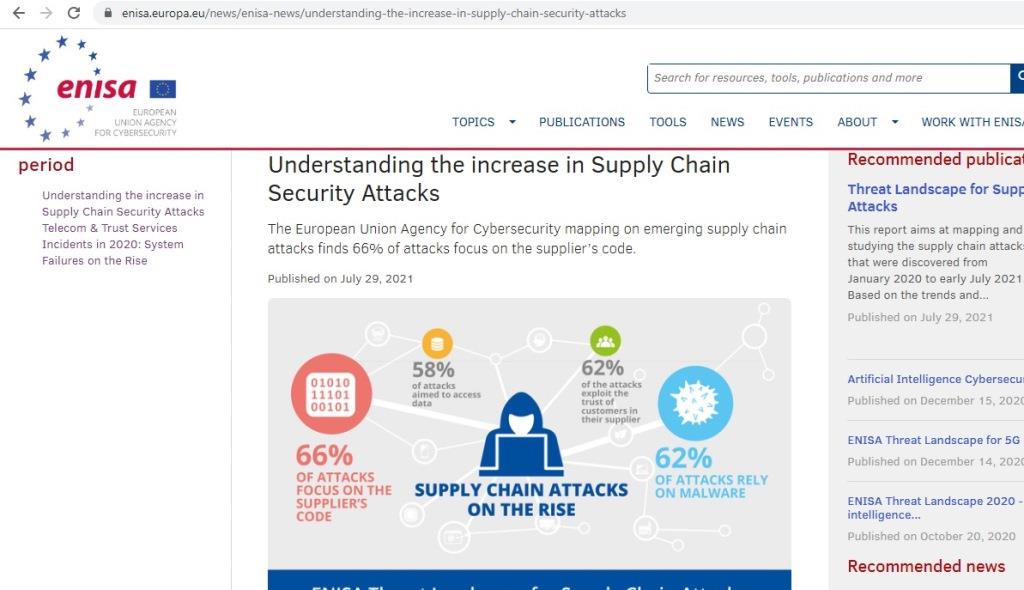
Увеличават се атаките по веригата на доставки
Агенцията на Европейския съюз за киберсигурност картографира нововъзникващите атаки по веригата на доставки в нов доклад.
Атаките по веригата на доставки са загриженост за експертите по киберсигурност в продължение на много години, тъй като верижната реакция, предизвикана от една атака срещу един доставчик, може да компрометира мрежа от доставчици. Зловредният софтуер е техниката на атака, към която нападателите прибягват при 62% от атаките.
Според новия доклад на ENISA – Threat Landscape for Supply Chain Attacks , който анализира 24 скорошни атаки, силната защита на сигурността вече не е достатъчна за организациите, когато нападателите вече са пренасочили вниманието си към доставчиците.
Това се доказва от нарастващото въздействие на тези атаки като престой на системите, парични загуби и щети на репутацията.
Сега се очаква атаките на веригата на доставки да се умножат по 4 през 2021 г. в сравнение с миналата година. Подобна нова тенденция подчертава необходимостта политиците и общността по киберсигурност да действат сега. Ето защо е необходимо спешно да се въведат нови защитни мерки за предотвратяване и реагиране на потенциални атаки по веригата на доставки в бъдеще, като същевременно се смекчи тяхното въздействие.
Юхан Лепасаар, изпълнителен директор на Агенцията на ЕС за киберсигурност, е цитиран да казва, че поради каскадния ефект от атаките по снабдяваща верига, участниците в заплахата могат да причинят широко разпространени щети, засягащи бизнеса и техните клиенти наведнъж. С добри практики и координирани действия на ниво ЕС държавите-членки ще могат да достигнат подобно ниво на способности, повишавайки общото ниво на киберсигурност в ЕС.
Какво е верига за доставки?
Веригата на доставки е комбинация от екосистемата от ресурси, необходими за проектиране, производство и разпространение на продукт. В киберсигурността веригата за доставки включва хардуер и софтуер, облачни или локални механизми за съхранение и разпространение.
Защо доброто ниво на киберсигурност не е достатъчно добро?
Комбинацията между атака срещу един или повече доставчици с по-късна атака срещу клиента, атаките по веригата на доставки може месеци, пише в доклада. В много случаи подобна атака може дори да остане незабелязана за дълго време. Подобно на атаките на Advanced Persistence Threat (APT), атаките по веригата на доставки обикновено са насочени, доста сложни и скъпи, като нападателите вероятно ги планират предварително. Всички тези аспекти разкриват степента на изтънченост на противниците и постоянство в търсенето на успех.
Докладът разкрива, че една организация може да бъде уязвима за атака по веригата на доставки, дори когато нейната собствена защита е доста добра. Нападателите изследват нови потенциални пътища, за да проникнат в организациите, като се насочат към техните доставчици. Нещо повече, с почти неограничения потенциал на въздействието на атаките по веригата на доставки върху множество клиенти, тези видове атаки стават все по-често срещани.
За да компрометират клиентите, нападателите се фокусират върху кода на доставчиците в около 66% от докладваните инциденти . Това показва, че организациите трябва да насочат усилията си към валидиране на код и софтуер на трети страни, преди да ги използват, за да се уверят, че те не са подправени или манипулирани.
За около 58% от анализираните инциденти във веригата на доставки целта са клиентски данни , включително лична информация (PII) и интелектуална собственост.
За 66% от анализираните атаки по веригата на доставки доставчиците не са знаели или не са докладвали как са били компрометирани. По-малко от 9% от клиентите, компрометирани чрез атаки по веригата на доставки, не знаят как са възникнали атаките. Това подчертава разликата по отношение на зрелостта в отчитането на инциденти в киберсигурността между доставчици и крайни потребители.
Препоръките накратко:
Прилагайте добри практики и се ангажирайте с координирани действия на равнище ЕС.
Въздействието на атаките върху доставчиците може да има далечни последици поради увеличените взаимозависимости и сложността на използваните техники. Освен щетите върху засегнатите организации и трети страни, има по-дълбока причина за безпокойство, когато е извлечена класифицирана информация и националната сигурност е поставена на карта или когато в резултат на това могат да възникнат последици от геополитически характер.
В тази сложна среда за вериги на доставки установяването на добри практики и включването в координирани действия на равнище ЕС са важни и за подпомагане на всички държави-членки при разработването на подобни способности – за достигане на общо ниво на сигурност, пише в прессъобщението за доклада .
Докладът издава обширен брой препоръки за клиентите да управляват риска от киберсигурност по веригата на доставки и да управляват отношенията с доставчиците.
Препоръките за клиентите са да се определят критерии за риск при различните видове доставчици и услуги.
Докладът също така предлага възможни действия, за да се гарантира, че разработването на продукти и услуги е в съответствие с практиките за сигурност.
Докладът има и конкретни препоръки към доставчиците, които включват съвета да се осигурят гаранции, че инфраструктурата, използвана за проектиране, разработване, производство и доставка на продукти, компоненти и услуги, следва практиките за киберсигурност.