

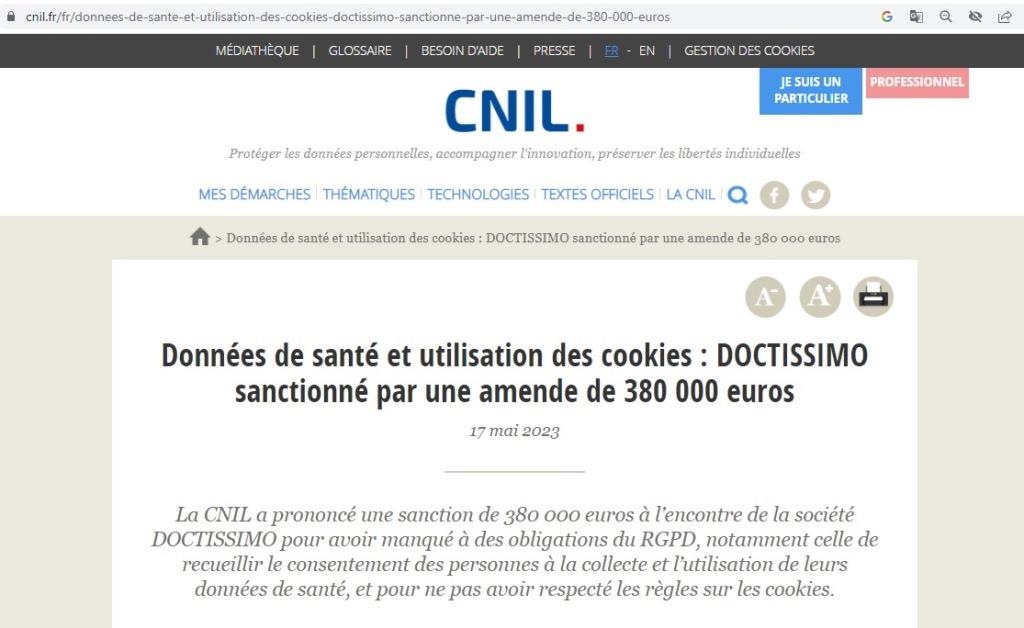
Сред нарушенията е липсата на съгласието на лицата за събиране и използване на техните здравни данни
След жалба от асоциацията Privacy International, френският орган за защита на данните Commission Nationale de l’Informatique et des Libertés (CNIL) наложи глоба от 380 000 евро на компанията DOCTISSIMO за неизпълнение на задълженията си по GDPR.
CNIL проведе четири разследвания на DOCTISSIMO. Уебсайтът doctissimo.fr предлага основно статии, тестове, викторини и дискусионни форуми, свързани със здравето.
По време на своите разследвания CNIL отбеляза няколко нарушения, по-специално по отношение на периодите на съхранение на данни, събирането на здравни данни чрез онлайн тестове, сигурността на данните, както и начините, по които бисквитките са били депозирани на устройството на потребителите.
Наложени са две глоби на DOCTISSIMO:
- глоба от 280 000 евро за нарушения на Общия регламент относно защитата на данните (GDPR). Тази глоба беше наложена в сътрудничество с всички европейски партньори на CNIL в рамките на обслужването на едно гише, тъй като уебсайтът има посетители във всички държави-членки на Европейския съюз.
- глоба от 100 000 евро за нарушението, свързано с използването на бисквитки (чл. 82 от Закона за защита на данните). В този случай CNIL действа самостоятелно.
За да определи размера на санкцията, CNIL взе предвид естеството и сериозността на нарушенията, категориите лични данни (здравни данни) и броя на засегнатите лица, както и финансовото състояние на компанията. Той също така взе предвид факта, че предвид естеството и сектора на дейност, т.е. разпространението на цифрово съдържание, свързано със здравето, компанията трябваше да упражнява бдителност по-специално по отношение на събирането на съгласието на хората за събиране на техните здравни данни.
CNIL установи четири нарушения на GDPR и едно нарушение на Закона за защита на данните срещу компанията DOCTISSIMO.
Компанията съхранява данните, свързани с тестовете, извършени от интернет потребители, в продължение на 24 месеца, след това 3 месеца след тяхното приключване. CNIL счита, че тези периоди на съхранение са прекомерни, тъй като не отговарят на стриктната нужда на компанията, която събира данните от теста, за да позволи на потребителя да чете резултатите от теста, да ги споделя и да извършва обобщена статистика.
Данните на потребители, чийто акаунт е бил неактивен повече от три години, също се съхраняват без, например, процедура за анонимизиране .
DOCTISSIMO не предостави конкретно предупреждение или механизъм за получаване на съгласие за своите онлайн тестове, за да гарантира, че потребителят е запознат и е съгласен с обработването на неговите здравни данни, считани за особено чувствителни по отношение на GDPR.
Според компанията събирането на здравни данни засяга около 5% от тестовете.
Компанията DOCTISSIMO осъществява обработка на лични данни с други компании, по-специално свързани с маркетинга на рекламно пространство в уебсайта. Тези отношения на съвместни отговорности не са оформени от официален документ, като например договор.
Такъв документ трябва по-специално да посочва разпределението на задълженията между всеки администратор на данни.
До октомври 2019 г. компанията използва комуникационен протокол „http“, който не е защитен и следователно излага данните на риск от компютърни атаки или изтичане.
В допълнение, той съхранява паролите на потребителите в недостатъчно сигурен формат, въпреки че позволяват достъп до личното пространство, съдържащо по-специално фамилията, собственото име, датата на раждане, имейл адреса и пола на съответното лице.
CNIL е забелязал депозирането на рекламна бисквитка на устройството на потребителя без неговото съгласие и веднага след като той влезе в сайта, както и депозирането на две рекламни бисквитки след натискане на бутона „ОТКАЗ НА ВСИЧКИ“.
CNIL счита, че липсата на събиране на съгласие засяга всеки посетител на уебсайта, т.е. стотици милиони интернет потребители.