

Данните на 533 милиона потребители бяха публикувани през април 2021 година
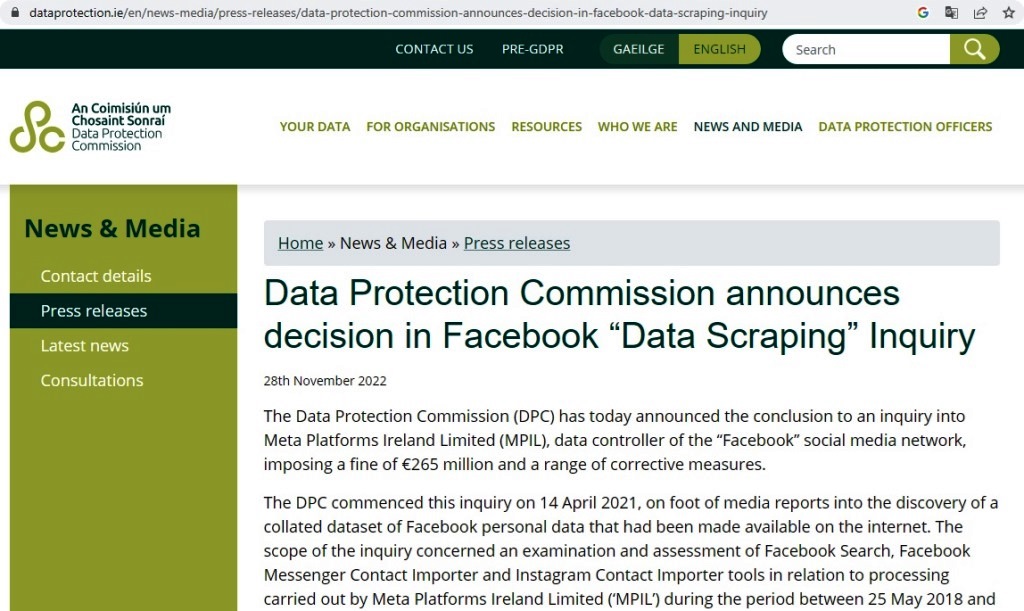
Ирландската Комисия за защита на данните (DPC) съобщи, че е готова със „заключението на разследването срещу Meta Platforms Ireland Limited (MPIL), администратор на данни на социалната медийна мрежа „Facebook“, като наложи глоба от 265 милиона евро и набор от коригиращи мерки.
DPC започна това разследване на 14 април 2021 г. след медийни съобщения за откриването на сборен набор от лични данни във Facebook, които са били достъпни в интернет.
Обхватът на запитването се отнася до проверка и оценка на инструментите Facebook Search, Facebook Messenger Contact Importer и Instagram Contact Importer във връзка с обработката, извършена от Meta Platforms Ireland Limited (MPIL) през периода между 25 май 2018 г. и септември 2019 г. Съществените въпроси в това запитване се отнасяха до въпроси относно спазването на задължението по GDPR за защита на данните на етапа на проектиране и по подразбиране.
DPC провери прилагането на технически и организационни мерки съгласно член 25 от GDPR (който се занимава с това понятие).
Имаше цялостен процес на разследване, включително сътрудничество с всички други надзорни органи за защита на данните в рамките на ЕС. Тези надзорни органи се съгласиха с решението на DPC.
Според решението, прието в петък, 25 ноември 2022 г., са констатирани нарушения на член 25, параграф 1 и член 25, параграф 2 от GDPR.
Решението изисква от MPIL да приведе обработката си в съответствие, като предприеме набор от определени коригиращи действия в рамките на определен период от време.
В допълнение, решението наложи административни глоби на обща стойност 265 милиона евро на MPIL.
Разследването се води от ирландския регулатор, тъй като европейската централа на Facebook е в Дъблин.
На 4.04.2021 разказах, че Повече от 400 000 са българите, чиито лични данни са сред изтеклите от Facebook. Общо данни за 533 милиона души от 106 страни беше публикуван на хакерски форум по-рано този месец, въпреки че първоначално данните са изчегъртани от Facebook няколко години по-рано.
„Scraping“ използва автоматизиран софтуер за извличане на публична информация от интернет, която след това може да бъде разпространена в онлайн форуми.
BBC цитира комисаря по защита на данните Хелън Диксън, че глобата е защото „рисковете са значителни за хората по отношение на измами, спам, smishing, фишинг и загуба на контрол върху личните им данни“.
Според BBC говорител на компанията е казал, че „защитата на поверителността и сигурността на данните на хората е от основно значение за начина, по който работи нашият бизнес. Ето защо ние сътрудничихме изцяло на ирландската Комисия за защита на данните по този важен въпрос. Направихме промени в нашите системи през въпросното време…“.
Във впечатляващия от гледна точка на PR-a текст комисарят по защита на данните и свободата на информация на Хамбург (HmbBfDI) през април 2021 г. написа:
Какво се случи и кой е засегнат?
Ирландският надзорен орган, отговорен за Facebook в Европа (IDPC), започна първоначално разследване и поиска Facebook да коментира. Много подробности все още са неясни, но в хода на информирането на другите европейски надзорни органи станаха известни следните обстоятелства въз основа на информация от Facebook:
- Данните са откраднати в контекста на така нареченото изстъргване scraping, вероятно чрез функцията на Messenger Contact Importer
- Очевидно са засегнати само тези данни, които са имали статут на достъп „публичен“ във Facebook.
- Съответните пропуски вероятно са били затворени най-късно до края на 2019 г.