

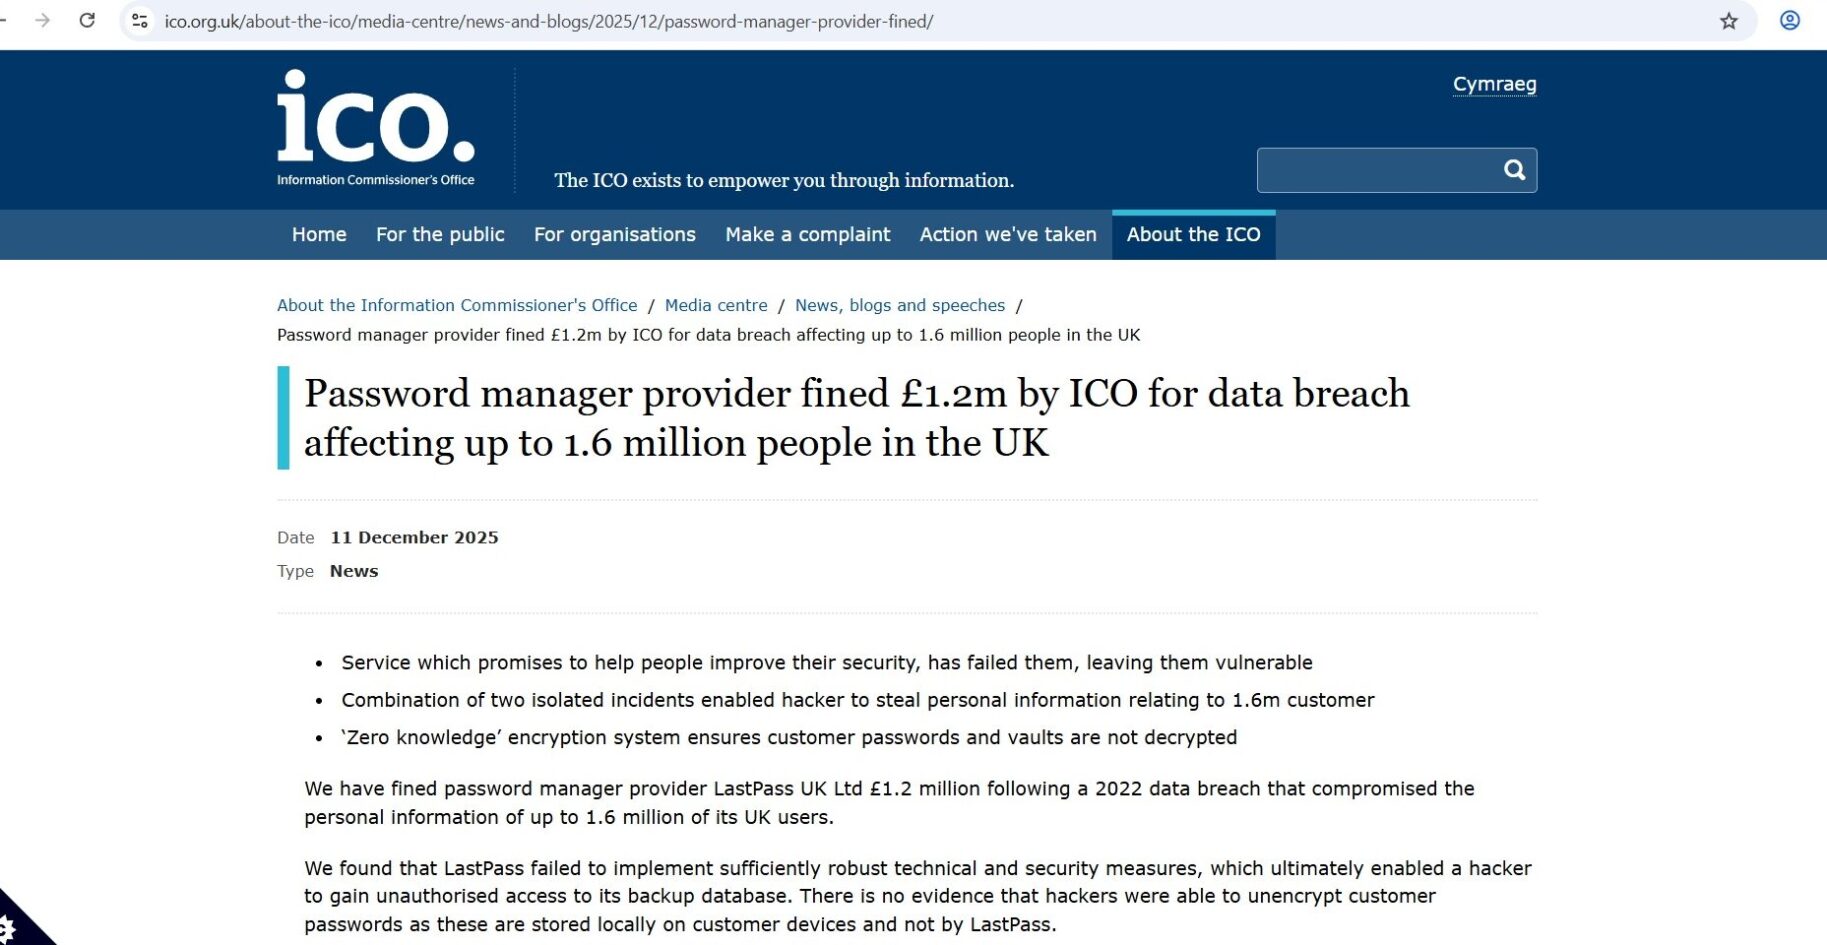
Услуга, която обещава да помогне на хората да подобрят сигурността си, ги е подвела, оставяйки ги уязвими, пише надзорният орган
Службата на британския комисар по информацията (ICO) е глобила доставчика на мениджъри на пароли LastPass UK Ltd с £ 1,2 милиона след нарушение на данните през 2022 г., което компрометира личната информация на до 1,6 милиона потребители в Обединеното кралство.
ICO установява, че LastPass не е внедрил достатъчно надеждни технически и защитни мерки, което в крайна сметка е позволило на хакер да получи неоторизиран достъп до резервната му база данни. Няма доказателства, че хакерите са успели да декриптират паролите на клиентите, тъй като те се съхраняват локално на устройствата на клиентите, а не от LastPass.
Инцидентите са станали през август 2022 г., когато хакер е получил достъп първо до корпоративен лаптоп на служител, базиран в Европа, а след това до личен лаптоп на служител, базиран в САЩ, на който е имплантирал зловреден софтуер и след това е успял да открадне главната парола на служителя. Комбинираните данни от двата инцидента са позволили на хакера да получи достъп до резервната база данни на LastPass и да вземе лична информация, която е включвала имена на клиенти, имейли, телефонни номера и съхранени URL адреси на уебсайтове.
Джон Едуардс, комисар по информацията на Обединеното кралство, е цитиран да казва: „Мениджърите на пароли са безопасен и ефективен инструмент за бизнеса и обществеността за управление на многобройните им данни за вход и ние продължаваме да насърчаваме използването им. Въпреки това, както става ясно от този инцидент, бизнесите, предлагащи тези услуги, трябва да гарантират, че достъпът до системата и използването ѝ са ограничени, за да се гарантира значително намаляване на рисковете от атака.
Клиентите на LastPass имаха право да очакват личната информация, която са поверили на компанията, да бъде съхранявана безопасно и сигурно. Компанията обаче не изпълни това очакване, което доведе до обявяването на пропорционалната глоба днес.
Призовавам всички фирми в Обединеното кралство да вземат предвид резултата от това разследване и спешно да преразгледат собствените си системи и процедури, за да се уверят, доколкото е възможно, че не излагат клиентите си и себе си на подобни рискове.“
Инцидент първи
Хакер е компрометирал корпоративния лаптоп на служител на LastPass и е получил достъп до средата за разработчици на компанията.
Не е взета лична информация, но са взети криптирани фирмени идентификационни данни. Ако бъдат декриптирани, това би позволило достъп до резервната база данни на компанията.
LastPass предприе стъпки за смекчаване на активността на хакера и смяташе, че ключовете за криптиране остават в безопасност, тъй като се съхраняват извън зоната, до която хакерът е получил достъп, в account vaults на четирима висши служители.
Инцидент втори
След това хакерът атакува един от висшите служители, който има достъп до ключовете за декриптиране, като получава достъп до личното му устройство чрез известна уязвимост в стрийминг услуга на трета страна.
Беше инсталиран keylogger, който записва главната парола на служителя, а многофакторното удостоверяване беше заобиколено с помощта на trusted device cookie.
След това хакерът е получил достъп до личните и бизнес трезорите на служителя в LastPass, които са били свързани с една главна парола.
След това хакерът е получил достъп до бизнес трезора на служителя, който е съдържал ключа за достъп и ключа за декриптиране на Amazon Web Service (AWS).
Тази информация, комбинирана с информация, взета предния ден, е позволила на хакера да извлече съдържанието на резервната база данни, която е съдържала личната информация.
Разследването на ICO не открива доказателства, че криптирани пароли и други идентификационни данни са били разкриптирани от хакера. Това се дължи на използването на система за криптиране с „zero knowledge“ от LastPass, при която главната парола, необходима за достъп до хранилище за пароли, се съхранява локално на собственото устройство на клиента и никога не се споделя с LastPass.
Настоятелно призоваваме организациите да гарантират, че политиките за вътрешна сигурност изрично вземат предвид и адресират рисковете от нарушаване на данните. Когато бъдат идентифицирани рискове, достъпът трябва да бъде ограничен до конкретни потребителски групи.
Фирмите, които желаят да преразгледат своите процедури, трябва да се обърнат към нашия уебсайт и уебсайта на Националния център за киберсигурност, които предоставят богат източник на информация, описваща подробно начините за подобряване на практиките, включително „ Работа от вкъщи – контролен списък за сигурност за работодатели“ , „Насоки за сигурност на данните“ и „Насоки за сигурност на устройствата“ .