Примери и съвети за празничния сезон
Коледният фишинг и тази година е разнообразен, но ще дам примери и съвети как да се предпазим.
Първо, два от имейлите, които получих от „Meta” в кавички и игнорирах:
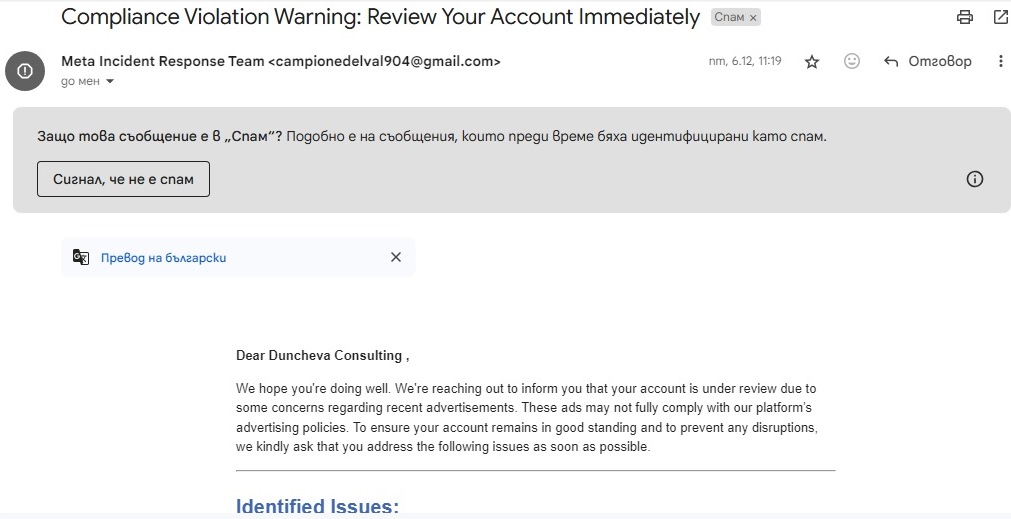
Първият предлага да обжалвам няколко обвинения, свързани с изображения, видеоклипове и т.н., „използвани във вашите реклами, може да не отговарят напълно на разпоредбите за авторско право или лицензиране. Моля, потвърдете, че всички използвани медии са правилно лицензирани или разрешени за използване на нашата платформа.“ Прегледайте вашите реклами, за да сте сигурни, че всички направени твърдения са ясни, верни и подкрепени от надеждни източници.“Актуализирайте настройките за насочване: Проверете отново настройките си за насочване, за да сте сигурни, че рекламите ви достигат до подходящата аудитория въз основа на вашето съдържание.
Моля, извършете тези действия в рамките на 24 часа, за да избегнете потенциални ограничения или санкции за вашия акаунт.
Изпратете своята жалба
Важно: Моля, уверете се, че обжалването ви включва всички подходящи подробности, за да ускорите процеса на преглед.
Защо навременното действие е важно:
Бързото справяне с тези проблеми ще ви помогне да гарантирате, че акаунтът ви остава в добро състояние и ще избегнете прекъсвания на вашите реклами. Като спазвате правилата за рекламиране на нашата платформа, вие допринасяте за положително и сигурно изживяване за всички потребители.
Оценяваме вашето съдействие и бързото внимание към този въпрос. Благодарим ви, че помагате да поддържаме целостта на нашата платформа, като същевременно гарантираме непрекъснат достъп до нашите услуги.
най-добри пожелания,
Екипът за поддръжка на реклами
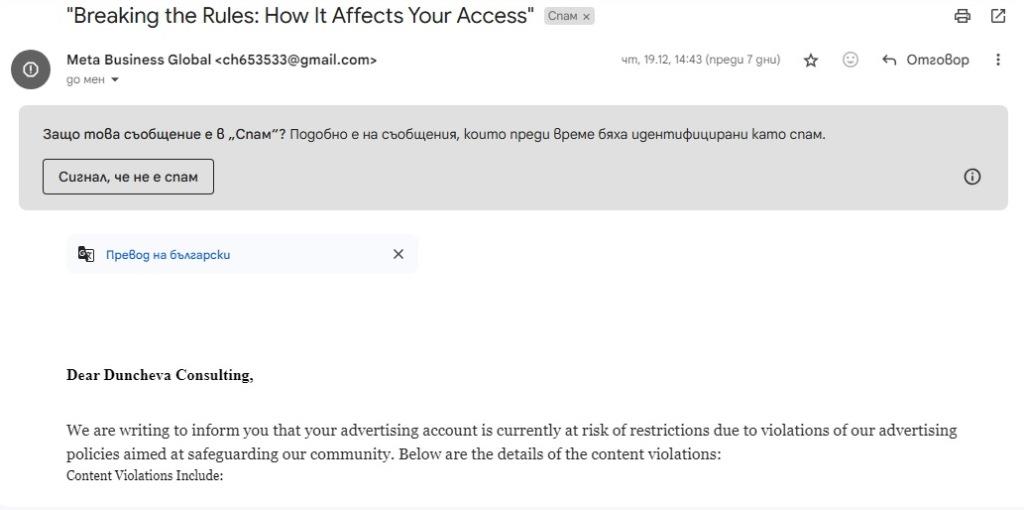
Вторият имейл идва няколко дни по-късно и е по-заплашителен:
Уважаеми Duncheva Consulting,
Пишем ви, за да ви информираме, че вашият рекламен акаунт в момента е изложен на риск от ограничения поради нарушения на нашите правила за рекламиране, насочени към защита на нашата общност. По-долу са подробностите за нарушенията на съдържанието:
Нарушенията на съдържанието включват:
Тук са изброени няколко брутални твърдения, които няма да възпроизведа. Важното е, че в рамките на 24 часа трябва да кликна върху линка: „За да предотвратите ограничаването на акаунта си и да гарантирате, че рекламите Ви остават активни, моля, незабавно предприемете следните действия:
Прегледайте и променете рекламното си съдържание: Оценете текущите си рекламни кампании, за да се уверите, че отговарят на нашите рекламни правила.
Изпратете обжалване: Ако смятате, че тези нарушения са били отбелязани по погрешка, можете да подадете обжалване, като щракнете върху бутона по-долу и следвате инструкциите.
Подайте жалба
Важна забележка: Имате последен шанс да разрешите този проблем.
Ако не получим вашето обжалване или коригиращо действие в рамките на [24 часа], няма да имаме друг избор, освен да деактивираме завинаги вашия рекламен акаунт.
С уважение,
Екипът за съответствие
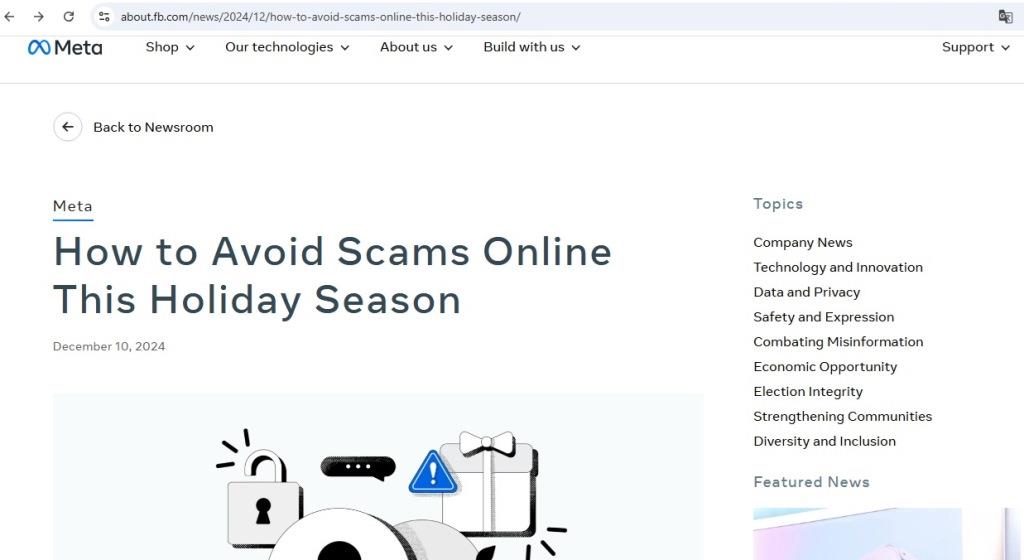
Потърсих реакция на Meta и намерих от декември заглавието за избягване на измамите през празниците. От целия текст интерес представлява програмата Fraud Intelligence Reciprocal Exchange (FIRE), която позволява на банките да споделят информация за борба с измами: Първоначално стартирахме този пилотен проект с банки в Обединеното кралство и Австралия, а FIRE вече включва банки и консорциуми от цял свят. FIRE дава възможност на финансовите институции да споделят информация за потенциална измамна дейност, така че да можем да работим заедно, за да защитим хората, използващи нашите съответни услуги, предоставяйки на всички нас ценна информация за жизнения цикъл на измамите и помагайки за подобряване на нашите системи..“
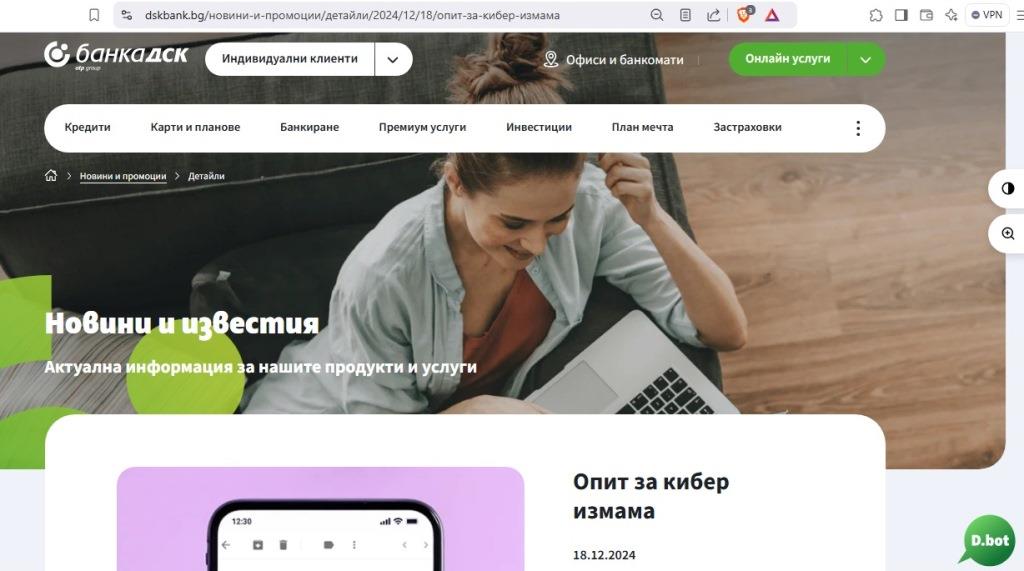
Докато говорим за банки, ето и едно българско предупреждение от последните дни:
18.12.2024
Уважаеми клиенти,
Бихме искали да Ви уведомим за установен нов опит за кибер измама.
Трети страни изпращат имейли, представяйки се за служители на Банка ДСК.
Имейлът приканва за отваряне на прикачен зловреден файл и потвърждение на приложена разписка за плащане. Целта на тези съобщения е да заблудят получателите и да получат достъп до техни лични или финансови данни.
Как да разпознаете тези имейли?
Имейлите със зловредно съдържание съдържат една или повече от посочените по-долу характеристики:
- Имейлът на изпращача не е с домейн на Банка ДСК, т.е е различен от ….@dskbank.bg;
- Имейлът на изпращача и имейлът, посочен в подписа на изпращача, са различни;
- Имейлът на получателя не е изписан, а се вижда различен имейл / имейл група;
- Прикаченият файл е със странно заглавие.
Какво да направите, ако получите такъв имейл?
В случай че сте получили такова съобщение, молим Ви незабавно да го изтриете, без да отваряте прикачения файл.
Ако сте отворили файла, променете своевременно потребителските си идентификатори за достъп до ДСК Директ и DSK Smart от друг компютър и се свържете с Call Center на Банка ДСК на телефон 0700 10 375, кратък номер *2375 (*BDSK), на имейл call_center@dskbank.bg или чрез формите за обратна връзка на страницата на банката или ДСК Директ.
Използваме случая да напомним, че Банка ДСК или друга финансова институция при никакви случаи няма да поиска от Вас да потвърдите по имейл плащане, да предоставите данни за пароли, ПИН или CVC/CCV код на карта, както и други данни, свързани с достъпите Ви за електронно или мобилно банкиране, както и да отваряте съмнителни прикачени файлове в мейли с неясно съдържание. Можете да се запознаете с нашите препоръки за сигурност тук.
С уважение,
Екипът на Банка ДСК
И накрая Агенцията за киберзащита и инфраструктурна сигурност на САЩ също публикува съвети за безопасно пазаруване през този празничен сезон.