Банките използват различни канали, за да предупредят за фишинг атаки
Писах за последно за предупреждение от пощите за фишинг атака на 17 юли, но след това на 26 юли дружеството отново публикува съобщение на сайта си:
Фалшиви съобщения от името на Български пощи
„Български пощи“ ЕАД отново напомнят, че се разпращат фалшиви електронни съобщения и SMS съобщения от името и/или с логото на дружеството, понякога под формата на анкети или игри, в които се обявява, че получателят ще получи „награда“ – мобилен телефон, като за целта трябва да потвърди участие, предоставяйки лични данни (електронен адрес, данни от дебитна или кредитна карти и др.) и да заплати такса. В много от имейлите и SMS фигурира информация за контакт с „Български пощи“ ЕАД.
В съобщенията се уведомява, че клиентът има пратка /понякога се посочва произволен номер / и трябва да заплати определена сума за нейното получаване, освобождаване от митница, коригиране на адрес, пренасочване на пратка поради отсъстващ получател и др., като е необходимо да предостави данни от банкова карта и др.
В други съобщения се иска от клиентите да изпратят копие на документ за самоличност, снимка и др.
Разпространява се и измамна схема от името на дружеството с цел събиране на чувствителни лични данни. Рекламното съобщение гласи, че на лотария на символични цени се разиграват стоки от недоставени пратки на клиенти на Български пощи.
Съобщенията се изпращат на български или чужди езици.
В някои от случаите като подател на имейлите и SMS се копира името на Български пощи и електронния информационен адрес на Български пощи info @ bgpost.bg, който е предназначен само за получаване на имейли. Български пощи не изпраща имейли от адрес info@ bgpost.bg. Моля клиентите да имат предвид, че не могат да получават автентични съобщения от този имейл адрес.
Препратка в някои съобщения води до копие на сайта на Български пощи, където клиентът се приканва да попълни лични данни. Български пощи обръщат внимание, че адресът на официалния сайт на дружеството е www.bgpost.bg или new.bgpost.bg/за новата версия на сайта, която още е в процес на разработка/. Адреси като www.bgpost.org и всякакви други са измамни.
„Български пощи“ ЕАД обръщат внимание, че не изпращат тези съобщения, не провеждат анкети, лотарии с недоставени стоки или игри, не раздават награди, не изискват по имейл или SMS заплащане on-line на такси за доставка или освобождаване от митница и при никакви поводи не изискват лични данни от дебитна или кредитна карта за доставката, такса за тази доставка, както и изпращане на копия на документи за самоличност и снимки по електронна поща.
Дължими цени към Български пощи и държавни вземания се заплащат в пощенската станция при доставката на пратката. Документ за самоличност се предоставя на място в пощенските станции при извършване на услугите. Томболи и игри, които не са обявени на официалната страница на дружеството, не съществуват.
На 1 август съобщение публикува Банка ДСК:
„Уважаеми клиенти,
Бихме искали да Ви уведомим за нов опит за фишинг измама.
Клиенти на Банка ДСК са получили измамни имейли, които съдържат зловредни файлове. Имейлът приканва за отваряне на прикачения зловреден файл с цел информиране за състоянието на банкова сметка.
В случай че сте получили такова съобщение, молим Ви незабавно да го изтриете, без да отваряте прикачения файл. Ако сте отворили файла, променете своевременно потребителските си идентификатори за достъп до ДСК Директ и DSK Smart от друг компютър и се свържете с Call Center на Банка ДСК на телефон 0700 10 375, кратък номер *2375 (*BDSK), на имейл call_center @ dskbank.bg или чрез формите за обратна връзка на страницата на банката или ДСК Директ.
Използваме случая да напомним, че Банка ДСК или друга финансова институция при никакви случаи няма да поиска от Вас да предоставите данни за пароли, ПИН или CVC/CCV код на карта, както и други данни, свързани с достъпите Ви за електронно или мобилно банкиране, както и да отваряте съмнителни прикачени файлове в мейли с неясно съдържание. Можете да се запознаете с нашите препоръки за сигурност на уебсайта на банката: https://dskbank.bg/препоръки-за-сигурност.
С уважение,
Екипът на Банка ДСК“
Междувременно разбрах, че Пощенска банка е избрала друг комуникационен канал – предупреждението за фишинг атака към клиентите й не е публикувано нито в сайта на банката, нито във Facebook профила й, а може да се чуе при обаждане на нейния кол център.
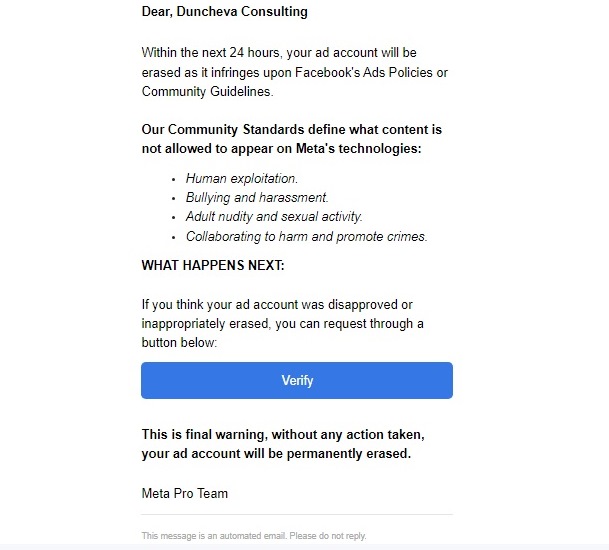
Също на 1 август отново получих имейл с бутон за спешно възражение срещу рестрикции от Facebook. Този път изпращачът не беше no-reply-fb-restriction-case-nkta-huyz6 @ outlook.com, а no-reply-meta-restriction-a4 @ outlook.com.