

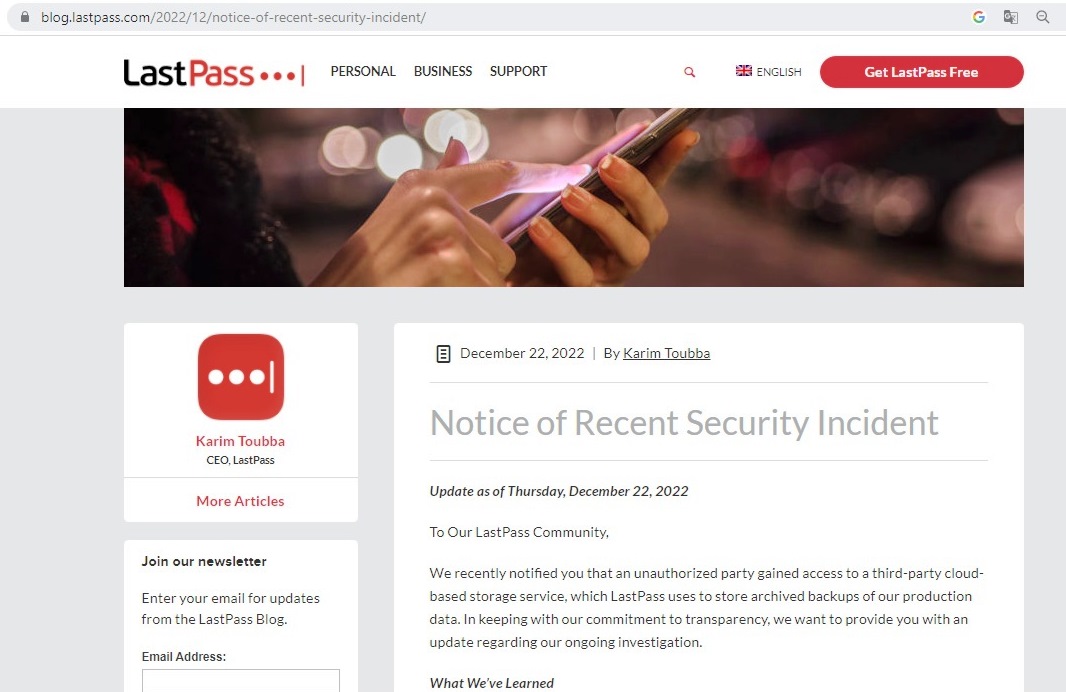
Ето съобщението от блога на LastPass от 22 декември
Ето какво написа LastPass в блога си със заглавие Известие за скорошен инцидент със сигурността
Актуализация от четвъртък, 22 декември 2022 г.
LastPass съобщава, че „неоторизирана страна е получила достъп“ до услуга за съхранение от трета страна, базирана на облак, която LastPass използва за съхраняване на архивирани резервни копия на данните.
Хакерът е имал достъп до базирана на облак среда за съхранение, използвайки информация, получена от инцидента, разкрит през август 2022 г. Въпреки че не е имало достъп до клиентски данни по време на инцидента от август 2022 г., достъпена информация от средата за разработки е използвана за достъп и декриптиране на данни в рамките на услугата за съхранение, базирана на облак.
В момента услугите на LastPass работят от локални центрове за данни с облачно базирано съхранение, използвано за различни цели, а компрометираната услуга е физически отделена.
Установено е, че след дешифриране е копирана информация за клиентски акаунт и свързани метаданни, включително имена на компании, имена на крайни потребители, адреси за фактуриране, имейл адреси, телефонни номера и IP адреси, от които клиентите са имали достъп до услугата LastPass.
Копирана е резервно копие на некриптирани данни, като URL адреси на уебсайтове, така и напълно криптирани чувствителни полета, като потребителски имена на уебсайтове и пароли. Тези криптирани полета остават защитени с 256-битово AES криптиране и могат да бъдат декриптирани само с уникален ключ за криптиране, извлечен от главната парола на всеки потребител, използвайки Zero Knowledge architecture. Главната парола не е известна на LastPass и не се съхранява или поддържа от LastPass.
Няма доказателства, че е имало достъп до некриптирани данни от кредитни карти. LastPass не съхранява пълни номера на кредитни карти и информацията за кредитните карти не се архивира в тази облачна среда за съхранение.
С главната парола могат да се дешифрират копията на откраднатите данни. От компанията успокояват, че ако клиентът е използвал настройките по подразбиране, ще отнеме милиони години на хакера, за да позна главната парола с помощта на общодостъпната технология за разбиване на пароли.
Ако клиентът не е използвал настройките по подразбиране за главната парола, това значително ще намали броя на опитите, необходими за отгатването й. В този случай, като допълнителна мярка за сигурност и минимизиране на риска, трябва да се променят съхраняваните пароли на уебсайтове.
Чувствителните данни като потребителски имена и пароли, са криптирани въз основа на архитектурата Zero Knowledge на LastPass. За тях няма препоръчителни действия, които трябва да предприемат клиентите в момента.
Хакерът може да атакува клиенти с фишинг. Затова LastPass напомня, че никога няма да се обади, да изпрати имейл или текстово съобщение и няма да поиска клиентът да последвате връзка, за да потвърди личната си информация.
Главната парола е необходима само за достъп.
Съобщението съдържа и останалите задължителни елементи – информация, че са уведомени правоприлагащите и съответните регулаторни органи, ангажимент за по-нататъшно информиране на клиентите, уверение, че услугите работят нормално и благодарност за доверието и подкрепата.