

Това се случва само седмица, след като ГД БОП се похвали с двама задържани
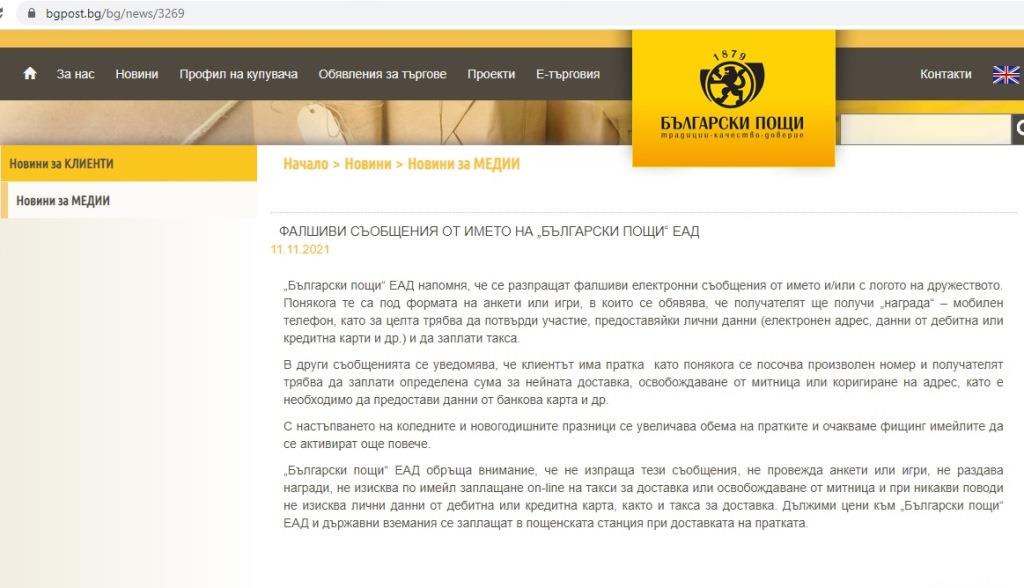
Днес пощите отново съобщават за фишинг атака:
„Български пощи“ ЕАД напомня, че се разпращат фалшиви електронни съобщения от името и/или с логото на дружеството. Понякога те са под формата на анкети или игри, в които се обявява, че получателят ще получи „награда“ – мобилен телефон, като за целта трябва да потвърди участие, предоставяйки лични данни (електронен адрес, данни от дебитна или кредитна карти и др.) и да заплати такса.
В други съобщенията се уведомява, че клиентът има пратка като понякога се посочва произволен номер и получателят трябва да заплати определена сума за нейната доставка, освобождаване от митница или коригиране на адрес, като е необходимо да предостави данни от банкова карта и др.
С настъпването на коледните и новогодишните празници се увеличава обема на пратките и очакваме фишинг имейлите да се активират още повече.
„Български пощи“ ЕАД обръща внимание, че не изпраща тези съобщения, не провежда анкети или игри, не раздава награди, не изисква по имейл заплащане on-line на такси за доставка или освобождаване от митница и при никакви поводи не изисква лични данни от дебитна или кредитна карта, както и такса за доставка. Дължими цени към „Български пощи“ ЕАД и държавни вземания се заплащат в пощенската станция при доставката на пратката.“
На 2 ноември ГД БОП съобщи, че са задържани двама за компютърни измами – участниците в престъпния сговор използвали зловреден софутер, с който заразявали стотици компютри в страната.
„Специализираната полицейска операция е проведена на 26 октомври от служители на ГД „Борба с организираната престъпност“. В хода на действията по разследването, проведени под надзора на Специализираната прокуратура, са задържани двама души. От претърсени три адреса са иззети компютърни конфигурации, мобилни телефони и документи. Намерено е и неголямо количество канабис. Разпитани са множество свидетели, извършени са и разпознавания.
Установено е, че участниците в престъпния сговор са използвали зловреден софутер, с който заразявали стотици компютри в страната. Според първоначалните данни, те разпращали стотици хиляди фишинг съобщения от името на частни съдебни изпълнители, несъществуващи телекомуникационни компании, както и промоционални предложения от верига магазини за техника, фалшиви уведомления от НАП, КПКОНПИ, Агенцията по вписванията, банки, призовки от Пътна полиция и др. Към фишинг мейлите бил прикачен файл с компютърен вирус, неразпознаваем от много антивирусни програми. Заразените компютри били свързани с ползван от задържаните сървър (деактивиран и иззет от разследващите). Така киберпрестъпниците си осигурявали достъп до всички данни в заразените компютри – лични и фирмени документи, пароли за достъп до онлайн банкиране, профили в пощи и социални мрежи.
Средствата от сметките на пострадалите били прехвърляни по сметки на финансови мулета в страната, които ги изтегляли в брой и предавали на ръка на обвиняемите. За целта били използвани подменени СИМ карти на титулярите. Разследва се хипотезата, че за смяната на СИМ картите са били подпомагани от служител на телекомуникационна компания, който ги е снабдявал с данните на реалния им притежател.
Според събраните до момента доказателства за малко повече от 2 години участниците в престъпния сговор са нанесли щети на три търговски дружества в размер на 1 млн. лева. Над 1 млн. лв. се очаква да достигнат доказаните вреди на десетките измамени физически лица.
Двамата задържани са привлечени от Специализираната прокуратура към наказателна отговорност за участие в престъпен сговор, създаден с цел финансови облаги от компютърни измами (престъпления по чл. 321, ал. 6 и чл.212а, ал.1 от НК). На 29 октомври Специализираният наказателен съд определи за обвиняемите най-тежката мярка за неотклонение „задържане под стража“.
Работата по случая продължава, като всички физически или юридически лица, станали жертва по описаната схема, могат да подадат сигнал или предоставят допълнителна информация на ГДБОП.“
В края на октомври разказах, че Две банки и VIVACOM предупреждават за измамници.